
Exclusiv
Fără rachete, dar cu ploaie: doi ani în care fermierii au trăit, iar mafia antigrindină a tușit – cum a lăsat Ciolacu mafia antigrindină fără ploaia de bani


Când Curtea de Conturi scrie negru pe alb, iar cerul scrie cu apă: experimentul antigrindină, pus pe silent
În timp ce Curtea de Conturi a României a consemnat, prin adresa nr. 39458/24.07.2026, că Sistemul Național Antigrindină și de Creștere a Precipitațiilor (SNACP) și AASNACP au călcat legea în picioare, au ignorat recomandări de audit și au apărat cu îndârjire „hectare protejate” doar pe hârtie, în câmp s‑a petrecut ceva ce nu încape în excesele lor de PowerPoint: cerul a fost lăsat, pentru prima dată după mult timp, în pace.
Nu pentru că norii ar fi devenit brusc miloși, ci pentru că, la vârful politicii, s‑a întâmplat o anomalie rară în fauna de la București: fostul prim‑ministru Ion‑Marcel Ciolacu a acceptat să apese pe frână. Să oprească un mecanism uns cu bani publici, reflexe de rețea și „știință” de birt cu rachete.
Decizia asta nu s‑a întors înapoi doar în bilanțurile agricole, ci și într‑un document care face praf limbajul de lemn al sistemului antigrindină: o scrisoare de mulțumire a fermierilor prahoveni, transmisă prin Adrian Mocanu, președintele Asociației Producătorilor Agricoli de Cereale și Plante Tehnice Prahova, către… fostul premier Ion‑Marcel Ciolacu.
În timp ce AASNACP și SNACP se agață de clapele tunurilor ca ultimii DJ‑i ai chimiei pe nori, fermierii au decis să schimbe piesa: de la „fără noi muriți” la „fără voi, plouă”.
„Norii nu citesc hotărâri, dar înțeleg când se oprește bătaia de joc”
Scrisoarea deschisă a fermierilor – publicată și analizată în context de Incisiv de Prahova – începe cu o palmă dată direct în falca propagandei antigrindină:
„Există hotărâri care schimbă bugete.
Există hotărâri care schimbă guverne.
Și există, mult mai rar, hotărâri care schimbă cerul.”
Dacă în varianta adresată fostului ministru al Agriculturii, Florin‑Ionuț Barbu, fermierii recunoșteau curajul de a opri rachetele, acum, în noua scrisoare, autorul deciziei este pus unde îi este locul: la vârful piramidei politice, în dreptul lui Ion‑Marcel Ciolacu, ca premier care și‑a asumat, formal și politic, oprirea unui „mecanism puternic, bine apărat de interese și obișnuințe”.
Fermierii descriu, cu o ironie calmă și tăioasă, ruptura dintre propaganda oficială și realitate:
„Într‑o vreme în care fiecare tabără își revendica, cu voce ridicată, monopolul adevărului, dumneavoastră ați avut curajul unui gest greu în politică: ați acceptat că, înainte de a merge mai departe, trebuie puse întrebări. Ați lăsat zgomotul să se oprească, măcar pentru o vreme, ca natura să poată fi ascultată.”
Norii, notează ei, „observă întotdeauna”. Nu comunicate de presă, nu contracte, nu comisioane. Observă doar un lucru: dacă oamenii mai au bunul‑simț să nu le traseze traiectorii cu rachete sau nu.
Două anotimpuri de tăcere a tunurilor: „Au început să plouă. Nu peste rapoarte. Ci peste rădăcini”
În timp ce AASNACP își umflă muschii de pe hârtie cu 2,3 milioane ha „protejate” (fără defalcare pe UAT, fără identificarea reală a fermierilor, fără corelări serioase cu bazele de date APIA – toate acestea consemnate de Curtea de Conturi și detaliate în anchetele Incisiv de Prahova), câmpul prahovean a produs propriul „raport de eficiență”:
„Au început să plouă.
Nu peste rapoarte.
Nu peste statistici.
Ci peste rădăcini.”
Rădăcina nu votează, nu urmărește talk‑show‑uri, nu intră în comisii și nu „apreciază” din burtă, așa cum rapoartele SNACP își „apreciau” eficiența, după cum a constatat Curtea de Conturi:
„În lumea vegetală nu există ideologii. Nu există televiziuni, rețele sociale, orgolii de partid sau declarații rostite pentru camere. Există doar apa care vine sau nu vine. Atât.”
După doi ani fără rachete, mărturia câmpului este indecent de limpede pentru gustul „științei” cu girofar:
„Anul acesta, câmpurile aproape că au uitat să mai fie galbene de sete. Rapița a scris unele dintre cele mai frumoase pagini ale agriculturii recente. Grâul și‑a umplut spicul fără grabă, cu răbdarea aceea pe care numai pământul o mai are. Țarina n‑a mai părut un bolnav ținut în viață cu perfuzii, ci un organism care respiră firesc, adânc, pe sub tălpile noastre.”
Datele oficiale ale Direcției Agricole Prahova – invocate în mod repetat de Incisiv de Prahova – vin să dea cifre poeziei:
- 2025 – an fără intervenții antigrindină;
- grâu și rapiță – producții record pe seria 2014–2025;
- orz, legume – la niveluri foarte ridicate;
- floarea‑soarelui – în jurul mediei multianuale.
Nimeni cu mintea întreagă nu spune că „lipsa rachetelor a făcut recolta”. Dar șantajul „fără noi muriți” s‑a făcut țăndări:
Când sistemul tace, pământul vorbește.
Când tunurile se opresc, ploaia nu cere voie de la mafie.
Curtea de Conturi: bilanț de mediu din 2007, program până în 2040, „știință” după ureche
Raportarea oficială nu arată mai bine decât recoltele, ci mult mai prost. Curtea de Conturi notează:
- bilanț de mediu pentru intervențiile antigrindină – vechi, din 2007;
- Programul Național Antigrindină împins cu seninătate până în 2040;
- recomandările de actualizare și evaluare reală a impactului asupra mediului – ignorate ani la rând;
- eficiența fizică a sistemului – „declarată”, nu demonstrată;
- lipsa zonelor martor, a măsurătorilor comparative și a analizelor independente;
- „hectarele protejate” – un concept elastic, mai apt de PowerPoint decât de realitate.
Cireașa de pe coliva științei de birt vine chiar dintr‑un răspuns oficial al AASNACP, citat de Incisiv de Prahova:
„După aprobarea Programului Național Antigrindină 2024–2040, în anul următor urmează să fie achiziționat studiul privind impactul asupra mediului…”
Adică: întâi dăm cu rachete până în 2040, apoi vedem – eventual – ce am făcut cu cerul, cu apa, cu solul, cu albinele, cu oamenii.
Între timp, când sunt întrebați de sănătate, lanț trofic, produse apicole sau organisme acvatice, cei de la AASNACP ridică din umeri: „nu sunt atribuțiile noastre, dar, stați liniștiți, nu există efecte negative semnificative”. Hârtia semnează, responsabilitatea dispare.
„Pământul are o memorie mai lungă decât arhivele statului”. Statul are doar sertare
Fermierii pun diagnosticul exact invers:
„Pământul are o memorie mai lungă decât arhivele statului. În fiecare brazdă rămâne câte ceva din fiecare decizie omenească. Nu imediat. Uneori după un an. Alteori după zece. Alteori după o generație. Dar rămâne.”
O ploaie căzută la timp, mai scriu aceștia, nu poate fi abrogată ca o ordonanță de urgență:
„O lege poate fi abrogată.
Un guvern poate fi schimbat.
Un ordin poate fi retras.
Dar o ploaie căzută la timpul ei rămâne pentru totdeauna în bobul de grâu pe care îl va mânca un copil peste câteva luni.”
Între acest tip de responsabilitate – pe termen lung, real, în brazdă – și jongleriile birocratice ale SNACP și AASNACP există o prăpastie pe care nici măcar rachetele lor nu o mai pot acoperi.
Auditul intern „impecabil” din hârtii intră în contradicție directă cu ce a constatat Curtea de Conturi: lege încălcată, recomandări de audit tratate ca hârtie igienică, bani publici aruncați într‑un cer transformat în laborator privat.
De la racheta sigură pe sine la îndoiala cu bun‑simț: Ciolacu în rolul rar de premier care apasă STOP
În timp ce SNACP și AASNACP se comportă ca proprietarii de drept ai norilor – cu uzufruct chimic asupra cerului, iar pământul doar un detaliu contabil – fermierii prahoveni îi atribuie fostului premier Ion‑Marcel Ciolacu un gest aproape exotic în politica românească: îndoiala asumată.
„Poate că mulți nu vor înțelege niciodată riscul pe care vi l‑ați asumat atunci când ați ales să opriți un mecanism puternic, bine apărat de interese și obișnuințe. În politică, este aproape întotdeauna mai simplu să continui ceea ce există decât să accepți o pauză, o evaluare, o îndoială.”
Și lovitura decisivă:
„Numai oamenii slabi se prefac că știu totul.
Numai oamenii puternici acceptă că adevărul trebuie verificat.
(…) Nu ați pretins că dețineți adevărul. Ați avut răbdarea să‑i faceți loc.”
Ceea ce SNACP și AASNACP au refuzat sistematic – studii de impact serioase, zone martor, evaluări independente – a fost făcut, paradoxal, de câmp: doi ani de „zonă martor” naturală, fără rachete, cu recolte foarte bune și fără apocalipsele cu care mafia antigrindină își justifica bugetele.
„Civilizația începe când nu te mai crezi proprietarul lumii”. Statul încă se crede proprietarul norilor
Curtea de Conturi a confirmat, în documentele sale, ceea ce fermierii și Incisiv de Prahova au strigat ani de zile:
- „suprafețele protejate” – slab definite;
- protocolul cu APIA – decorativ, nu instrument real;
- responsabilitatea pentru sănătate, mediu, precipitații – împrăștiată astfel încât să nu mai fie a nimănui.
În oglindă, scrisoarea fermierilor formulează o teologie simplă a bunului‑simț:
„În fond, civilizația începe cu adevărat în clipa în care omul încetează să creadă că este proprietarul lumii și acceptă că este doar administratorul ei vremelnic.”
Sistemul antigrindină a acționat exact pe dos: ca un chiriaș obraznic care sparge pereții și apoi cere bani de la vecini pentru „renovare”, susținând că fără el blocul se prăbușește.
Singura decontare reală vine însă din sol: dacă plouă, dacă rădăcina trăiește, dacă bobul se umple, dacă recolta există. Restul – conferințe, rapoarte, „eficiență estimativă” – e doar fum de la rachete.
„Nu mulțumim pentru recolte. Mulțumim pentru că ați închis tunurile”
Scrisoarea nu cade în capcana slugărniciei politice. Fermierii nu îl ridică în slăvi pe Ion‑Marcel Ciolacu pentru „anul bogat”, ci pentru gestul rar de a nu se mai juca de‑a Dumnezeu pe cer:
„Astăzi, după doi ani, fermierii nu vă mulțumesc doar pentru recoltele bune.
(…) Există ceva mai prețios decât un an bogat: încrederea că natura trebuie ascultată înainte de a fi corectată.
Această lecție valorează mai mult decât orice producție‑record.”
Mulțumirea nu este pentru ce „a dat” premierul, ci pentru ce a avut curajul să nu mai ia: libertatea norilor, dreptul ploii de a cădea fără să treacă prin avizul mafiei antigrindină.
„Vă mulțumim pentru că, acum doi ani, ați avut curajul să lăsați cerul să vorbească.
Și vă dorim să aveți aceeași înțelepciune ori de câte ori viitorul vă va pune din nou în fața unei alegeri între zgomotul certitudinilor și liniștea adevărului.”
Din rachete pe datorie la recunoștință pe câmp: nota de plată a mafiei antigrindină
Tot puzzle‑ul, așa cum reiese din:
- raportul AASNACP 2025 (nr. 25/14.01.2026),
- răspunsurile AASNACP nr. 1965/06.05.2026,
- răspunsul ANM nr. 2853/05.06.2026,
- memoriul Asociației Producătorilor Agricoli de Cereale și Plante Tehnice Prahova,
- scrisoarea deschisă a fermierilor către Ion‑Marcel Ciolacu,
- adresa Curții de Conturi a României nr. 39458/24.07.2026,
arată așa, după cum a sintetizat deja Incisiv de Prahova:
- un sistem care, în 2025, nu a tras nicio rachetă, dar a cheltuit aproape 100 de milioane de lei;
- 2,3 milioane ha „protejate” în documente, nu și în realitate;
- bilanț de mediu din 2007 pentru un program împins până în 2040;
- recomandări ale Curții de Conturi – ignorate cu consecvență;
- audit intern strălucitor, sistem găurit în teren;
- fermieri transformați în cobai, fără consimțământ, dar cu nota de plată pe birou.
Noutatea nu mai este că sistemul minte. Asta a fost deja confirmat oficial.
Noutatea este reacția câmpului lăsat, doi ani, fără rachete: plouă, pământul respiră, recoltele sunt bune, iar fermierii – nu ONG‑iști, nu „conspiraționiști” – scriu negru pe alb că cel mai mare act de curaj a fost OPRIREA experimentului.
Concluzie: când rachetele tac, se aude adevărul. Iar mafia antigrindină rămâne fără text
Până când:
- studiile de impact nu vor fi independente, actualizate și publice;
- „hectarele protejate” nu vor fi demonstrate, nu doar desenate;
- eficiența fizică nu va fi măsurată, nu doar proclamată;
- iar cei care au ignorat deliberat legea și recomandările Curții de Conturi nu vor răspunde cu nume, funcție și patrimoniu,
orice tentativă de repornire a Sistemului Național Antigrindină nu mai poate fi vândută drept „politică agricolă”, ci trebuie tratată exact cum o arată faptele: un atentat direct la bun‑simț, la lege și la memoria pământului.
Fermierii prahoveni și‑au ales, prin scrisoarea lor adresată fostului prim‑ministru Ion‑Marcel Ciolacu, tabăra:
nu între rachete și grindină, ci între zgomotul certitudinilor interesate și liniștea grea a adevărului care cade, fără spectacol, odată cu o ploaie la timp.
„Doi ani în care cerul a fost lăsat să vorbească
Stimate domnule Ion – Marcel Ciolacu,
fost prim ministru al Guvernului României,
Există hotărâri care schimbă bugete.
Există hotărâri care schimbă guverne.
Și există, mult mai rar, hotărâri care schimbă cerul.
Acum doi ani, într-o vreme în care fiecare tabără își revendica, cu voce ridicată, monopolul adevărului, dumneavoastră ați avut curajul unui gest greu în politică: ați acceptat că, înainte de a merge mai departe, trebuie puse întrebări. Ați lăsat zgomotul să se oprească, măcar pentru o vreme, ca natura să poată fi ascultată.
Poate că, în acea zi, în aparență, nu s-a schimbat nimic.
Soarele a răsărit la aceeași oră.
Vântul a trecut peste dealuri cu aceeași nepăsare.
Păsările și-au văzut de zborul lor.
Numai norii au observat.
Norii observă întotdeauna.
Ei nu citesc hotărâri, nu urmăresc sondaje, nu se tem de conferințe de presă și nu aplaudă pe nimeni. Ei cunosc doar limbajul vechi al libertății. Iar când au simțit că oamenii au încetat, fie și pentru un timp, să le mai traseze drumuri pe cer și să le spună unde au voie să plângă, și-au reluat meseria lor de dinaintea ministerelor, licitațiilor, procedurilor și contractelor.
Au început să plouă.
Nu peste rapoarte.
Nu peste statistici.
Ci peste rădăcini.
Și rădăcinile au înțeles primele.
În lumea vegetală nu există ideologii. Nu există televiziuni, rețele sociale, orgolii de partid sau declarații rostite pentru camere. Există doar apa care vine sau nu vine. Atât. O rădăcină nu poate fi convinsă prin discursuri. Ea știe un singur adevăr: dacă primește apă, trăiește; dacă nu, se stinge.
Iar în acești doi ani, rădăcinile au depus mărturie.
Lanurile au devenit din nou biblioteci deschise, în care fiecare spic scrie aceeași propoziție simplă: ploaia nu este doar apă. Este memorie.
Anul acesta, câmpurile aproape că au uitat să mai fie galbene de sete. Rapița a scris unele dintre cele mai frumoase pagini ale agriculturii recente. Grâul și-a umplut spicul fără grabă, cu răbdarea aceea pe care numai pământul o mai are. Țarina n-a mai părut un bolnav ținut în viață cu perfuzii, ci un organism care respiră firesc, adânc, pe sub tălpile noastre.
Nu știm dacă istoria va reține toate aceste recolte.
Dar știm că pământul le ține minte.
Pământul are o memorie mai lungă decât arhivele statului. În fiecare brazdă rămâne câte ceva din fiecare decizie omenească. Nu imediat. Uneori după un an. Alteori după zece. Alteori după o generație. Dar rămâne.
De aceea, gesturile politice care ating natura sunt diferite de toate celelalte.
O lege poate fi abrogată.
Un guvern poate fi schimbat.
Un ordin poate fi retras.
Dar o ploaie căzută la timpul ei rămâne pentru totdeauna în bobul de grâu pe care îl va mânca un copil peste câteva luni.
Aceasta este responsabilitatea adevărată.
Poate că mulți nu vor înțelege niciodată riscul pe care vi l-ați asumat atunci când ați ales să opriți un mecanism puternic, bine apărat de interese și obișnuințe. În politică, este aproape întotdeauna mai simplu să continui ceea ce există decât să accepți o pauză, o evaluare, o îndoială.
Dar îndoiala, atunci când vine din grijă, este una dintre cele mai curate forme ale curajului.
Numai oamenii slabi se prefac că știu totul.
Numai oamenii puternici acceptă că adevărul trebuie verificat.
Poate că acesta este cel mai important lucru pe care l-ați făcut.
Nu ați pretins că dețineți adevărul.
Ați avut răbdarea să-i faceți loc.
Iar adevărul, ca ploaia, nu vine niciodată atunci când îl obligi. Vine atunci când găsește cerul deschis.
Astăzi, după doi ani, fermierii nu vă mulțumesc doar pentru recoltele bune.
Recoltele vin și pleacă.
Anotimpurile se schimbă.
Vor exista și ani grei.
Dar există ceva mai prețios decât un an bogat: încrederea că natura trebuie ascultată înainte de a fi corectată.
Această lecție valorează mai mult decât orice producție-record.
În fond, civilizația începe cu adevărat în clipa în care omul încetează să creadă că este proprietarul lumii și acceptă că este doar administratorul ei vremelnic.
Vă mulțumim pentru că, acum doi ani, ați avut curajul să lăsați cerul să vorbească.
Și vă dorim să aveți aceeași înțelepciune ori de câte ori viitorul vă va pune din nou în fața unei alegeri între zgomotul certitudinilor și liniștea adevărului.
Cu recunoștință,
fermierii din Prahova care au învățat, încă o dată, că uneori cea mai bună intervenție asupra naturii este respectul
prin
Adrian Mocanu
Președinte
Asociatia Producătorilor Agricoli de Cereale și Plante Tehnice Prahova”
Restul e doar:
- argint în nori,
- plumb în minciuni,
- și o tăcere tot mai greu de apărat în instituțiile prinse, de data aceasta, nu doar cu rachetele în nori, ci și cu legea călcată în picioare.
-
Fermierii: Eroii tragici ai gliei, finanțatori ai adevărului
Restul e doar argint în nori, plumb în minciuni și o tăcere tot mai greu de apărat în instituțiile care au fost prinse, de data asta, nu doar cu rachetele în nori, ci și cu legea călcată în picioare.
- Consultati arhiva: (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (AICI), (aic), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici),
(aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (AICI), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici) e (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici), (aici) , etc), sistemul antigrindină a fost o mafie transpartinică! Vom reveni. (Cristina T.).
Exclusiv
„Polițiști de penitenciare cu apucături de infractori” – sau cum a ajuns Facebook noul gard al pușcăriei
Libertatea de exprimare cu cagula pe față
Federația Sindicatelor din Administrația Națională a Penitenciarelor (FSANP) lovește cu o întrebare care taie în carne vie: unde se termină polițistul de penitenciare și unde încep apucăturile de infractor?
Nu, nu este morală de manual, ci radiografia unui spectacol grotesc mutat pe Facebook, sub mască de anonimat, unde șantajul și amenințarea se dau drept „curaj civic” și „dezvăluiri”.
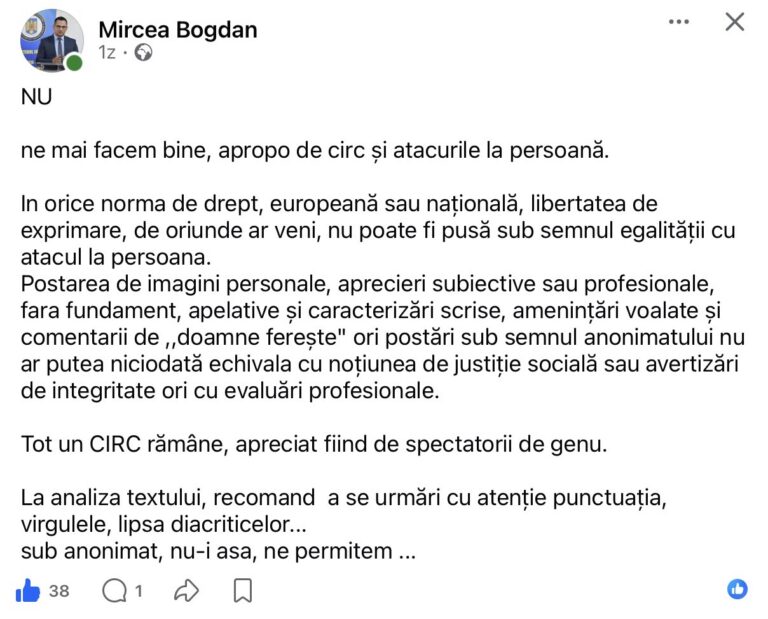
Consilierul personal al directorului general al Administrației Naționale a Penitenciarelor (ANP), Mircea Bogdan Decu, pune problema direct, într-o postare publicată pe Facebook și preluată în spațiul public: libertatea de exprimare, de oriunde ar veni ea, nu are ce căuta la aceeași masă cu atacul la persoană.
Cu alte cuvinte: una este să vorbești, alta este să scuipi.
Decu atrage atenția asupra unui „sport național” practicat cu abnegație pe rețelele sociale: postarea de imagini personale scoase din context, „aprecieri” profesionale fără pic de fundament, apelative lipicioase, caracterizări mâzgălite, amenințări voalate și, desigur, eterna și fascinanta „postare sub anonimat”. Concluzia lui, citată ca atare: tot un CIRC rămâne, aplaudat de spectatorii de genul.
Când polițistul se joacă de-a deținutul
În acest tablou grotesc, întrebarea devine inevitabilă: care mai este diferența dintre acești polițiști de penitenciare și deținuți, când primii împrumută caracterul și metodele celor din urmă?
Când uniforma începe să semene suspect de mult cu treningul de pușcărie, problema nu mai este doar de cod vestimentar.
Poliția Penitenciară se află, potrivit Federației Sindicatelor din Administrația Națională a Penitenciarelor, sub un asediu de șantaje și amenințări care au coborât la cea mai penibilă zonă a caracterului uman. Pe Facebook, sub masca anonimatului, se inventează povești „ușor de digerat”, pentru că sunt can-can-iste, croite pe gustul celor care confundă scandalul cu adevărul și bârfa cu ancheta.
Firul epic provoacă indignare, țipete, reacții, dar adevărul – susține FSANP – este cu totul altul. Cu alte cuvinte, pe scenă se joacă tragedie, dar în culise se scrie farsă.
Atac la persoană: de la viața intimă la linșaj de familie
Nu mai vorbim despre critică de sistem sau dezbatere publică. Vorbim despre atacuri la persoană, la familie, la viața intimă.
Se calcă în picioare imaginea colegelor polițiști de penitenciare, etichetate „victime” ale unor așa-zise hărțuiri sexuale, fără nicio preocupare pentru consecințele reale ale acestor povești fabricate: viață distrusă, reputație făcută praf, copii, părinți și parteneri târâți în noroi.
Pentru delatorii curajoși doar cu profilul fals, totul este un joc. Pentru cei din spatele numelor pomenite, jocul acesta înseamnă viață personală spulberată pentru a servi unor interese obscure, fără legătură cu adevărul, așa cum subliniază în mod constant Federația Sindicatelor din Administrația Națională a Penitenciarelor, sursa acestor poziții publice.
„Curaj” cu nume fals și poză furată
Se ridică o altă întrebare incomodă: unde se află curajul acestor delatori?
Cei care aruncă acuzații grele, cu iz penal și sexual, se ascund după pseudonime, pagini-fantomă și profiluri clonate. Dacă sunt atât de convinși că au dreptate, de ce nu își asumă numele, afirmațiile și, mai ales, probele?
În spatele fiecărui nume real – reamintește FSANP – există o familie: soți, soții, tați, mame, frați și surori. Cum s-ar simți conspiraționiștii curajoși doar cu tastatura în mână dacă unul dintre ai lor ar deveni personaj principal într-o poveste de cancan, construită în laboratorul unei găști de interese, sub protecția anonimatului?
Poveștile acestea au atât adevăr și fundament cât curaj au autorii lor: adică fix câtă identitate afișează – zero. Singurul lucru asumat este anonimatul. Restul: insinuări, scenarii ieftine, încercări de a manipula emoții pentru a forța mâna unor oameni și a deturna decizii de la vârful ANP și din unitățile subordonate.
Ținta: conducerea ANP. Metoda: presiune de tip pușcărie
Ținta declarată, subînțeleasă și repetată a acestor atacuri – potrivit Federației Sindicatelor din Administrația Națională a Penitenciarelor – este conducerea ANP. Obiectivul? Obținerea de decizii favorabile pentru anumite grupuri de interese care visează să pună mâna pe pușcării, nu ca deținuți, ci ca stăpâni din umbră.
Ironia supremă: instituția care ar trebui să corijeze și să reabiliteze deținuții pentru reintegrarea în societate este atacată din interior de o „gașcă de polițiști de penitenciare cu apucături de infractori”, care folosesc șantajul și presiunea ca să influențeze un director general, un director general adjunct, un director de direcție sau o comisie legal constituită.
Este ireal, dar foarte real în același timp: un fel de pușcărie în care unii încearcă să joace rolul mafiotului de secție, cu Facebook-ul drept „telefon de contrabandă”.
Critica, da. Linșajul, nu.
În acest tablou, o distincție devine obligatorie: critica este una, atacul la persoană, la familie și la viața intimă este altceva.
Șantajul și amenințarea nu au absolut nicio legătură cu libertatea de exprimare și cu sindicalismul. Libertatea de exprimare nu este un cuțit cu care tai în oameni, apoi o declari „opinie personală”.
Când „dezvăluirea” se transformă în instrument de intimidare, nu mai vorbim despre curaj sindical, ci despre apucături de celulă.
Screenshot
De la Facebook la Parchet: urmează plângeri penale
Potrivit pozițiilor publice exprimate de reprezentanți ai ANP și ai Federației Sindicatelor din Administrația Națională a Penitenciarelor, nu se va rămâne la nivel de indignare pe internet. Vor urma plângeri penale și acțiuni în instanță împotriva celor care confundă libertatea de exprimare cu dreptul de a demola vieți sub anonimat.
Pamfletul trage cortina așa cum a început: cu întrebarea care doare.
Unde se termină polițistul de penitenciare și unde încep apucăturile de infractor?
Răspunsul, din păcate, se citește tot mai des nu în rapoarte oficiale, ci în comentarii anonime, conturi false și postări care îmbracă șantajul în hainele „adevărului spus pe față”.
Iar când singura față e una ascunsă după profil fals, nu mai vorbim nici de curaj, nici de libertate de exprimare. Vorbim doar de lașitate cu poză de profil. (Cristina T.).
Exclusiv
Marele frate digital și mica ușă din spate: Legea 123/2026 și aventura românească a supravegherii „cu bună-credință”
Despre imunități cibernetice, mandate devenite decor legislativ și breșe care par să aibă mai mulți spectatori decât proprietarul sistemului atacat
În România, modernizarea digitală nu mai vine cu mouse, tastatură și formulare online. Vine cu scanări, mapări, vulnerabilități și, aparent, cu o formulă magică prin care o intruziune informatică poate deveni, după caz, „cercetare de bună-credință”.
Legea nr. 123/2026 a fost prezentată publicului în ambalajul familiar al progresului: securitate cibernetică, protejarea infrastructurilor, alinierea la standarde europene și implementarea principiilor asociate Directivei NIS 2. Un discurs impecabil, croit parcă într-un laborator de comunicare strategică, unde orice întrebare incomodă este ambalată rapid drept „rezistență la modernizare”.
În schimb, criticii actului normativ susțin că, dincolo de limbajul tehnic, legea ridică întrebări serioase despre limitele intervenției statului, protecția vieții private, controlul judecătoresc și posibilitatea ca anumite operațiuni informatice să fie justificate ulterior printr-un raport administrativ.
Materialele legislative pot fi consultate pe site-ul Senatului, inclusiv :
https://www.senat.ro/legis/lista.aspx?nr_cls=L133&an_cls=2026;
https://www.senat.ro/legis/PDF/2026/26L133DP.PDF?nocache=true;
https://www.senat.ro/legis/PDF/2026/26L133FP.PDF?nocache=true
Pentru cititorul obișnuit, lectura promite aceeași experiență ca un manual de fizică nucleară redactat de un comitet care a decis că explicațiile sunt o formă de slăbiciune.
Când mandatul judecătoresc devine piesă de muzeu
Într-un stat de drept, pătrunderea într-un sistem informatic privat nu ar trebui să fie tratată ca o plimbare de seară printr-un parc public. Accesul la date, infrastructuri, corespondență și rețele presupune garanții, limite și, acolo unde legea o cere, autorizare judecătorească.
Aceasta este, cel puțin în teorie, partea în care apare judecătorul. Personajul care verifică dacă o intervenție este necesară, proporțională și justificată. În universul descris de criticii Legii nr. 123/2026, însă, judecătorul pare să fi fost înlocuit de un formular, iar controlul anterior de o raportare ulterioară.
Schema prezentată este aproape prea simplă pentru a fi adevărată: se identifică o vulnerabilitate, se efectuează operațiuni tehnice asupra sistemului, iar dacă apar întrebări sau sistemele de securitate detectează activitatea, intervine raportul către DNSC. În termenul prevăzut, operațiunea poate fi descrisă drept cercetare de bună-credință.
Desigur, nimeni nu spune că orice scanare este automat spionaj. Problema ridicată de criticii legii este alta: cine stabilește limita dintre testare legitimă și acces neautorizat? Cine verifică intenția? Cine protejează victima? Și, mai ales, cine se asigură că „buna-credință” nu devine o umbrelă juridică suficient de largă pentru a acoperi aproape orice activitate tehnică?
În această logică, mandatul judecătoresc riscă să ajungă un obiect de decor, păstrat într-o vitrină constituțională și admirat la ocazii festive. Nu pentru că ar fi fost abrogat explicit, ci pentru că intervenția s-ar putea produce înainte ca cineva să aibă timp să întrebe dacă ea era legală.
Scanarea: noua vizită neanunțată la domiciliul digital
În lumea reală, dacă cineva îți forțează ușa, nu îi dai diplomă de cercetător doar pentru că susține că voia să verifice calitatea yalei. În lumea digitală, însă, lucrurile pot deveni mult mai alunecoase.
O scanare poate însemna o verificare benignă, o analiză tehnică autorizată sau prima etapă a unei operațiuni mult mai intruzive. Pentru proprietarul sistemului, diferența nu este întotdeauna vizibilă imediat. El vede alerte, conexiuni suspecte, încercări de acces și activitate neobișnuită. Nu știe dacă are în față un infractor, un student entuziast, un cercetător independent sau o operațiune coordonată de o instituție.
Aici apare ironia: victima trebuie să-și apere sistemul, dar nu poate ști întotdeauna de cine îl apără. Dacă blochează accesul, poate împiedica o presupusă cercetare legitimă. Dacă nu îl blochează, riscă să devină material didactic pentru o expediție tehnică neinvitată.
Iar dacă, ulterior, intrusul susține că intenția sa a fost nobilă, proprietarul sistemului rămâne cu factura, cu pierderile operaționale și cu întrebarea simplă: cine a autorizat intrarea?
DNSC, gara centrală a vulnerabilităților
Legea, așa cum este criticată în textul transmis, creează un circuit instituțional în jurul raportării vulnerabilităților către Directoratul Național de Securitate Cibernetică. Pe hârtie, mecanismul pare rezonabil: descoperi o problemă, o raportezi, iar autoritățile contribuie la remedierea ei.
În practică, criticii se tem că această procedură ar putea transforma DNSC într-un nod central prin care circulă informații extrem de sensibile despre sisteme private, companii, bănci, redacții și instituții.
Iar dacă în structurile consultative sau interinstituționale apar reprezentanți ai unor instituții precum SRI, DGPI, SIE, MApN ori STS, întrebările devin inevitabile. Nu pentru că simpla lor prezență ar dovedi automat existența unui abuz, ci pentru că accesul la informații despre vulnerabilități poate avea consecințe semnificative.
O vulnerabilitate raportată înseamnă, în termeni simpli, că cineva a găsit o ușă descuiată. Dacă informația ajunge la prea multe instituții, întrebarea nu mai este doar cine repară ușa, ci și cine primește harta clădirii, cine păstrează copia cheii și cine verifică dacă nimeni nu intră „doar ca să vadă dacă alarma funcționează”.
Comitetul consultativ și corul instituțiilor cu epoleți
În povestea legislativă, apare și un comitet interinstituțional ale cărui atribuții, statut și putere efectivă au fost criticate pentru lipsă de claritate.
Aici tehnica legislativă începe să semene cu un spectacol de magie administrativă. Se introduce o structură, i se atașează instituții importante, i se conferă un rol aparent consultativ, iar apoi cititorul este invitat să ghicească:
- cine decide;
- cine răspunde;
- cine participă;
- ce informații circulă;
- ce caracter au recomandările;
- dacă există un cvorum;
- cine poate contesta o decizie;
- ce se întâmplă dacă instituțiile nu sunt de acord.
Potrivit criticilor invocate, Consiliul Legislativ ar fi semnalat probleme precum lipsa de claritate și previzibilitate, posibile paralelisme instituționale și suprapuneri cu alte structuri deja existente.
Într-un stat obișnuit, asemenea observații ar declanșa o discuție serioasă. În România, ele riscă să fie tratate ca o neplăcere birocratică: ceva ce se pune deoparte, între o avizieră și o promisiune de „clarificare ulterioară”.
Când cercetătorul de bună-credință primește pelerină de supererou
Protejarea cercetătorilor civili în domeniul securității cibernetice este, în principiu, un obiectiv legitim. Fără cercetare independentă, multe vulnerabilități ar rămâne nedescoperite. Fără mecanisme de raportare, companiile și instituțiile nu ar afla unde sunt problemele.
Dar între un cercetător care identifică o vulnerabilitate în limitele unei proceduri agreate și un operator care pătrunde unilateral într-un sistem există o diferență esențială: consimțământul și limitele mandatului.
Critica centrală adusă legii este că aceste limite nu ar fi suficient de clare. Dacă accesul la fișiere este interzis, dar sistemul este scanat în profunzime, unde se termină cercetarea și unde începe intruziunea? Dacă barierele tehnice nu pot fi depășite, ce se întâmplă când o simplă scanare produce efecte asupra sistemului? Dacă proprietarul nu a fost informat înainte, cine decide că operațiunea a fost legitimă?
Într-un asemenea context, sintagma „bună-credință” riscă să devină versiunea juridică a expresiei „n-am vrut să fac nimic rău”. O formulă convenabilă, flexibilă și suficient de elastică pentru a încăpea în orice raport redactat după incident.
Raportul în 48 de ore: noul detergent pentru intruziuni
Una dintre cele mai acide observații privește posibilitatea ca raportarea ulterioară către DNSC să funcționeze ca un fel de mecanism de regularizare.
În administrația românească, orice problemă pare mai mică dacă este trecută într-un tabel. O intruziune devine o activitate tehnică. O activitate tehnică devine o cercetare. Cercetarea devine un raport. Iar raportul, dacă este depus la timp, poate căpăta virtuți aproape purificatoare.
În acest scenariu satiric, cele 48 de ore devin un cronometru al absolvirii: dacă ai fost detectat, nu intra în panică; caută explicația tehnică, completează documentul și invocă buna-credință. Nu este nevoie de magie, ci doar de disciplină administrativă.
Evident, aceasta este o interpretare critică și pamfletară a mecanismului, nu o concluzie juridică definitivă. Tocmai de aceea, claritatea normei este esențială. O lege bună ar trebui să spună fără echivoc ce este permis, ce este interzis, cine poate acționa, în ce condiții și ce garanții are persoana sau entitatea vizată.
Dacă toate acestea rămân neclare, raportul de după operațiune poate părea mai important decât acordul de dinaintea ei. Iar acesta este exact genul de inversare procedurală care îi face pe juriști să-și caute calm o cafea și pe cetățeni să-și verifice parolele.
Viața privată, tratată ca laborator de testare
Un sistem informatic nu este doar un ansamblu de servere și coduri. În spatele lui se află oameni, conturi bancare, conversații, surse jurnalistice, documente medicale, contracte, strategii comerciale și preferințe politice.
O intruziune poate afecta nu doar funcționarea tehnică a sistemului, ci și siguranța persoanelor care îl folosesc. În cazul unei redacții, de exemplu, o vulnerabilitate exploatată poate expune identitatea surselor. În cazul unei companii, poate dezvălui secrete comerciale. În cazul unui cetățean, poate deschide accesul către corespondență, fotografii, date financiare sau informații personale.
De aceea, ideea că proprietarul unui sistem ar putea afla ulterior că acesta a fost „testat” fără știrea sa nu este o simplă problemă de confort. Este o problemă de încredere, răspundere și proporționalitate.
Cetățeanului i se cere să fie vigilent, să-și actualizeze parolele, să instaleze autentificare multifactor și să nu acceseze linkuri suspecte. În schimb, când o operațiune neanunțată provine din zona instituțională, i se poate cere să aibă încredere în bunele intenții ale operatorului.
Cu alte cuvinte: cetățeanul trebuie să fie expert în securitate, dar să nu pună prea multe întrebări despre cine îi testează securitatea.
Ingineria socială: când omul devine cea mai vulnerabilă parolă
Se atrage atenția și asupra riscului ca operațiunile tehnice să fie însoțite de tehnici de inginerie socială. În acest caz, nu mai vorbim doar despre scanarea unor porturi sau identificarea unei configurații greșite, ci despre influențarea unor persoane pentru obținerea de informații ori acces.
Aici granița dintre testare și manipulare devine și mai delicată. Un angajat poate fi contactat, provocat să acceseze un link sau convins să ofere date. Dacă nu există reguli clare, consimțământ, limitări și documentare, testarea poate aluneca rapid într-o operațiune care afectează direct persoane reale.
Iar persoana vizată nu are, de regulă, acces la culisele operațiunii. Nu știe cine a contactat-o, în ce scop, cu ce autorizație și ce s-a întâmplat cu informațiile obținute.
În final, omul devine parola cea mai ușor de ghicit, iar „buna-credință” devine codul de acces al celui care a încercat-o.
Consiliul Legislativ trage semnalul de alarmă, dar trenul merge mai departe
Potrivit expertilor, proiectul ar fi primit observații critice din partea Consiliului Legislativ, între care lipsa de claritate normativă, paralelisme instituționale și probleme privind coerența exonerării penale.
Aceste observații nu reprezintă automat dovada că legea este neconstituțională sau că va produce abuzuri. Dar ele ar trebui să fie tratate ca avertismente serioase. În materie penală și de securitate națională, formulările vagi nu sunt simple imperfecțiuni stilistice. Ele pot influența libertăți, răspunderi și limitele intervenției statului.
Când o normă penală este neclară, cetățeanul nu știe dacă se află în zona permisă sau în zona sancționabilă. Când o instituție are competențe neprecizate, nu este clar cine răspunde pentru deciziile sale. Când o procedură se bazează pe validări ulterioare, controlul preventiv riscă să devină pur decorativ.
Dar, în tradiția noastră legislativă, observațiile incomode pot fi lăsate să se odihnească în anexă. Important este ca legea să meargă înainte, cu avizele după ea și cu întrebările în urmă.
Statul care își testează cetățenii fără să le spună
Cel mai grav scenariu descris de criticii actului normativ este apariția unui climat de insecuritate permanentă.
Cetățeanul nu mai știe dacă un atac este infracțiune sau experiment. Compania nu mai știe dacă traficul suspect vine de la un atacator sau de la un „cercetător”. Redacția nu mai știe dacă alerta din sistem indică o amenințare externă sau o operațiune acoperită de limbaj tehnic.
Într-o asemenea atmosferă, încrederea se prăbușește. Orice activitate neobișnuită devine suspectă, iar orice explicație poate fi amânată pentru mai târziu.
Democrația digitală presupune nu doar protecție împotriva atacurilor, ci și protecție împotriva abuzului de putere. Altfel, securitatea cibernetică riscă să fie redusă la o formulă comodă: „te supraveghem pentru siguranța ta”.
Aceasta este replica preferată a oricărui sistem care vrea să intre mai adânc în viața privată fără să pară că intră.
Concluzie: super-imunitatea și statul de drept cu parola uitată
Legea nr. 123/2026, așa cum este prezentată și criticată, deschide o discuție esențială despre raportul dintre securitatea cibernetică și libertățile civile.
Protejarea infrastructurilor este necesară. Cercetarea în domeniul securității este utilă. Raportarea vulnerabilităților poate preveni atacuri grave. Dar toate aceste obiective trebuie să funcționeze în cadrul unor reguli clare, verificabile și supuse controlului democratic.
Nu este suficient să spui „bună-credință”. Trebuie să explici cine o verifică.
Nu este suficient să creezi un comitet. Trebuie să precizezi ce putere are și cine răspunde pentru deciziile sale.
Nu este suficient să primești rapoarte după intruziune. Trebuie să stabilești cine a autorizat operațiunea înainte ca aceasta să înceapă.
Și nu este suficient să invoci securitatea națională. Trebuie să demonstrezi că securitatea cetățeanului nu este sacrificată în numele ei.
În lipsa acestor garanții, România riscă să construiască o arhitectură digitală în care ușa nu mai este spartă, ci declarată experimentală; accesul nu mai este neautorizat, ci „de bună-credință”; iar controlul judecătoresc nu mai este o garanție vie, ci o fotografie îngălbenită într-un album constituțional.
Rămâne, desigur, întrebarea adresată președintelui: înainte de promulgare, a fost analizată legea prin prisma constituționalității, a protecției vieții private și a limitelor puterii statului? Sau documentul a fost tratat ca multe alte acte normative — semnat rapid, explicat ulterior și lăsat cetățeanului să descopere singur cine i-a deschis ușa digitală? (Cristina T.).
Exclusiv
E‑pontajul, sfântul graal al MAI: îți numără fiecare minut, dar ghidul e secret de stat… cu drepturi de autor
Ministerul Afacerilor Interne a inventat aplicația perfectă: îți calculează munca, concediul și orele suplimentare, dar refuză să‑ți spună cum. Ghidul de utilizare e ascuns după Legea dreptului de autor, iar transparența se oprește la ușa serverului din rețeaua internă.
„Digitalizare” la MAI: îți numărăm orele, nu și drepturile
MAI își iubește e‑pontajul. Oficial, aplicația e:
- modernă,
- eficientă,
- prietenoasă cu utilizatorul,
- aliniată la „Agenda Digitală 2023–2030” (că dă bine în power‑point).
În răspunsurile trimise sindicatelor, ministerul ne spune cu o voce plină de patos digital:
- că aplicația „optimizează utilizarea resursei umane”;
- că oferă „vizibilitate” managementului;
- că e „instrument integrat” pentru planificarea personalului;
- că ajută la „fundamentarea deciziilor”.
Ce nu spune:
- cum, concret, ajută polițistul simplu să își verifice orele suplimentare;
- cum dovedește că a fost în permanență, la ordin;
- cum își poate urmări concediile neefectuate, înainte să dispară într‑un fișier Excel al șefului.
Digitalizarea, în varianta MAI, înseamnă:
mai mult control pentru centru, aceeași ceață pentru cei din subordine.
Aplicația modulară: fiecare șef își face propriul mic univers
În documentele oficiale, MAI recunoaște cu seninătate:
„Aplicația PONTAJ are o structură modulară, configurarea realizându‑se la nivelul fiecărei unități, în funcție de specific, necesități și modul de organizare.”
Traducere în româna vorbită:
- la centru se livrează „platforma”;
- fiecare inspectorat/structură o „aranjează” după cum crede de cuviință;
- ce nu convine local se poate „configura”.
Rezultatul:
- în teorie, același e‑pontaj peste tot;
- în practică, zeci de mici lumi paralele, unde:
- orele suplimentare se înregistrează „așa cum s‑a stabilit la noi”;
- permanențele apar sau nu apar, „în funcție de specific”;
- concediile se gestionează „în funcție de nevoi operative”.
Pentru conducerea MAI, asta e genial:
- la centru: „aplicația e neutră, noi doar am dat instrumentul”;
- în teritoriu: „așa cere sistemul, așa e configurat pontajul”;
- pentru polițist: „dacă nu îți convine, vorbește cu șeful… sau cu calculatorul”.
Aplicația modulară devine paratrăsnetul perfect:
toate abuzurile practice se descarcă elegant în „configurarea locală”.
Concediul neefectuat: aplicația „te informează”, dar nu te apără
MAI se laudă că PONTAJ:
- „afișează periodic informări de interes general”;
- „asigură gestionarea concediilor, potrivit legislației aplicabile fiecărei categorii de personal”.
Sună frumos. Numai că, atunci când întrebi:
- cum vezi, concret, concediul neefectuat pe ultimii ani;
- cum se reportează;
- cum se plătește;
- cum te asiguri că nu îți expiră zilele în sistem;
răspunsul devine o minge pasată în alt teren:
„Respectarea prevederilor privind concediul anual se asigură la nivelul fiecărei unități (…) prin planificare și informarea personalului.”
Adică:
- aplicația doar te „anunță” că ai concediu;
- dar dacă nu îl mai vezi în sistem peste un timp, e problemă „de planificare”;
- dacă nu ți se aprobă, e „specificul unității”;
- dacă ai zeci de zile neefectuate, e „situație operativă deosebită”.
E‑pontajul nu e instrumentul tău de drepturi.
Este instrumentul lor de inventar: câte zile ai, câte îți mai putem tăia, câte putem ignora „cu acoperire legală”.
Serviciul de permanență: profesia ta e „permanentă”, drepturile tale… temporare
MAI scoate la înaintare Statutul polițistului:
- serviciul are „caracter permanent și obligatoriu”;
- polițistul e obligat să se prezinte și în afara programului, „în situații temeinic justificate”;
- timpul suplimentar „se compensează”.
Pe hârtie, sună civilizat: te chemăm, îți dăm liber sau bani.
În realitate, cu e‑pontaj în rol principal:
- permanențele pot fi:
- pontate „la grămadă”;
- împărțite arbitrar între „timp la dispoziție” și „timp efectiv de lucru”;
- rupte în bucăți de câte 30 de minute „că așa dă bine”.
- chemările din timpul liber pot fi:
- raportate incomplet;
- trecute la „activități curente”;
- mascate în niște coduri interne pe care doar șefii le înțeleg.
Documentele MAI spun apăsat:
„Stabilirea modului de executare a serviciilor și planificarea personalului revin conducătorilor structurilor de specialitate.”
Traducere:
e‑pontajul doar scrie istoria.
Șeful o scrie. Aplicația doar o păstrează. Iar tu n‑o mai poți schimba.
Potopul de OUG‑uri: perdeaua de fum fiscal‑bugetară
Întrebat simplu:
„Dați ghidul aplicației e‑pontaj?”,
MAI răspunde complicat:
- OUG 114/2018 – măsuri fiscal‑bugetare;
- OUG 130/2021 – măsuri fiscal‑bugetare;
- OUG 168/2022 – măsuri fiscal‑bugetare;
- OUG 115/2023 – alte măsuri fiscal‑bugetare;
- OUG 156/2024 – iar măsuri fiscal‑bugetare;
- ordine de ministru;
- hotărâri de guvern;
- anexe, alineate, articole.
În loc de un manual de utilizare, primești un duș rece de legislație:
- „nu se pot plăti toate orele suplimentare”;
- „există limite bugetare”;
- „nu e posibilă compensarea integrală”;
- „se pot acorda doar anumite categorii de sporuri”.
Concluzia sugerată:
- nu e vina aplicației că nu vezi banii;
- nu e vina șefului că nu îți aprobă orele;
- e… vina macroeconomiei și a finanțelor publice.
În spatele acestui zid de OUG‑uri, un lucru devine clar:
e‑pontajul nu e un calendar digital.
Este un filtru financiar cu interfață prietenoasă.
Banii pe ore suplimentare: „uite milioanele, dar nu te uita prea aproape”
Ca să arate că nu e zgârcit, MAI scoate cifre:
- 2023 – 80.054.085 lei,
- 2024 – 90.423.903 lei,
- 2025 – 56.771.320 lei
plătiți cu titlu de majorare pentru „ore suplimentare”.
Sună impresionant:
- zeci de milioane de lei;
- sume cu multe zerouri;
- un tablou generos: „uite câți bani dăm pe munca voastră!”
Ce lipsește:
- câte ore suplimentare au fost efectiv înregistrate;
- câte au fost plătite la timp;
- câte au fost compensate cu liber… doar pe hârtie;
- câți oameni au primit;
- câți au rămas cu orele în aer, în ecranul rece al aplicației.
Cifrele sunt aruncate ca o reclamă la hypermarket:
- „peste 200 de milioane plătiți în trei ani!”
Dar la casă, polițistul descoperă că din raftul lui lipsește produsul:
orele proprii, cele pe care e‑pontajul le știe perfect, dar bugetul le „uită” discret.
Bomba juridică: ghidul există, dar e „operă protejată”
În fine, momentul de sinceritate involuntară:
„În cuprinsul aplicației PONTAJ se regăsește și Ghidul pentru configurarea și utilizarea aplicației, document supus prevederilor Legii nr. 8/1996 privind dreptul de autor și drepturile conexe.”
Deci:
- ghidul există;
- nu e o legendă urbană;
- nu e „doar pentru IT‑iști”;
- este integrat în aplicație, accesibil utilizatorilor autentificați.
Dar:
- când îl cere public sindicatul;
- când îl cere presa;
- când îl vrea oricine din afară ca să înțeleagă cum funcționează acest mecanism care îți decide banii și viața;
MAI spune:
„Îmi pare rău, e operă de autor. N‑avem voie.”
Avem, deci, următoarea absurditate:
- Aplicația PONTAJ – plătită din bani publici;
- Folosită într‑o instituție publică;
- Care stabilește drepturi salariale ale personalului plătit din bani publici;
iar manualul tehnic care explică:
- ce face aplicația;
- cum se configurează;
- cum se calculează concret orele și concediile;
este tratat ca lucrare literară privată.
E ca și cum:
- Codul rutier ar deveni proprietatea intelectuală a Ministerului;
- iar șoferii ar avea voie doar să circule, nu să și știe regulile.
RGPD, varianta decorativă: multă vorbă, puțină protecție
MAI invocă RGPD ca pe o icoană:
- art. 5 – legalitate, minimizare, integritate;
- art. 6 – temei legal (interes public, obligație legală);
- art. 25 – „privacy by design”.
Ne spune că:
- scopul este „salarizarea personalului”;
- temeiul legal este „totalitatea actelor normative” în domeniu;
- aplicația PONTAJ este concepută „încă din faza de proiectare” cu protecția datelor în minte;
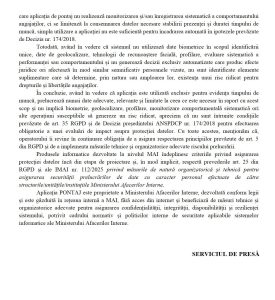
- există un ordin intern (IMAI 112/2025) care reglementează securitatea IT.
Pe hârtie, e o poezie juridică impecabilă.
Ce lipsește:
- o listă clară a datelor colectate (doar ore sau și ip‑uri, loguri, istoricul corecțiilor?);
- cine are acces la ele, în concret;
- dacă polițistul poate vedea cine i‑a modificat pontajul și când;
- dacă există sancțiuni reale pentru „ajustări” convenabile ale programului.
RGPD devine aici tapet legal: frumos, lucios, dar lipit peste un perete pe care nu ai voie să‑l vezi.
„Nu e risc ridicat, deci nu facem evaluare de impact”. Ce atâta grijă?
Capitolul cel mai comod pentru MAI:
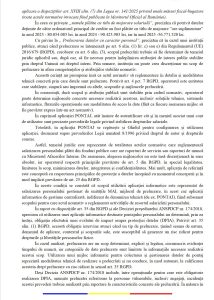
„Aplicația de pontaj nu implică prelucrarea unor date sensibile, nu realizează monitorizare comportamentală sistematică, nu utilizează geolocație sau date biometrice, nu generează decizii exclusiv automatizate cu efecte juridice semnificative.
În aceste condiții, apreciem că nu se impune efectuarea unei evaluări de impact (DPIA).”
Pe românește:
- ne‑am întrebat singuri dacă suntem periculoși;
- ne‑am răspuns singuri că nu;
- așa că nu mai avem nimic de analizat.
Problema:
- aplicația:
- este permanentă;
- e centralizată;
- influențează salarii, concedii, raporturi de muncă, eventual sancțiuni;
- este, adică, un instrument cu impact direct și continuu asupra vieții profesionale a zeci de mii de oameni.
Dacă asta nu e risc ridicat, ce mai trebuie să facă o instituție?
Să monteze brățări electronice polițiștilor ca să considere ANSPDCP că „hai, poate ar merge o DPIA mică”?
PONTAJ în rețea închisă: stat în stat, server în server
MAI ține foarte mult să sublinieze:
- aplicația este „proprietatea ministerului”;
- funcționează doar în rețeaua internă;
- „nu are acces din internet”;
- beneficiază de „măsuri tehnice și organizatorice adecvate”.
Mesajul oficial:
- nimeni din afară n‑are cum să atace sistemul;
- totul e protejat, ferit de hackeri,
- „stați liniștiți, suntem în siguranță”.
Mesajul nespus:
- nimeni din afară n‑are cum să îl auditeze;
- nimeni din afară n‑are cum să îl verifice;
- nimeni din afară n‑are cum să compare ceea ce vede polițistul în contul lui cu logica reală de calcul din spate.
Prin design, PONTAJ este:
- închis tehnic (doar pe rețeaua MAI);
- închis juridic (ghid de utilizare protejat prin drept de autor);
- închis la critică (fără DPIA, fără transparență reală).
Un fel de stat paralel, dar în varianta .exe.
Statul îți numără fiecare oră, dar îți ascunde ceasul
Din toate răspunsurile oficiale, rezultă un portret clar:
- MAI a construit o aplicație de pontaj care știe TOT despre timpul de muncă al oamenilor săi;
- a înconjurat această aplicație cu:
- justificări de digitalizare;
- avalanșe de OUG‑uri;
- paragrafe întregi din RGPD;
- declarații de „respectare a principiilor” și „protecție by design”;
- a recunoscut că există un ghid tehnic complet, dar l‑a îngrădit cu drepturi de autor.
În tot acest timp, polițistului de rând i se cere:
- să aibă încredere că orele lui suplimentare apar;
- să creadă că permanențele sunt înregistrate corect;
- să accepte că lipsa banilor este doar „problema bugetului”;
- să lucreze într‑un sistem care îi controlează fiecare minut, fără să‑i explice clar regulile jocului.
Concluzia pamfletară este simplă:
- E‑pontajul MAI nu este o simplă aplicație.
Este o oglindă întoarsă în care:- tu vezi doar fața ta obosită,
- iar ministerul vede tot: când ai intrat, cât ai stat, cât mai poate stoarce din tine…
folosind un manual pe care n‑ai voie să îl citești.
În România digitalizată, cine controlează pontajul controlează oamenii.
Iar când ghidul de utilizare devine secret de stat cu drepturi de autor, nu mai vorbim de transparență, ci de software de clasă specială: pentru ei, nu pentru tine. (Cristina T.).

„Polițiști de penitenciare cu apucături de infractori” – sau cum a ajuns Facebook noul gard al pușcăriei
Libertatea de exprimare cu cagula pe față Federația Sindicatelor din Administrația Națională a Penitenciarelor (FSANP) lovește cu o întrebare care...

Marele frate digital și mica ușă din spate: Legea 123/2026 și aventura românească a supravegherii „cu bună-credință”
Despre imunități cibernetice, mandate devenite decor legislativ și breșe care par să aibă mai mulți spectatori decât proprietarul sistemului atacat...

E‑pontajul, sfântul graal al MAI: îți numără fiecare minut, dar ghidul e secret de stat… cu drepturi de autor
Ministerul Afacerilor Interne a inventat aplicația perfectă: îți calculează munca, concediul și orele suplimentare, dar refuză să‑ți spună cum. Ghidul...

Imperiul cu bule stinse: „familia” Coca‑Cola Ploiești, între cumetrii, mașini de firmă și sclavie la normă
Toamna la Coca‑Cola: frunzele cad, oamenii pică din picioare A venit toamna și la Coca‑Cola Ploiești. Doar că, în loc...

GNM Prahova dă cu „sancțiunea”, APM Prahova spală păcatele: stația de epurare de la Corlătești, cloaca „autorizată” a Prahovei (I)
Stația fantomă care „curăță” banii, nu apele: corupție la chiuvetă în Prahova Stația care trebuia să spele apele, nu conștiințele...

Ajutoarele de deces înghețate la 2017. Cum își ascunde Poliția Română formulele de calcul după ștampila „secret de serviciu”
Familiile polițiștilor morți în activitate sau în timpul serviciului descoperă abia la final, în fața ghișeului, că „sprijinul statului” e...

Permanența fantomă. Când munca polițiștilor dispare din hârtie ca dosarele incomode din sertar
Rubrica goală care golește drepturi În fiecare zi, la fiecare unitate de poliție, se emite „dispoziția de zi pe unitate”....

Premier căutat pentru reglaj de „culoare”. Brigada Rutieră, blocată la semafor politic
Pamflet despre concursurile amânate la șefia Poliției și „coloanele neoficiale” pentru politicieni grăbiți România fără premier, Poliția fără coloană vertebrală...

Mafia de Prahova: polițiști, procurori și alte lemne strâmbe. „Manea, Portocală, 21 de metri cubi de dreptate și o bătaie ca la birtul comunal”
Republica Prahova: „Manea, Portocală, 21 de metri cubi de dreptate și o bătaie ca la birtul comunal” Într-o țară imaginară...

„GRĂDINIȚA DE CADRE” DIN IPJ PRAHOVA, EPISODUL 61: ZEII FĂRĂ RCA, ȘEFII CU 2,66 ȘI PROSTIMEA CARE SUNĂ LA 112
Incisiv de Prahova continuă serialul „Grădinița de cadre din IPJ Prahova”. Dacă până acum părea doar o comedie neagră cu...

„Nu e treaba noastră”. Cum pasează ANSPDCP responsabilitatea în scandalul procedurii secrete PS‑MAI‑DGMRU‑125
Sindicatul polițiștilor „Diamantul” acuză Autoritatea Națională de Supraveghere a Prelucrării Datelor cu Caracter Personal (ANSPDCP) că refuză să intervină în...


„IPJ Prahova – Grădinița de Cadre”, episodul 60: De la «Pinochio de Băicoi» la vânzătorul cu epoleti. Cum se spală păcatele cu pensii, tarabe și produse bio
„GRĂDINIȚA DE CADRE” LOVEȘTE DIN NOU: CÂND NU IEȘI PREMIER, IESE PENSIA În IPJ Prahova, meritocrația e un banc prost...


Nicușor Dan a semnat, viceprimarii au dispărut, Articolul 550 a murit: ghid rapid de fraudă legislativă în trei ore
Cotroceniul, birou de ștampilat pe nevăzute: cum a semnat Nicușor Dan, cu ochii închiși, execuția Articolului 550 România lui 2026...


Comisarul de 3,80 la teorie, 10 la împuternicire: șef peste IPJ Cluj, corigent la competență
De la „împuternicit etern” la „picat rușinos” Ce funcție mai poate ocupa în cadrul IPJ Cluj comisarul-șef Moșuțan Radu după...


Organigrama cu chiloți de la TCE Ploiesti, varianta „Salam la păcănele” – cum se salvează protejații lui Nae și se execută fraierii care muncesc
La TCE Ploiești, sindicatul lui Suditu semnează „de acord” cu Organigrama lui Nae, coordonatorii sunt scoși la liman, iar Dinu...
-
Exclusivacum 3 zile
Mafia de Prahova: polițiști, procurori și alte lemne strâmbe. „Manea, Portocală, 21 de metri cubi de dreptate și o bătaie ca la birtul comunal”
-
Exclusivacum 5 zile
„IPJ Prahova – Grădinița de Cadre”, episodul 60: De la «Pinochio de Băicoi» la vânzătorul cu epoleti. Cum se spală păcatele cu pensii, tarabe și produse bio
-
Exclusivacum 4 zile
„GRĂDINIȚA DE CADRE” DIN IPJ PRAHOVA, EPISODUL 61: ZEII FĂRĂ RCA, ȘEFII CU 2,66 ȘI PROSTIMEA CARE SUNĂ LA 112
-
 Featuredacum 2 zile
Șeful care confundă polițiștii cu sticlele din ladă
-
Exclusivacum 2 zile
GNM Prahova dă cu „sancțiunea”, APM Prahova spală păcatele: stația de epurare de la Corlătești, cloaca „autorizată” a Prahovei (I)
-
Exclusivacum 5 zile
Nicușor Dan a semnat, viceprimarii au dispărut, Articolul 550 a murit: ghid rapid de fraudă legislativă în trei ore
-
Exclusivacum 18 ore
Imperiul cu bule stinse: „familia” Coca‑Cola Ploiești, între cumetrii, mașini de firmă și sclavie la normă
-
 Ancheteacum 2 zile
Mircea Negulescu mai încearcă o dată ușa Justiției – și o încasează în față