
Actualitate
Prin activitatea si hotarararile luate de catre CSAT se eludeaza prevederilor Constitutiei si legilor tarii


Sunt create premisele generarii elementelor constitutive ale unor infractiuni.
Marti 21.03.2017 a avut loc o sedinta a Consiliului Suprem de Aparare a Tarii (CSAT), condusa de catre Presedintele Klaus Werner Iohannis si la care au participat atat reprezentantii executivului Grindeanu, cat si sefii serviciilor de informatii sau inlocuitorii de drept ai acestora, precum si alti oficiali sau persoane stabilite prin Legea 415/2002 privind organizarea şi funcţionarea Consiliului Suprem de Apărare a Ţării.
Printre subiectele puse in dezbatere si aprobare in cadrul sedintei sus mentionate se regaseste si cel referitor la activitatea Centrului Operativ de securitate Cibernetica pentru anul 2016.
Redam mai jos textul publicat pe pagina oficiala a CSAT[1]
“Activitatea desfăşurată de Consiliul Operativ de Securitate Cibernetică în anul 2016 a reprezentat un alt subiect pe ordinea de zi a CSAT. Instituţiile reprezentate în Consiliul Operativ de Securitate Cibernetică au cooperat în anul 2016 la un nivel corespunzător pentru creşterea gradului de securitate cibernetică la nivel naţional, având în vedere constrângerile generate de lipsa cadrului legislativ în domeniu.
Privind priorităţile de acţiune ale Consiliului Operativ de Securitate Cibernetică pentru anul 2017, un obiectiv important îl constituie actualizarea cadrului legislativ în domeniu, prin implementarea prevederilor Directivei Parlamentului European şi a Consiliului UE privind măsuri pentru un nivel comun ridicat de securitate a reţelelor şi sistemelor informatice în Uniune din 6 iulie 2016 (Directiva NIS) şi adoptarea legii privind securitatea cibernetică a României. Totodată, a fost analizată şi activitatea Centrului Naţional de Răspuns la Incidente de Securitate Cibernetică – CERT-RO în anul 2016, precum şi Planul anual de activitate al acestei instituţii pentru anul 2017. S-a concluzionat că, în anul 2016, Centrul Naţional de Răspuns la Incidente de Securitate Cibernetică a urmărit, în principal, dezvoltarea capabilităţilor tehnice necesare îndeplinirii atribuţiilor şi dezvoltarea cooperării naţionale şi internaţionale în vederea îmbunătăţirii climatului de securitate cibernetică din România.
Împreună cu celelalte instituţii din cadrul Sistemului Naţional de Securitate Cibernetică, Centrul a contribuit la conturarea imaginii de ansamblu a stării de securitate a spaţiului cibernetic din România, semnalând principalele riscuri de securitate, identificate în zona de responsabilitate.”
Din textul adoptat de CSAT, in data de 21.03.2017, pentru comunicare oficiala si minima transparenta a lucrarilor acestui Consiliu, in calitate de autoritate a administraţiei publice, autonomă faţă de Guvern, prezidată de Preşedintele României şi supusă controlului parlamentar, cu atribuţii în ce priveşte apărarea ţării şi siguranţa naţională[2], se poate constata ca in Romania pana la aceasta data cadrul legislativ este inexistent in domeniul securitatii cibernetice. Acest lucru este, in fapt, confirmat prin asertiunea din comunicat acestui for de nivel inalt dar fara personalitate juridica unde se recunoaste in mod direct si explicit lipsa cadrului legislativ in materia securitatii cibernetice, in contextul in care atat presedintele Romaniei cat si toti membrii CSAT stiau ca prin Decizia CCR nr.17/21.01.2015 asupra admiterii obiecţiei de neconstituţionalitate a dispoziţiilor Legii privind securitatea cibernetică a României, s-a admis obiecţia de neconstituţionalitate şi s-a constatat că legea privind securitatea cibernetică a României este neconstituţională, în ansamblul ei (proiect de lege propus la finele anului 2015 de Guvernul de atunci in Parlamentul Romaniei, care a fost culmea sprijinit/sustinut chiar de actualul prim ministru, in calitatea sa de atunci de ministru al comunicatiilor si, chiar dorit in mod tacit si de presedintele Iohannis in prima sa luna de presedentie, oare de ce? ii convinsese de utilitatea ei fostul sef SRI George Cristian Maior, Coldea sau Cocoru?).
De semnalat este faptul ca intrucat prin Decizia CCR nr.17/2015 care a constatat intreg continutul legislativ pentru securitatea cibernetica a Romaniei propus spre legiferare este neconstitutional s-a stabilit/definit atat in fapt cat si in drept ca si institutiile care se doreau a fi infiintate nu pot fi constituite/organizate in mod legal intrucat actiunea de legiferare este declarata neconstitutionala, cum ar fi:
- Sistemului naţional de securitate cibernetică (SNSC) care reprezintă cadrul general de cooperare care reuneşte autorităţi şi instituţii publice cu responsabilităţi şi capabilităţi în domeniu;
- Consiliul operativ de securitate cibernetică (COSC) reprezintă organismul princare se realizează coordonarea unitară a SNSC. Din COSC fac parte, în calitate de membri permanenţi, reprezentanţi ai Ministerului Apărării Naţionale, Ministerului Afacerilor Interne, Ministerului Afacerilor Externe, Ministerului pentru Societatea Informaţională, Serviciului Român de Informaţii, Serviciului de Telecomunicaţii Speciale, Serviciului de Informaţii Externe, Serviciului de Protecţie şi Pază, Oficiului Registrului Naţional pentru Informaţii Secrete de Stat, precum şi secretarul Consiliului Suprem de Apărare a Ţării. Conducerea COSC este asigurată de un preşedinte (consilierul prezidenţial pe probleme de securitate naţională) şi un vicepreşedinte (consilierul prim-ministrului pe probleme de securitate naţională (n.n. banuim ca va fi fostul ofiter SRI Gabriel Statescu, recent adus consilier de stat in cabinetul prim-ministrului). Coordonatorul tehnic al COSC este Serviciul Român de Informaţii, în condiţiile legii.(n.n. iata o surpriza interesanta, daca nu stiati se dorea o noua ingerinta disimulata a SRI in societate);
- Serviciul Român de Informaţii este desemnat autoritate naţională în domeniul securităţii cibernetice, calitate în care asigură coordonarea tehnică a COSC, precum şi organizarea şi executarea activităţilor care privesc securitatea cibernetică a României. În acest scop, în structura SRI funcţionează Centrul Naţional de Securitate Cibernetică, denumit CNSC [art. 10 alin. (1) ].
Ce se poate constata din cele anterior expuse este faptul ca normele de functionare instituite prin legea declarata neconstitutionala pentru cele trei entitati/structuri SNSC, CNSC si CNSC si inclusiv calitatea ce se conferea SRI de autoritate nationala in domeniul securitatii cibernetice, au fost suspendate de la aplicare de la data deciziei CCR, adica 17.01.2015, iar dupa 45 de zile de la publicare in monitorul oficial a deciziei efectele juridice pendinte institutiilor antementionate inceteaza de drept, conform art.147 alin.(1) din Constituţie ce stabileşte, în privinţa legilor şi ordonanţelor în vigoare, constatate ca fiind neconstituţionale, că acestea „îşi încetează efectele juridice la 45 de zile de la publicarea deciziei Curţii Constituţionale dacă, în acest interval, Parlamentul sau Guvernul, după caz, nu pun de acord prevederile neconstituţionale cu dispoziţiile Constituţiei. Pe durata acestui termen, dispoziţiile constatate ca fiind neconstituţionale sunt suspendate de drept”.
Deci, pe cale de consecinta juridica si constitutionala, organizarea/functionarea acestor institutii/structuri/entitati nominalizate in anuntul CSAT, HG nr.271/2013 pentru aprobarea Strategiei de securitate cibernetică a României şi a Planului de acţiune la nivel naţional privind implementarea Sistemului naţional de securitate cibernetic, respectiv in Rapoartele anuale de activitate ale SRI (CN CYBERINT), practic nu ar fi trebuit sa mai existe functional-organizatoric in spatiul romanesc, cu atat mai mult sa fie stabilite structuri administrative/executive nonjuridice dotate logistic cu bunuri, mijloace si resurse materiale si umane/incadrate cu personal, bugetate public direct sau indirect prin entitatile mama, respectiv analizate prin rapoarte activitatile functionale ale acestora atat la nivelul CSAT cat si al SRI, inclusiv si la nivelul celorlalte organisme specializate din sistemul national de securitate si aparare, componente ale institutiilor subliniate mai sus.
Ca atare se poate constata existenta si persistenta unor decizii/hotarari la nivelul CSAT in afara cadrului legal aplicabil in Romania, cu accent deosebit pe subiectul securitatii cibernetice chiar de la cel mai inalt nivel de decizie, Presedentia Romaniei, situatie confirmata oficial chiar prin textul comunicatului suspus dezbaterii publice astfel: “Privind priorităţile de acţiune ale Consiliului Operativ de Securitate Cibernetică pentru anul 2017, un obiectiv important îl constituie actualizarea cadrului legislativ în domeniu (…) şi adoptarea legii privind securitatea cibernetică a României”. Oare cum un organism de tipul COSC poate substitui puterea legislativa din Romania, reprezentata de Parlamentul Romaniei si CSAT sa sustina acest lucru in mod oficial, si ce lege sau act normativ cu putere de lege (ordonanta) a stabilit ca COSC poate sa actualizeze cadrul legislativ in domeniu (n.n.securitatea cibernetica) si sa adopte/initieze o lege in acest sens.
Ca un corolar la cele anterior expuse redam o trimitere a CCR din Decizia nr.17/2015 care ar trebui sa fie in atentia oricarui reprezentant al statului roman si anume:
“75 (…) Trimiterea la acte administrative, cu o forţă juridică inferioară legii, într-un domeniu critic pentru securitatea naţională, cu impact asupra drepturilor şi libertăţilor fundamentale ale cetăţenilor, încalcă prevederile constituţionale cuprinse în art. 1 alin. (5) referitoare la principiul legalităţii. O dispoziţie legală trebuie să fie precisă, neechivocă, să instituie norme clare, previzibile, a căror aplicare să nu permită arbitrariul sau abuzul. De asemenea, norma trebuie să reglementeze în mod unitar, uniform, să stabilească cerinţe minimale aplicabile tuturor destinatarilor săi. Or, atâta vreme cât ordinele sau deciziile sunt emise de conducătorii autorităţilor sau instituţiilor publice desemnate de lege, apare cu evidenţă că legea relativizează în mod nepermis reglementarea acestui domeniu, lăsând la latitudinea fiecărei entităţi stabilirea, în mod diferenţiat, a unor măsuri esenţiale, precum cerinţele minime de securitate cibernetică, modalitatea de notificare, precum şi datele şi informaţiile care însoţesc notificarea.”
Iata cum la nivel inalt prin activitatea si hotarararile luate de catre CSAT, prin consensul membrilor sai, cel putin pe domeniul securitatii cibernetice suspus dezbateri si eludarea preveerilor Constitutiei si legilor tarii sunt create premisele generarii elementelor constitutive ale unor infractiuni (abuz in serviciu, neglijenta in serviciu etc.) ce pot fi sanctionate in urma unor activitati de instructie penala precizate de facto prin cele doua coduri penale si de procedura penala aplicabile.
Asteptam o reactie pe masura a autoritatilor statului de drept pe subiectul mai sus analizat astfel incat in Romania sa nu se mai poata produce derapaje in sensul celor create de protocoale si echipe mixte intre SRI si alte autoritati ale administratiei publice centrale, iar cei vinovati demnitari, functionari publici sau oricare persoana responsabila si implicata de punerea in opera a unor fapte cu caracter penal pe segmentul dezbatut sa raspunda conform gradului de vinovatie identificat si stabilit de organele de urmarire penala in drept, respectiv confirmat printr-o hotarare judecatoreasca justa. (Sava N.).
[1] http://csat.presidency.ro/?pag=46&id=14443
[2] Vezi Decizia CCR 97/2008 unde se mai precizeaza ca “…În procesul de îndeplinire a activităţilor sale specifice, pot apărea situaţii litigioase pentru a căror rezolvare să fie necesară formularea unor acţiuni în justiţie, şi numai instanţele de judecată învestite cu soluţionarea respectivelor litigii au competenţa de a stabili dacă Consiliul Suprem de Apărare a Ţării are sau nu calitate procesuală, activă sau pasivă.”




Actualitate
Drone, sisteme antiaeriene și vehicule electrice: imagini din prima zi a expoziției AUSA 2026

Companii internaționale din industria de apărare au adus la Centrul de Convenții Walter E. Washington, din centrul capitalei americane, o gamă variată de vehicule aeriene și terestre pentru ediția din acest an a conferinței Asociației Armatei SUA.
Cel mai mare târg anual de profil din Statele Unite atrage mii de participanți. La ediția din 2026, exponatele includ numeroase drone și tehnologii anti-drone, alături de echipamente militare de mari dimensiuni. Iată câteva dintre momentele surprinse în prima zi a expoziției.
Un câine de asistență întâmpină vizitatorii
Patriot, câine aflat în pregătire pentru a fi repartizat unui veteran rănit după încheierea antrenamentului, îi întâmpină pe participanți în fața standului Shield AI.
Brawlr: lansator reconfigurabil pentru apărare antiaeriană
Sierra Nevada a prezentat sistemul de apărare antiaeriană Brawlr — lansator reconfigurabil de armament, cu mecanism rotativ pe baterii. Expoziția a inclus atât sistemul, cât și o muniție prezentată în detaliu.
Vehicule electrice și muniție de artilerie
Oshkosh a expus un vehicul electric Joint Light Tactical Vehicle. Hanwha Defense USA a prezentat, la rândul său, proiectile de artilerie de 155 mm.
Supraveghere și drone cu decolare verticală
AEO Night Hawk Systems a adus un ansamblu de supraveghere ale cărui senzori urmăreau persoanele aflate în apropiere pe podeaua expoziției.
Deasupra vizitatorilor a fost suspendată și aeronava fără pilot VAPOR, produsă de AeroVironment. Sistemul este un elicopter fără pilot, cu un singur rotor, propulsie complet electrică și decolare și aterizare verticală.
Anvelope pentru Lună și optică pentru arme
Goodyear a expus o anvelopă robustă, cu un design neobișnuit, destinată explorării lunare.
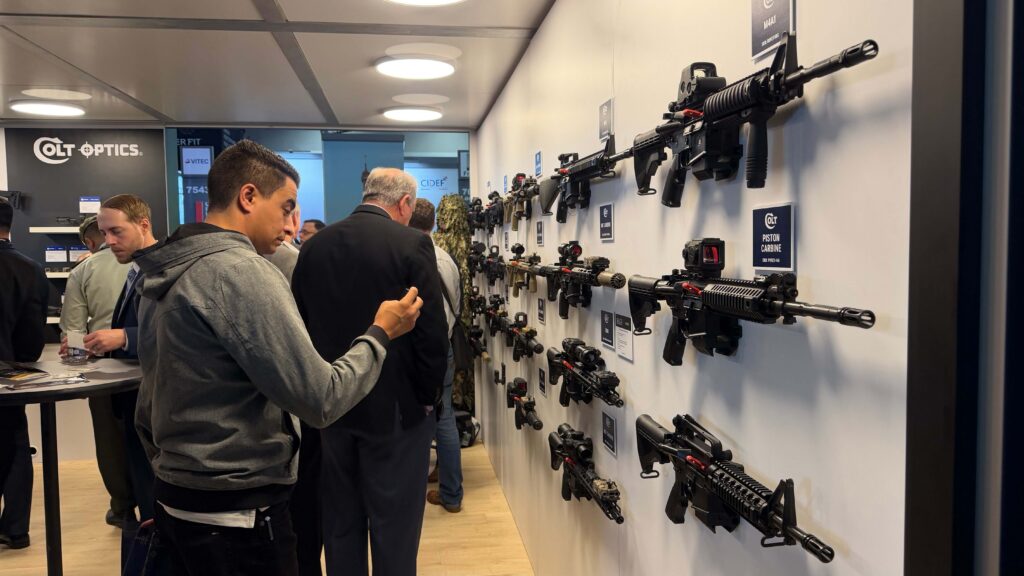
Standul Colt Optics a atras numeroși participanți, care au privit un panou cu zeci de puști de asalt echipate cu sisteme optice specializate.
Actualitate
Armata americană îşi rafinează sistemul de achiziții: O nouă etapă în eficientizarea birocrației
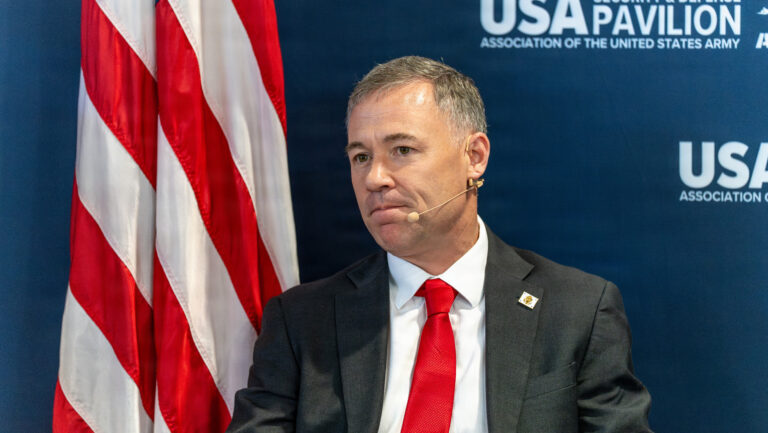
La doar un an după o restructurare majoră a sistemului de achiziții, Armata americană a implementat noi ajustări la nivelul portofoliilor de armament. Măsura, deşi de o amploare mai redusă, urmăreşte optimizarea proceselor interne şi conformarea la cerințele legislative recente.
Eliminarea barierelor birocratice
Principalul obiectiv al noii strategii este eliminarea unui nivel de birocrație care intermedia relația dintre Executivii de Portofoliu pentru Achiziții (PAE) și managerii de program. Această reorganizare vine ca răspuns direct la prevederile Legii Autorizării Apărării Naționale (NDAA) pentru anul 2026, având rolul de a asigura o sincronizare mai strânsă între echipele care se ocupă de achiziții și componentele operaționale ale forțelor armate.
Rolul esențial al noilor structuri: Program Manager Executives
În cadrul acestor schimbări, structurile cunoscute anterior sub numele de Capability Portfolio Executives (CPE) au fost redefinite ca Program Manager Executives (PME) și au fost repoziționate pentru a lucra direct alături de PAE. Această schimbare strategică vizează o mai bună gestionare a programelor, fără a crea o structură de raportare ierarhică rigidă care să blocheze activitatea managerilor de program, aceștia din urmă fiind cei care interacționează nemijlocit cu militarii din teren. Oficialii subliniază că PME-urile sunt vitale pentru gestionarea sarcinilor zilnice și pentru sprijinirea managerilor de program, oferind o structură similară cu cea din mediul corporativ (CEO/COO), menită să accelereze luarea deciziilor.
Profesionalizarea achizițiilor și rezultate imediate
Un alt pilon al reformei impuse de legislația din 2026 vizează certificarea riguroasă a tuturor oficialilor implicați în procesul de achiziții. Dacă anterior doar o parte dintre aceştia dețineau acreditările necesare, noua directivă impune ca toți executivii să fie „oficiali de achiziții certificați”, în timp ce adjuncții acestora vor proveni din roluri operaționale sau din centre de excelență. Prin concentrarea cerințelor, resurselor și autorității decizionale sub umbrela PAE, Armata elimină „transferurile secvențiale” care încetineau procesele în trecut, oficialii raportând deja primele rezultate concrete ale acestei abordări integrate.
Actualitate
Cine controlează piața jocurilor de noroc online din România și ce obligații au operatorii licențiați

Un cazino sau o casă de pariuri nu poate accepta legal jucători din România doar pentru că deține o licență emisă într-o altă țară. Pentru a opera pe piața locală, compania trebuie să îndeplinească cerințele legislației românești și să dețină licența și autorizațiile necesare emise de Oficiul Național pentru Jocuri de Noroc.
Controlul nu se oprește, însă, în momentul autorizării. Operatorii trebuie să respecte în continuare reguli privind verificarea jucătorilor, protecția minorilor, plățile, autoexcluderea, securitatea platformei și desfășurarea jocurilor.
ONJN este instituția care supraveghează piața jocurilor de noroc
Oficiul Național pentru Jocuri de Noroc este autoritatea specializată care reglementează și supraveghează această industrie în România. Instituția acordă licențe și autorizații, verifică activitatea operatorilor și intervine atunci când aceștia nu respectă legislația.
În cazul jocurilor de noroc online, nu este de ajuns ca un site să fie disponibil în limba română, întrucât nu demonstrează automat că operatorul funcționează legal. Platforma trebuie să aibă dreptul de a oferi servicii jucătorilor din România. Cei care vor să înțeleagă mai bine rolul ONJN și reglementarea jocurilor de noroc pot găsi informații suplimentare pe InfoCazinouri.ro.
Legislația face și o distincție între companiile care organizează efectiv jocurile și firmele care furnizează servicii industriei. Operatorii care exploatează jocuri de noroc dețin licențe clasa I, în timp ce clasa a II-a acoperă anumite activități conexe, precum software-ul specializat, găzduirea platformelor sau procesarea plăților.
O licență nu este același lucru cu autorizația de exploatare
Pentru a funcționa legal nu este suficient ca un operator să obțină doar licența de organizare. OUG 77/2009 prevede obligativitatea deținerii atât a licenței de organizare, cât și a autorizației de exploatare corespunzătoare activității desfășurate.
În procesul de autorizare sunt analizate compania, persoanele implicate în administrarea acesteia, infrastructura tehnică și modul în care vor fi organizate jocurile. Pentru activitatea online există cerințe adiționale legate de sistemele informatice.
Operatorii de jocuri de noroc la distanță trebuie, de asemenea, să opereze printr-un sediu permanent înregistrat aici. Prin urmare, faptul că o companie are sediul principal într-un alt stat nu o scutește de obligațiile impuse pentru piața românească.
Jucătorii trebuie să aibă minim 18 ani
Una dintre obligațiile de bază ale operatorilor este împiedicarea accesului minorilor la jocurile de noroc. O persoană trebuie să aibă cel puțin 18 ani pentru a participa legal.
În mediul online, operatorii trebuie să verifice identitatea jucătorilor pentru a confirma, printre altele, că aceștia au împlinit vârsta de 18 ani. Platforma trebuie să știe cine folosește contul și să poată solicita informațiile și documentele necesare pentru verificarea identității.
Contul de joc este personal și nu poate fi creat, transferat sau utilizat în numele altei persoane. Datele furnizate la înregistrare trebuie să aparțină jucătorului care folosește contul.
Verificarea identității are și un rol financiar
KYC sau „Know Your Customer” este procesul prin care operatorul confirmă identitatea jucătorului și verifică dacă datele furnizate la crearea contului sunt reale. Aceste controale sunt necesare atât pentru respectarea limitei de vârstă de 18 ani, cât și pentru prevenirea fraudelor și a spălării banilor.
De regulă, jucătorului i se pot solicita un act de identitate și, în anumite situații, documente suplimentare. Verificări mai amănunțite pot apărea dacă există diferențe între informațiile din cont și documentele prezentate, dacă sunt identificate tranzacții neobișnuite sau dacă operatorul trebuie să stabilească proveniența fondurilor.
Astfel de verificări pot avea loc inclusiv înaintea procesării unei retrageri. Solicitarea documentelor nu înseamnă automat că operatorul refuză plata, ci poate face parte din verificările obligatorii înainte ca retragerea să fie aprobată.
Depunerile și retragerile trebuie să poată fi urmărite
Controlul unei platforme online include și circuitul banilor. Operatorul trebuie să păstreze evidențe privind conturile jucătorilor, sumele depuse, mizele, câștigurile și retragerile.
Acest lucru este important atât pentru supravegherea activității, cât și în cazul unei dispute. Dacă un jucător reclamă, de exemplu, că o retragere nu a fost procesată sau că soldul contului s-a modificat incorect, istoricul operațiunilor poate fi verificat.
Și jucătorul ar trebui să păstreze confirmările tranzacțiilor și mesajele primite de la operator atunci când apare o problemă. În cazul unui conflict, data, suma și istoricul comunicării sunt esențiale.
Autoexcluderea trebuie respectată de operatori
Legislația românească prevede mecanisme prin care o persoană poate solicita autoexcluderea de la jocurile de noroc.
Operatorii au obligații privind persoanele autoexcluse și nu pot trata solicitarea ca pe o simplă preferință a clientului. Sistemul urmărește să împiedice continuarea participării atunci când jucătorul a cerut în mod expres să nu mai aibă acces.
Pe lângă autoexcludere, platformele pot oferi și alte instrumente de joc responsabil, precum limite pentru depuneri, pierderi sau sumele pariate într-o anumită perioadă.
Site-urile fără licență pot ajunge pe lista neagră
ONJN poate identifica platformele care oferă jocuri de noroc în România fără dreptul legal de a face acest lucru. Domeniile respective pot fi incluse pe lista neagră a instituției, iar accesul la acestea poate fi restricționat.
Din 2025, legea interzice și anumitor furnizori licențiați să ofere servicii domeniilor aflate pe această listă atunci când accesul jucătorilor din România nu este blocat.
Prin urmare, supravegherea pieței nu urmărește numai operatorii care au deja licență. Sistemul încearcă și să limiteze accesul companiilor neautorizate la infrastructura, serviciile și clienții de care ar avea nevoie pentru a funcționa pe piața românească.
Licența presupune obligații pe toată perioada de funcționare
Autorizarea unui operator nu reprezintă o aprobare permanentă acordată fără alte verificări. Respectarea legislației trebuie să continue atât timp cât compania oferă jocuri de noroc în România.
Operatorii care nu respectă legislația riscă amenzi, iar în cazurile mai grave pot rămâne fără licență sau autorizație. OUG 82/2023 a prevăzut, de exemplu, revocarea licenței pentru operatorii existenți care nu făceau dovada, în termenul stabilit, că îndeplinesc noile cerințe privind societatea înregistrată în România sau sediul permanent.
Pentru jucător, acesta este și motivul pentru care verificarea unui operator nu ar trebui să se rezume la logo, reclame sau notorietatea brandului. Elementul decisiv este dacă platforma are dreptul să funcționeze în România și se află sub supravegherea autorităților competente.

Batman (procurorul Eduard Stasie), creta dispărută și placa de OSB ruptă: cum a ajuns IPJ Prahova să explice cu „drafturi”/FALSURI dispariția probelor chiar din Camera de Corpuri Delicte (I)
Investigatie propie Incisiv de Prahova – bazată pe documente judiciare. Un dosar cu patru expertize și nicio probă “întreagă” În...

IPJ Prahova, campion la recursuri pierdute: concediul polițistului nu e pauză de drepturi
IPJ Prahova, campion la procese pierdute: cum a aflat Poliția că și polițiștii au drepturi în concediu IPJ Prahova, din...

Republica Mocirlei Penitenciare: ANP se scufundă, MJ numără broaștele, iar unii își lustruiesc epoletul de „chestor de carton”
Poliția Penitenciară, de la gardieni ai legii la subiect de bârfă online Poliția Penitenciară nu mai e de mult o...

ANI le dă voie „combatanților în concediu”: polițiștii pot dispărea în misiuni externe, dar cu Statutul la purtător
Legea 180/2026, bau-baul inventat de birocrați speriați de Europa În timp ce unii visează să blocheze polițiștii în birouri prăfuite...

Dosarul antigrindină, partea a XII‑a: Florin Diaconu, APM Prahova și Garda de Mediu Prahova – când paznicii mediului dau cu iodură în aer
Există un moment, în orice anchetă serioasă, când îți dai seama că nu grindina e problema, ci „apărătorii mediului” care...

I.P.J. Prahova – „Boala alzheimer” în uniformă: cum i-a prins Parchetul pe polițiștii din Boldești-Scăeni cu memoria varză și spray-ul la vedere! – Episodul 1 din noua investigație Incisiv de Prahova
Confirmarea oficială: Incisiv de Prahova a avut dreptate Acum doi ani, Incisiv de Prahova scria negru pe alb că la...

Reforma cu sfoara și scotch: cum a reorganizat MEDAT ministerul la xerox și l-a dus la judecată
ORGANIGRAMA MINUNE”: CUM FACE MEDAT REFORMĂ CU PIXUL ȘI CU OCHII ÎNCHIȘI „Reforma” de la MEDAT: când organigrama devine scut...

IPJ Brăila vs. semnătura penală – Cum să faci dintr-o semnătură simplă un șir de patru șefi plictisiți de viață
Introducere în absurd: când Ordinul spune „una”, IPJ Brăila aude „patru” Ordinul comun MAI–PÎCCJ zice așa, negru pe alb: „Adresa...

„Polițist la dispoziția șefului”: program după horoscop și chef de superior
„Serviciu polițienesc”, varianta 2026: vii la muncă atunci când visează șeful În ultima perioadă, tot mai mulți polițiști își pun...

M.A.I. – IPJ Botoșani vs. 20 de lei
700 de lei „pagubă la buget”, 20 de lei „lux de nedescris” Inspectoratul de Poliție Județean Botoșani a descoperit, cu...

Dosarul Antigrindină – Partea a XI‑a –„ANTI-GRINDINĂ” CU DOSAR PENAL. Când norii sunt proști, îi păcălește… SNACP-ul. Când sunt deștepți, se duce DNA-ul peste ei.
Investigație proprie realizată în exclusivitate de ziarul de investigații Incisiv de Prahova: De ani de zile scriem că Sistemul Național...

Stat de drept cu strămutare: când Guvernul își caută instanță de casă (DOCUMENTE)
Guvernul supărat pe judecător: Când nu-ți iese HG-ul, dai vina pe instanță! Reforma administrativă pe genunchi, cu 109 posturi șterse...

„Cascadorii girofarului”: IPJ Prahova mai face praf o autospecială, iar Biroul Rutier Ploiești își anchetează propriul „erou accidentat”
De la BMW-ul de aur la Renaultul „kamikaze”: IPJ Prahova lovește din nou După BMW-ul transformat în fier vechi și...

IPJ Sibiu, spălat pe mâini cu dezinfectant imaginar: 5 sedii „curate” pe hârtie, restul la mila epidemiilor
Când poliția îți cere buletinul într-o clădire fără autorizație sanitară, dar cu „temei legal” din manualul de scos basma curată....

Droguri la promoție, pedepse la reducere. România între „consum propriu” și haos organizat
Trei senatori, o lege și o întrebare: ce-ar fi să dăm doar amendă la droguri? La 5 octombrie 2026, trei...
-
Exclusivacum 2 zile
„Cascadorii girofarului”: IPJ Prahova mai face praf o autospecială, iar Biroul Rutier Ploiești își anchetează propriul „erou accidentat”
-
Exclusivacum o zi
I.P.J. Prahova – „Boala alzheimer” în uniformă: cum i-a prins Parchetul pe polițiștii din Boldești-Scăeni cu memoria varză și spray-ul la vedere! – Episodul 1 din noua investigație Incisiv de Prahova
-
Exclusivacum o zi
Dosarul antigrindină, partea a XII‑a: Florin Diaconu, APM Prahova și Garda de Mediu Prahova – când paznicii mediului dau cu iodură în aer
-
 Exclusivacum 4 zile
La MAI, familia se întemeiază cu acordul șefului. Pentru reîntregire, aduceți un „indicator la schimb”!
-
 Featuredacum 3 zile
Primele mega-secrete ale României: M.A.I. – cine ia sporuri de 50% și de ce e atât de grav să afle prostimea
-
 Exclusivacum 4 zile
Polițist cu cântarul, la datorie: cât lemn bagi în sobă, atâta „ordine publică” ai!
-
 Exclusivacum 3 zile
Guvern demis, USR decis: austeritate la MEDAT, lux la IAR Brașov
-
Exclusivacum 2 zile
Dosarul Antigrindină – Partea a XI‑a –„ANTI-GRINDINĂ” CU DOSAR PENAL. Când norii sunt proști, îi păcălește… SNACP-ul. Când sunt deștepți, se duce DNA-ul peste ei.