
Actualitate
Spionajul industrial în acțiune: un nou set de instrumente folosit împotriva sistemelor industriale


Cercetătorii Kaspersky au descoperit o serie de atacuri extrem de bine țintite împotriva sistemelor industriale, care datează din 2018. Acestea sunt mult mai rare în lumea amenințărilor persistente avansate (APT) decât campaniile împotriva diplomaților și altor actori politici. Setul de instrumente utilizat – denumit inițial MT3 de către autorii malware-ului – a fost clasificat de Kaspersky drept „MontysThree”. Acesta folosește o varietate de tehnici pentru a se sustrage detecției, inclusiv găzduirea comunicațiilor cu serverul de control pe servicii publice de cloud și ascunderea principalului modul malware folosind steganografie.
Entitățile guvernamentale, diplomații și operatorii de telecomunicații tind să fie ținta preferată pentru APT, deoarece aceste persoane și instituții posedă în mod natural informații extrem de confidențiale și sensibile din punct de vedere politic. Campaniile de spionaj orientate împotriva entităților industriale sunt cu mult mai rare, dar pot avea consecințe devastatoare pentru companiile respective. Este și motivul pentru care cercetătorii Kaspersky s-au grăbit să acționeze imediat ce au observat activitatea MontysThree.
Pentru a-și desfășura acțiunile de spionaj, MontysThree instalează un program malware format din patru module. Primul – încărcătorul – este răspândit inițial utilizând fișiere RAR SFX (arhive cu dezarhivare automată), care conțin nume legate de listele de contacte ale angajaților, de documentație tehnică sau rezultate ale analizelor medicale, pentru a încuraja angajații să descarce fișierele – o tehnică obișnuită de spear phishing. Încărcătorul se asigură, în primul rând, că malware-ul nu este detectat pe sistem; pentru a face acest lucru, utilizează o tehnică cunoscută sub numele de steganografie.
Steganografia este folosită pentru a ascunde faptul că datele sunt schimbate. În cazul MontysThree, principalul modul malware este deghizat într-un fișier bitmap (un format pentru stocarea imaginilor digitale). Dacă este introdusă comanda corectă, încărcătorul va utiliza un algoritm personalizat pentru a decripta conținutul din matricea de pixeli și pentru a rula codul malware.
Modulul principal folosește mai multe tehnici de criptare proprii pentru a se sustrage detecției, și anume utilizarea unui algoritm RSA pentru a cripta comunicațiile cu serverul de control și pentru a decripta principalele „sarcini” atribuite de către malware. Acestea includ căutarea documentelor cu extensii specifice, în directoare specifice. MontysThree este conceput pentru a viza în mod specific documentele Microsoft și Adobe Acrobat; de asemenea, poate face capturi de ecran și poate capta „amprenta digitală” a țintei (adună informații despre setările rețelei, numele gazdei etc.) pentru a vedea dacă este de interes pentru atacatori.
Informațiile colectate și alte comunicații cu serverul de control sunt apoi găzduite pe servicii de cloud publice precum Google, Microsoft și Dropbox. Acest lucru face ca traficul de comunicații să fie dificil de detectat ca fiind rău intenționat și, deoarece niciun antivirus nu blochează aceste servicii, se asigură că serverul de control poate executa comenzi neîntrerupt.
MontysThree folosește, de asemenea, o metodă simplă pentru a obține persistență pe sistemul infectat – un modificator pentru Windows Quick Launch. Fără să știe, utilizatorii lansează singuri modulul inițial al malware-ului, de fiecare dată când rulează aplicații legitime, cum ar fi browserele, atunci când utilizează bara de instrumente Quick Launch (Lansare rapidă).
Kaspersky nu a reușit să găsească asemănări cu alte APT-uri cunoscute în codul rău intenționat sau în infrastructură.
„MontysThree este interesant nu doar datorită faptului că vizează sisteme industriale, ci și datorită combinației de TTP-uri sofisticate cu unele oarecum de nivel de „amatori”. În general, sofisticarea variază de la modul la modul, dar nu se poate compara cu nivelul folosit de cele mai avansate APT-uri. Cu toate acestea, utilizează standarde criptografice puternice și încorporează, într-adevăr, unele decizii tehnice interesante, inclusiv steganografia personalizată. Poate cel mai important aspect este acela că atacatorii au depus eforturi semnificative în dezvoltarea setului de instrumente MontysThree, sugerând că sunt hotărâți în scopurile lor – și că aceasta nu va fi o campanie de scurtă durată”, comentează Denis Legezo, senior security researcher din Echipa Globală de Cercetare și Analiză a Kaspersky GReAT.
Aflați mai multe despre MontysThree pe Securelist. Informații detaliate despre Indicatorii de Compromitere legați de acest grup, inclusiv hash-urile de fișiere, pot fi accesate pe portalul Kaspersky Threat Intelligence Portal.
Înscrieți-vă la [email protected] pentru a viziona prezentarea despre MontysThree și pentru a afla mai multe despre APT-uri și descoperiri de securitate cibernetică de nivel superior aici: https://kas.pr/tr59
Pentru a vă proteja organizațiile de atacuri precum MontysThree, experții Kaspersky recomandă:
- Oferiți personalului dvs. instruire de bază în domeniul igienei securității cibernetice, deoarece multe atacuri vizate încep cu phishing sau alte tehnici de inginerie socială. Efectuați un atac de phishing simulat pentru a vă asigura că angajații știu să distingă e-mailurile de phishing.
- Oferiți echipei dvs. SOC acces la cele mai recente informații privind amenințările informatice (TI). Kaspersky Endpoint Portal este un punct de acces unic pentru TI, oferind date asupra atacurilor colectate de Kaspersky de peste 20 de ani.
- Pentru soluții de detecție Endpoint, de investigație și remediere la timp a incidentelor, implementați soluții EDR, cum ar fi Kaspersky Endpoint Detection și Response.
- În plus față de adoptarea protecției esențiale Endpoint, implementați o soluție de securitate de nivel corporativ, care detectează amenințările avansate la nivel de rețea într-un stadiu incipient, cum ar fi Kaspersky Anti Targeted Attack Platform.
- Asigurați-vă că protejați obiectivele industriale, precum și cele corporative. Soluția Kaspersky Industrial CyberSecurity include protecție dedicată pentru Endpoint și monitorizare a rețelei, pentru a dezvălui orice activitate suspectă și potențial dăunătoare din rețeaua industrială.
Despre Kaspersky
Kaspersky este o companie globală de securitate cibernetică, fondată în 1997. Expertiza complexă a Kaspersky în domeniul amenințărilor și securității cibernetice se transformă în mod constant în soluții și servicii inovatoare de securitate pentru a proteja companiile, infrastructura critică, guvernele și consumatorii din întreaga lume. Portofoliul de securitate cuprinzător al companiei include protecție de vârf și o serie de soluții și servicii de securitate specializate, menite să combată amenințările digitale sofisticate și în continuă evoluție. Peste 400 de milioane de utilizatori sunt protejați de tehnologiile Kaspersky și ajutăm 250.000 de clienți corporativi să protejeze ceea ce contează cel mai mult pentru ei. Aflați mai multe pe www.kaspersky.com.
Actualitate
Revoluție tehnologică în Armata Statelor Unite: Înființarea unei comenzi dedicate sistemelor autonome

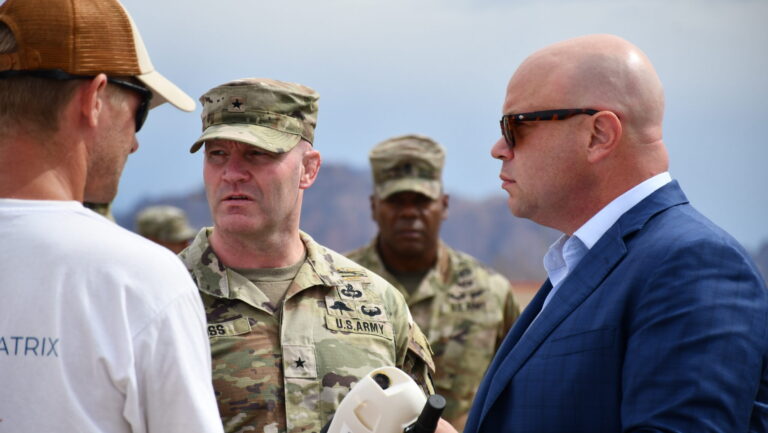
Armata Statelor Unite marchează o schimbare majoră în structura și prioritățile sale operaționale, prin înființarea unei noi comenzi și a unui birou de achiziții dedicate exclusiv tehnologiilor autonome. Această inițiativă strategică vizează accelerarea procesului de modernizare și integrarea rapidă a sistemelor avansate în dotarea trupelor, transformând fundamental modul în care forțele americane se pregătesc pentru viitoarele scenarii de conflict.
O mișcare decisivă împotriva birocrației
Decizia, care vine în completarea eforturilor la nivelul Pentagonului, vizează crearea Comandamentului pentru Viitor și Sisteme Autonome (FASCOM). Scopul principal al acestei noi structuri este eliminarea inerției birocratice care a frânat până acum adoptarea tehnologiilor de ultimă oră. Această inițiativă este menită să mențină avantajul tactic al forțelor americane, punând un accent major pe autonomie în formarea, achiziția și antrenarea militarilor, cu scopul declarat de a domina viitorul teatrului de război.
Obiective concrete pentru 2028
În cadrul acestui plan de acțiune, a fost instituit un nou Executiv pentru Achiziții de Programe dedicat autonomiei. Acesta are sarcina clară de a prioritiza achiziția și utilizarea unor capabilități avansate, precum sisteme de foc autonome, vehicule de luptă, tehnologii pentru realimentare și parteneriate între platforme pilotate și cele autonome. Termenul limită pentru implementarea acestor tehnologii la nivelul forțelor operaționale este anul fiscal 2028.
Extinderea resurselor umane specializate
Paralel cu dezvoltarea tehnologică, Armata SUA va extinde autorizațiile pentru unitățile de specialiști în sisteme aeriene tactice fără pilot și tehnicieni în robotică. Această măsură, aplicabilă tuturor unităților armatei, vine în completarea altor programe de anvergură menite să scaleze producția de drone și să integreze eficient aceste arme în cadrul forțelor terestre, consolidând capacitatea de răspuns a armatei în fața noilor provocări tehnologice.
Aproximativ 10 miliarde de dolari au rămas nealocați înainte de termenul-limită
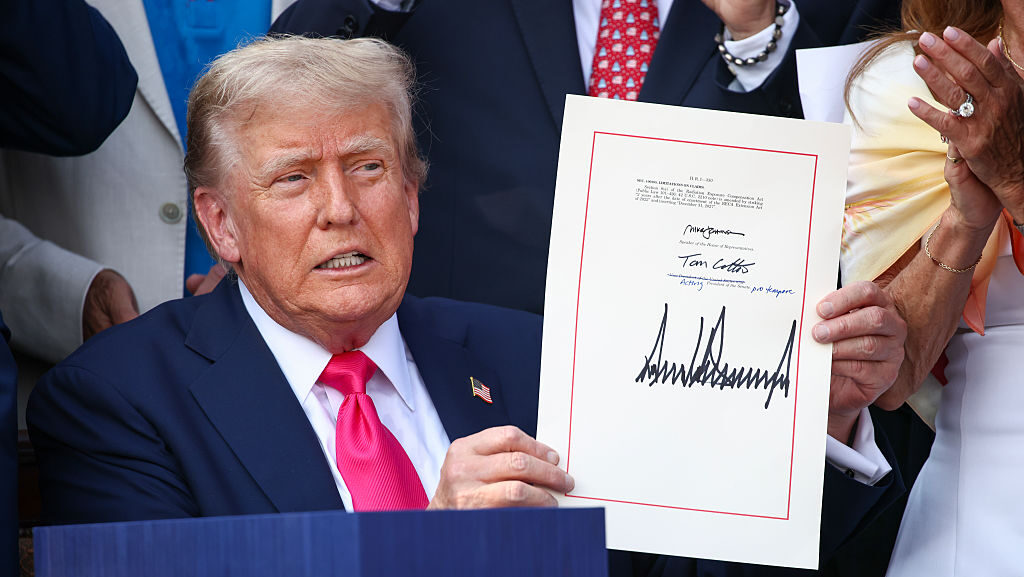
Pentagonul a angajat aproximativ 142 de miliarde de dolari din fondurile pentru apărare prevăzute anul trecut în legea bugetară „One Big Beautiful Bill”. Circa 7% din suma totală — aproximativ 10 miliarde de dolari — a rămas însă neangajată și este acum supusă reducerilor bugetare automate.
Un oficial din domeniul apărării a confirmat că, înainte de începerea anului fiscal 2027, fusese angajat 93% din totalul fondurilor. Acesta nu a precizat însă ce programe sau linii bugetare au rămas nefinanțate.
Reducere automată de 8,3%
Legea adoptată anul trecut de republicani prin procedura de reconciliere bugetară a prevăzut aproximativ 152 de miliarde de dolari pentru apărare. Banii erau destinați unor priorități precum programul de apărare antirachetă Golden Dome, două distrugătoare din clasa Arleigh Burke, muniții și avioane de luptă.
Fondurile puteau fi cheltuite pe parcursul mai multor ani, dar sumele care nu erau angajate până la 1 octombrie urmau să fie reduse cu 8,3%, prin mecanismul cunoscut drept sechestrare bugetară. Aplicată celor aproximativ 10 miliarde de dolari rămași neangajați, reducerea ar însemna o pierdere de circa 830 de milioane de dolari din puterea de cumpărare a Pentagonului.
Presiuni pentru accelerarea contractelor
Deblocarea fondurilor a fost lentă la început, stârnind nemulțumirea Congresului. Legislatorii au cerut oficialilor Pentagonului să încheie contracte înainte de expirarea termenului.
La sfârșitul lunii aprilie, secretarul Apărării, Pete Hegseth, le-a spus senatorilor că fuseseră atribuiți contracte pentru numai 26 de miliarde de dolari. În iunie, un oficial de rang înalt al Departamentului Apărării a declarat că instituția transmisese birourilor de programe instrucțiuni pentru accelerarea cheltuirii banilor, dar și pentru utilizarea lor responsabilă.
La sfârșitul lunii iulie, Hegseth a informat Comisia pentru alocări bugetare a Senatului că aproximativ 75 de miliarde de dolari erau încă neangajate. El a estimat atunci că 95% din fonduri vor fi contractate până la încheierea anului fiscal, inclusiv pentru proiecte precum sistemul Golden Dome.
Reacția Congresului rămâne incertă
Nu este clar dacă fondurile pierdute vor provoca nemulțumirea legislatorilor. Întrebat miercuri dacă toate sumele alocate apărării vor fi cheltuite până la finalul anului fiscal 2026, președintele Comisiei pentru servicii armate a Senatului, Roger Wicker, a declarat că este „foarte mulțumit de nivelul de execuție”, fără a oferi detalii suplimentare.
Elaine McCusker, cercetătoare principală la American Enterprise Institute și fostă comptroller interimară a Pentagonului, a avertizat anterior că departamentul are nevoie de fiecare dolar disponibil pentru a remedia probleme structurale de durată. Chiar și o reducere de 8,3% la reportarea fondurilor poate avea consecințe, a spus ea.
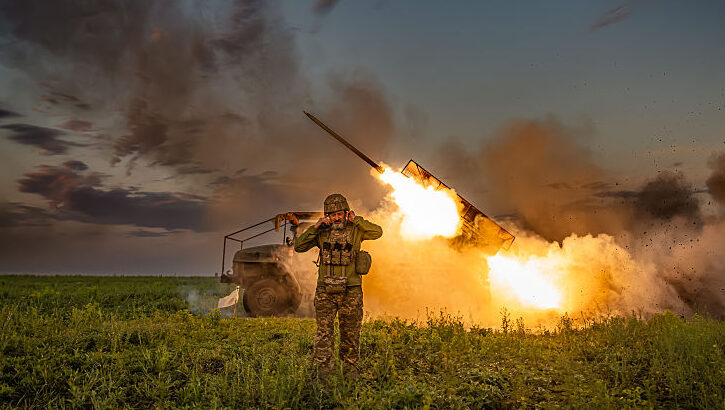
Agenția de Informații a Apărării din SUA (DIA) a făcut publică metodologia prin care încearcă să evalueze unul dintre cele mai greu de anticipat aspecte ale capacității unei armate străine: disponibilitatea de a continua lupta atunci când izbucnește un conflict.
„Voința de a lupta” este dificil de analizat tocmai pentru că ține de factori intangibili. Spre deosebire de numărul tancurilor sau de starea avioanelor, multe dintre elementele care o determină nu pot fi măsurate direct și nici observate cu ușurință.
DIA precizează că documentul, actualizat ultima dată în septembrie 2024, este destinat sprijinirii analizelor comunității de informații. Totodată, face parte dintr-o serie de materiale publice menite să explice provocări relevante pentru securitatea națională a SUA. Agenția a anunțat publicarea în contextul împlinirii a cinci ani de la retragerea americană din Afganistan, încheiată la 30 august 2021.
Lecțiile Afganistanului și Ucrainei
Prăbușirea rapidă a forțelor afgane în fața ofensivei talibane, în 2021, a luat prin surprindere atât comunitatea de informații americană, cât și Casa Albă. Mai multe zone strategice au fost abandonate fără luptă, iar președintele de atunci, Ashraf Ghani, a fugit din țară pe 15 august, în timp ce talibanii se apropiau de Kabul.
În cazul Ucrainei, evaluările inițiale au greșit în direcția opusă. După invazia rusă din februarie 2022, Kievul era așteptat să cadă în câteva zile. În schimb, armata ucraineană a respins înaintarea forțelor ruse și a continuat să lupte, până la instalarea unui impas sângeros în estul țării.
În 2024, fostul director al DIA, general-locotenentul Jeffrey Kruse, a recunoscut că agenția a subestimat hotărârea ucrainenilor de a-și apăra țara. Aceștia au manifestat o voință de luptă mult mai puternică decât anticipaseră analiștii, a spus el la un eveniment organizat de Alianța pentru Informații și Securitate Națională.
De la conducerea statului la moralul soldaților
Noul cadru își propune să structureze evaluarea unor factori care nu pot fi reduși la cifre. Analiștii sunt îndrumați să examineze dinamici de la nivelul conducerii naționale — inclusiv autoritatea și integritatea acesteia — până la spiritul de corp al militarilor.
Metodologia include și evaluarea mizelor conflictului: analiștii trebuie să stabilească dacă victoria sau înfrângerea ar reprezenta o amenințare existențială pentru stat, organizație ori regim. Sprijinul perceput din partea aliaților este, de asemenea, un factor relevant.
În acest sens, documentul ar fi putut evidenția hotărârea președintelui ucrainean Volodimir Zelenski de a rămâne la Kiev în primele zile ale invaziei, în timp ce forțele ruse se apropiau de capitală. Refuzând oferta de evacuare, Zelenski i-ar fi transmis atunci președintelui american Joe Biden că avea nevoie de muniție, nu de o mașină pentru a pleca.
O evaluare care trebuie revizuită pe parcurs
DIA avertizează că voința de a lupta nu este fixă. Ea se poate schimba rapid și radical pe parcursul unui conflict, pentru fiecare dintre părțile implicate. O schimbare ulterioară nu înseamnă neapărat că evaluarea inițială a fost greșită; analiștii trebuie să identifice evenimentele și condițiile care au produs-o.
Kruse a declarat în 2024 că DIA folosise deja metodologia pentru a evalua China, considerată principala prioritate strategică a SUA. Agenția nu a precizat ce alte armate au fost analizate și nici ce concluzii au rezultat.
Voința de a lupta reprezintă doar unul dintre factorii intangibili luați în calcul în evaluarea capacităților militare. Imaginea de ansamblu include și pregătirea trupelor, structura demografică a personalului activ și a rezerviștilor, bugetele de apărare și doctrina militară.
DIA susține că o analiză sistematică a acestor factori poate ajuta la orientarea culegerii de informații și la identificarea elementelor care contează cel mai mult în diferite etape ale unui conflict. Miza este reducerea riscului unor erori de anticipare precum cele din Afganistan, în 2021, și Ucraina, în 2022.

M.A.I. – Șeful care voia să confiște biciclete: cum se face „analiză strategică” din prostie ambalată instituțional
Dacă te-ai întrebat vreodată cum arată, în practică, „managementul strategic, coordonarea și controlul” în Poliția Română, povestea comisarului-șef Constantin Giugariu,...

„Prințul bicicletelor confiscate” de la IPJ Bacău: comisarul-șef care ar lua roțile de la popor, dar nu-și lasă mașina la corpuri delicte
Adjunctul IPJ Bacău, comisarul-șef Constantin Giugariu, lovește din nou în materie de „profesionalism” de manual. De data asta, nu mai...

Curtea Constituțională, paznicul polițistului: Patru palme peste „Statutul polițistului” făcut după ureche
Când legea e făcută la normă, CCR dă cu ea de toți pereții Când nu mai ai încredere nici în...

Raportul SUA a văzut România. România s-a făcut că nu vede nimic. ANP: transparență cu porția, consultare “după program”
Statul român, elevul care copiază la democrație Departamentul de Stat al SUA, care mai aruncă din când în când un...

„Să ne arătați hârtiile, nu poveștile!”. Cum se războiește IGPR cu Sindicatul Diamantul pentru dreptul de a pune întrebări
„Cele două sindicate periculoase”: dușmanul de serviciu al conferințelor de presă Pe 21 mai 2026, la conferința de presă a...

Instanța dă dreptate, parțial, fostului membru CA al RASP Ploiești: decizia de anulare a concursului pentru director, desființată de judecători (Documente)
Regia Autonomă de Servicii Publice (RASP) Ploiești revine în centrul atenției, după ce instanța a decis să anuleze hotărârea prin...

Acordul Colectiv 2026: Cum a vândut MAI polițiștii la preț de hârtie A4
Acordul care nu acordă nimic: MAI semnează pentru polițist, dar încasează doar pentru sindicate Un minister care ocolește legea, sindicate...

În Poliția Penitenciară, „schimbarea” e doar ciorbă stricată plimbată dintr-o farfurie în alta
Reforma, varianta Facebook: like, share și zero oameni în plus Ministrul Cătălin Predoiu a descoperit, pe pagina sa de Facebook,...

Garda de Coastă, 3 ani și jumătate fără șef „pe bune”. Un stat cu frontieră Schengen, dar fără frontieră de bun-simț
Director căutat. De 3 ani și 6 luni. Fără succes Garda de Coastă, una dintre structurile strategice ale Poliției de...

Dosarul Antigrindină – Partea a VII‑a. Rachete pe cer, foamete pe câmp: subminarea securității alimentare a României
Dosarul Antigrindină – Partea a VII‑a – Cum a fost însămânțată România cu rachete, minciuni și secetă programată Sistemul care...

Camera, stop! Șeful de la IPJ Mehedinți, regizor de dosare și actor în propriul film cu ‘misiune urgentă’
Polițiști la poartă, șeful la butoanele camerelor În timp ce polițiștii din toată țara ieșeau în stradă, la început de...

„Organigrama cu chiloți” intră la vot: Nae Comisionaru’ trage sforile, consilierii locali dau examen la furt avansat?
Azi, miercuri, 30.09.2026, la Consiliul Local Ploiești nu se votează doar o organigramă. Se votează dacă TCE rămâne societate de...

Florin Diaconu – Directorul din borcanul cu mercur. Episodul 2 – Stația fantomă de la Corlătești și ședința de yoga pe conducta de ape uzate
Directorul care se clatină, dar nu cade… și nici nu suspendă Dacă în Episodul 1 am făcut cunoștință cu „directorul...

Dosarul Antigrindină – Partea a VI‑a. Când generalii conduc agricultura: Sistemul Antigrindină – civil la vedere, militar în interior
Rachete cu bani de irigații: când agricultura devine sponsorul industriei de apărare La început ni s-a spus că SNACP e...

M.A.I – Aeroportul Otopeni, clasa business la improvizație: 7 ani fără concurs la șefia Centrului de Supraveghere
Șapte ani de „temporar”. Funcția se mută, responsabilitatea rămâne în așteptare Șapte ani fără concurs la o funcție-cheie din siguranța...
-
Exclusivacum 3 zile
În Poliția Penitenciară, „schimbarea” e doar ciorbă stricată plimbată dintr-o farfurie în alta
-
Exclusivacum 4 zile
„Organigrama cu chiloți” intră la vot: Nae Comisionaru’ trage sforile, consilierii locali dau examen la furt avansat?
-
 Administratieacum 4 zile
Dumitru Dragoș, polițist de penitenciare și mentor pentru copiii din Vărbilău
-
Exclusivacum o zi
„Prințul bicicletelor confiscate” de la IPJ Bacău: comisarul-șef care ar lua roțile de la popor, dar nu-și lasă mașina la corpuri delicte
-
Exclusivacum 4 zile
Florin Diaconu – Directorul din borcanul cu mercur. Episodul 2 – Stația fantomă de la Corlătești și ședința de yoga pe conducta de ape uzate
-
Exclusivacum 3 zile
Acordul Colectiv 2026: Cum a vândut MAI polițiștii la preț de hârtie A4
-
Exclusivacum 3 zile
Instanța dă dreptate, parțial, fostului membru CA al RASP Ploiești: decizia de anulare a concursului pentru director, desființată de judecători (Documente)
-
Exclusivacum 4 zile
Dosarul Antigrindină – Partea a VII‑a. Rachete pe cer, foamete pe câmp: subminarea securității alimentare a României