
Actualitate
Kaspersky dezvăluie două incidente APT legate de cercetarea vaccinului


Kaspersky dezvăluie două incidente APT legate de cercetarea vaccinului
24 decembrie 2020
În toamna anului 2020, cercetătorii Kaspersky au identificat două incidente APT care vizau entități implicate în cercetarea COVID-19 – un organism al Ministerului Sănătății și o companie farmaceutică. Experții Kaspersky au determinat cu grad mare de certitudine, în urma cercetărilor, că activitățile pot fi atribuite grupului Lazarus.
În vreme ce restricțiile implementate ca urmare pandemiei rămân în continuare în vigoare la nivel global, multe părți implicate încearcă să accelereze dezvoltarea vaccinului prin orice mijloace disponibile. Majoritatea eforturilor sunt bine intenționate, dar există și o altă fațetă a acestei situații, deoarece unii atacatori cibernetici încearcă să profite de cercetările pentru vaccin. Urmărind continuu campaniile grupului Lazarus care vizează diferite industrii, experții Kaspersky au descoperit că cei din spatele acestui grup au atacat entitățile legate de COVID-19 în urmă cu doar câteva luni. Și anume, au fost identificate două incidente de acest fel.
Primul incident a fost un atac împotriva unui organism al unui Minister al Sănătății. Două servere Windows din organizație au fost compromise cu programe malware sofisticate pe data de 27 octombrie 2020. Programele malware utilizate sunt cunoscute de Kaspersky sub numele de „wAgent”. O analiză mai detaliată a arătat că malware-ul wAgent utilizat împotriva respectivului Minister al Sănătății are aceeași schemă de infecție ca și grupul malware Lazarus, folosit anterior în atacurile asupra companiilor care emit criptomonede.
Al doilea incident a implicat o companie farmaceutică. Potrivit telemetriei Kaspersky, compania a trecut printr-o breșă de securitate pe data de 25 septembrie 2020. Această companie dezvoltă un vaccin COVID-19 și este, de asemenea, autorizată să îl producă și să îl distribuie. De data aceasta, atacatorul a folosit programul malware Bookcode, identificat anterior de furnizorul de servicii de securitate ca fiind legat de grupul Lazarus, într-un atac asupra lanțului de aprovizionare, printr-o companie de software sud-coreeană. Cercetătorii Kaspersky au asistat, de asemenea, la situații în care grupul Lazarus efectua spear-phishing sau compromitea strategic site-uri web pentru a livra malware-ul Bookcode.
Atât malware-ul wAgent, cât și Bookcode, utilizate în cele două atacuri, au funcționalități similare, cum ar fi un backdoor cu funcții complete. După implementarea malware-ului, operatorul poate controla terminalul unei victime în aproape orice mod dorește.
Relationship of recent Lazarus group attack
Având în vedere suprapunerile observate, cercetătorii Kaspersky confirmă cu mare încredere că ambele incidente sunt legate de grupul Lazarus. Cercetarea este încă în desfășurare.
„Aceste două incidente dezvăluie interesul grupului Lazarus pentru informațiile legate de COVID-19. Deși grupul este cunoscut mai ales pentru activitățile în domeniul financiar, este un bun reminder că acesta poate viza și cercetarea strategică. Credem că toate entitățile implicate în prezent în activități precum cercetarea vaccinurilor sau gestionarea crizelor ar trebui să fie în alertă maximă în ceea ce privește atacurile cibernetice”, comentează Seongsu Park, expert în securitate la Kaspersky.
Produsele Kaspersky detectează malware-ul wAgent ca HEUR: Trojan.Win32.Manuscrypt.gen și Trojan.Win64.Manuscrypt.bx.
Programul malware Bookcode este detectat ca Trojan.Win64.Manuscrypt.ce.
Pentru a vă proteja de amenințările sofisticate, Kaspersky recomandă luarea următoarelor măsuri de securitate:
- Oferiți echipei dumneavoastră SOC acces la cele mai recente informații privind amenințările cibernetice (TI). Kaspersky Threat Intelligence Portal oferă acces la baza de date a companiei, oferind date despre atacuri cibernetice și informații colectate de Kaspersky de mai bine de 20 de ani. Accesul gratuit la funcțiile sale care permite utilizatorilor săi să verifice fișiere, adrese URL și adrese IP se face pe aici.
- Oferiți personalului dumneavoastră sesiuni de training de bază în domeniul securității cibernetice, deoarece multe atacuri țintite încep cu tentative de phishingsau alte tehnici de inginerie socială.
- Organizațiile care doresc să efectueze propriile investigații pot valorifica Kaspersky Threat Attribution Engine. Acesta identifică un cod rău intenționat descoperit în bazele de date malware și, pe baza asemănărilor codului, îl atribuie campaniilor APT descoperite anterior.
- Pentru detectarea la nivel endpoint, investigarea și remedierea la timp a incidentelor, implementați soluții EDR, cum ar fi Kaspersky Endpoint Detection and Response.
- Pe lângă adoptarea protecției esențiale la nivel endpoint, implementați o soluție de securitate la nivel corporativ care detectează amenințările avansate la nivelul rețelei într-un stadiu incipient, cum ar fi Kaspersky Anti Targeted Attack Platform.
Pentru mai multe detalii despre noile atacuri documentate mai sus, citiți raportul complet pe Securelist.
Despre Kaspersky
Kaspersky este o companie globală de securitate cibernetică fondată în 1997. Informațiile vaste despre amenințările cibernetice și experiența în securitate IT deținute de Kaspersky se materializează în mod constant în soluții de securitate și servicii inovatoare pentru a proteja companiile, infrastructura critică, autoritățile guvernamentale și utilizatorii individuali din toată lumea. Portofoliul vast al companiei include protecție endpoint de top și mai multe soluții specializate de securitate și servicii, pentru a combate amenințările digitale tot mai complexe. Peste 400 de milioane de utilizatori individuali sunt protejați de tehnologiile Kaspersky, precum și 250.000 de companii client, pe care le ajutăm să protejeze ce e mai important pentru ele. Pentru mai multe informații, vizitați www.kaspersky.com.
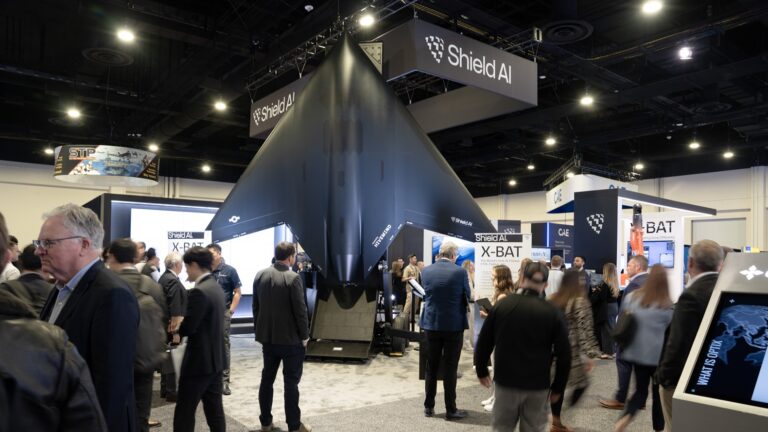
Shield AI și Marina Statelor Unite au anunțat o infuzie masivă de capital, totalizând 400 de milioane de dolari, destinată accelerării dezvoltării dronei X-BAT, un vehicul aerian fără pilot cu decolare și aterizare verticală (VTOL), capabil să redefinească proiecția forței navale.
Un angajament financiar strategic pentru tehnologie de vârf
Recent, a fost concretizată o nouă etapă de finanțare în valoare de 300 de milioane de dolari, structurată printr-o modificare a unui acord existent cu Pentagonul în valoare de 150 de milioane de dolari, sumă completată de o investiție echivalentă din capitalul propriu al Shield AI. Această injecție de capital vine în continuarea unei finanțări anterioare de 100 de milioane de dolari, consolidând astfel un efort financiar comun destinat transformării programului X-BAT dintr-un concept în realitate operațională.
Soluție pentru limitările logistice și operaționale navale
Programul se aliniază eforturilor de tip RIMES (Runway Independent Maritime Expeditionary Strike), care urmăresc dezvoltarea unei drone capabile să lanseze misiuni de lovire pe distanțe lungi fără a necesita infrastructură terestră sau punți de zbor extinse pe navele purtătoare. Această capabilitate este esențială pentru platforme navale precum distrugătoarele din clasa Arleigh Burke, care sunt limitate în prezent de capacitatea stocurilor de muniție și de posibilitățile reduse de reîncărcare pe mare.
X-BAT este proiectată pentru a opera autonom, cu o rază de acțiune ce depășește 2.000 de mile marine și o capacitate de transport a munițiilor de 1.000 de livre. Obiectivul este ca sistemul să crească puterea de luptă fără a compromite operațiunile curente ale grupurilor de luptă din cadrul portavioanelor.
Dezvoltare accelerată și perspective de testare
Compania a adoptat o strategie de dezvoltare paralelă – care include testarea componentelor, a sistemelor de misiune, a integrării pe nave și a producției – pentru a reduce riscurile și a accelera calendarul. Producția aeronavei va avea loc în zona Seattle, în timp ce testele operaționale sunt planificate să se desfășoare în Kansas în cursul acestui an. Marketată drept „primul avion de vânătoare VTOL pilotat prin AI din lume”, drona măsoară 26 de picioare în lungime și dispune de o anvergură a aripilor de 39 de picioare, reprezentând o schimbare de paradigmă în capacitatea de răspuns rapid a Marinei SUA.
Actualitate
Dormitorul de la vară la iarnă: cum schimbi textilele, culorile și straturile pentru mai mult confort

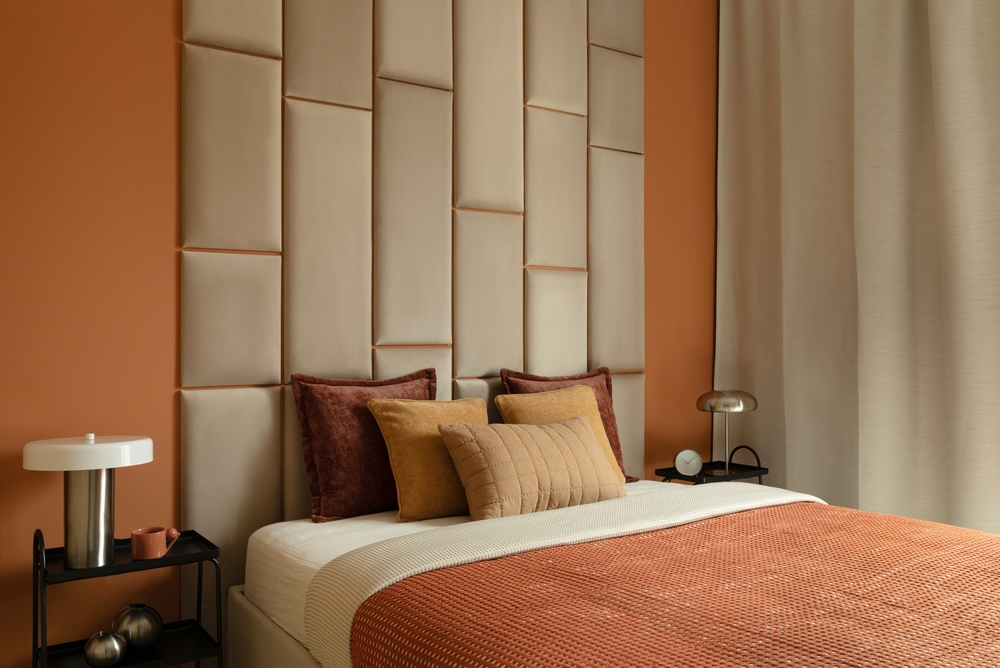
Un dormitor poate arăta bine tot anul fără să schimbi mobilierul sau să refaci pereții. De cele mai multe ori, diferența o fac lenjeria, draperiile, cuvertura și câteva accente de culoare. Vara ai nevoie de materiale care lasă pielea să respire și de un decor luminos. Iarna, patul trebuie să ofere mai multă căldură, iar camera poate primi texturi mai dense.
Urmează pașii de mai jos și adaptează-i la dimensiunea camerei, temperatura din locuință și stilul care îți place.
1. Începe cu textilele care acoperă suprafețe mari
Lenjeria, pilota, perdelele și covorul schimbă rapid aspectul dormitorului. Aceste piese atrag privirea și influențează confortul de zi cu zi, așa că merită să pornești de aici.
Alege o bază neutră, precum alb cald, bej, crem sau gri cu subton cald. Astfel, schimbi fețele de pernă, pledul ori cuvertura fără să cumperi un set complet în fiecare sezon. Înainte de comandă, măsoară salteaua, pilota și pernele. O husă prea mică se strânge, iar una prea mare arată neîngrijit.
Caută lenjerii de pat din bumbac, satin, muselină sau flanel. Materialul contează mai mult decât modelul imprimat, mai ales dacă folosești patul zilnic. Alege două seturi potrivite pentru sezon și rotește-le la spălare.
2. Vara: păstrează patul aerisit și simplu
În sezonul cald, alege fibre naturale sau țesături ușoare. Bumbacul percale are o suprafață mată și răcoroasă, fiind potrivit pentru persoanele care dorm mai bine într-un pat mai puțin încărcat. Muselina se simte moale și arată relaxat, iar satinul de bumbac oferă o senzație netedă.
Inul absoarbe bine umezeala și lasă aerul să circule, însă se șifonează mai repede. Dacă îți place un aspect ordonat, alege percale. Dacă preferi un decor casual, inul și muselina se potrivesc mai bine.
Construiește patul de vară în trei pași:
- Pune un cearșaf și o lenjerie din material respirabil.
- Folosește o pilotă subțire sau o cuvertură ușoară.
- Lasă un pled fin la capătul patului pentru nopțile mai răcoroase.
Combină alb cu bleu prăfuit, crem cu verde salvie sau bej nisipiu cu roz pudrat. Evită plușul, fleece-ul și materialele sintetice groase. Acestea păstrează căldura și pot face spațiul să pară prea încărcat.
3. Toamna: adaugă căldură treptat
Temperaturile de toamnă se schimbă de la o săptămână la alta. Nu este nevoie să scoți imediat cea mai groasă pilotă. Începe cu o cuvertură matlasată sau cu un pled mai dens, pe care îl poți da jos ușor dacă noaptea rămâne caldă.
Texturile mici creează un aspect plăcut fără să aglomereze camera. Poți alege fețe de pernă din bumbac cu relief discret, un pled tricotat sau o cuvertură cu cusături vizibile. Limitează-te la trei texturi: una netedă pentru lenjerie, una mai groasă pentru pled și una decorativă pentru perne.
Nuanțele de caramel, teracotă pală, verde măsliniu, bordo sau bej cappuccino se potrivesc bine în această perioadă. Păstrează culorile puternice în accesorii. De exemplu, o lenjerie crem, două perne verde măsliniu și un pled bordo oferă un rezultat echilibrat.
4. Iarna: construiește straturi practice
Iarna, straturile te ajută să reglezi mai ușor confortul. În loc să pui multe pături grele una peste alta, alege articole pe care le poți adapta rapid. O cameră încălzită constant cere mai puține straturi decât una în care temperatura scade noaptea.
Lâna este potrivită pentru pleduri, fiind călduroasă și rezistentă, dar cere spălare delicată. Catifeaua și velurul arată bine pe perne sau draperii, însă folosirea lor pe toate suprafețele poate încărca decorul. Într-un dormitor mic, păstrează lenjeria în culori deschise și folosește verde închis, bleumarin sau brun doar ca accent.
5. Alege culorile după regula 60-30-10
Regula 60-30-10 ajută la combinarea nuanțelor fără să încarci vizual camera: 60% din spațiu are culoarea de bază, 30% o culoare secundară, iar 10% sunt accentele. Într-un dormitor de iarnă, folosește crem, cappuccino și bordo; pentru vară, alb cald, bleu deschis și verde salvie.
6. Schimbă aspectul cu un buget controlat
Patru piese sunt suficiente: lenjeria, un pled, două fețe de pernă și o cuvertură. Acestea schimbă imaginea patului, care ocupă cea mai mare parte din dormitor.
Poți crea o mică garderobă de textile: două seturi neutre pentru tot anul, unul luminos pentru vară și unul în nuanțe mai închise pentru sezonul rece. Alege piese care se spală ușor și pe care le poți combina între ele. Începe cu o singură culoare de accent și vezi cum arată în cameră înainte să adaugi altele.
Începe cu lenjeria și construiește restul decorului în jurul ei. Alege o combinație care îți place, adaugă treptat straturi și testează ce funcționează cel mai bine pentru dormitorul tău.
Actualitate
Următorul exercițiu anti-dronă al SUA se mută în oraș: prioritatea, protejarea civililor

Deșertul lasă loc unui mediu mult mai complicat
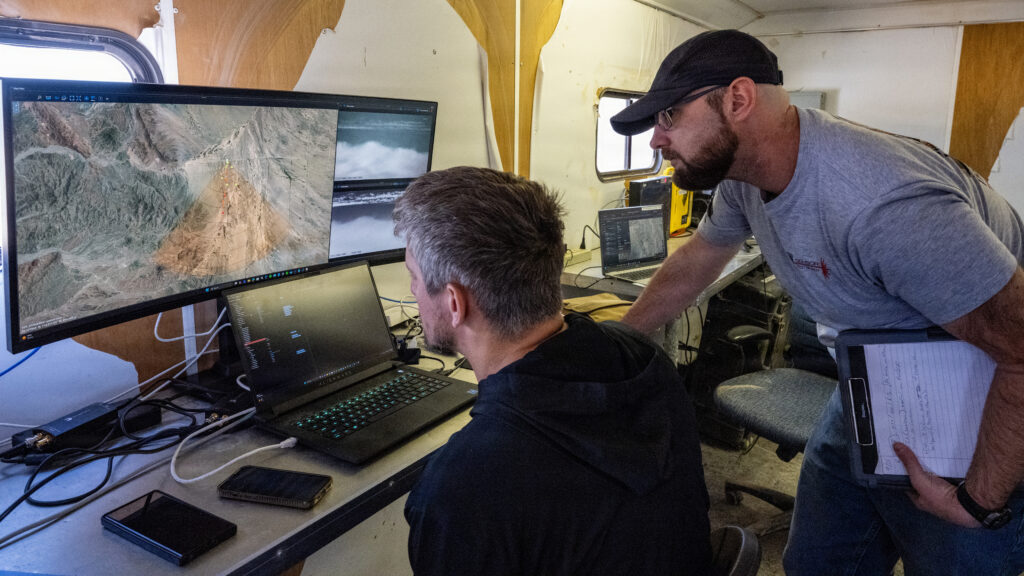
După aproape o lună de antrenamente într-o zonă aproape pustie, la granița dintre Statele Unite și Mexic, forțele americane pregătesc următorul exercițiu de amploare împotriva dronelor într-un cadru radical diferit: un oraș aglomerat, cu numeroși locuitori și clădiri.
Schimbarea va pune la încercare capacitatea autorităților de a contracara amenințările aeriene fără a expune populația la riscuri. Generalul de brigadă Jason Rueschhoff, director de operațiuni al Comandamentului Nord al SUA, a subliniat că apărarea teritoriului național trebuie să țină cont atât de amenințările externe, cât și de siguranța din interiorul țării. Una dintre preocupările majore pentru viitorul exercițiu, a spus el, va fi limitarea pagubelor colaterale.
Falcon Peak testează cooperarea dintre instituții
Exercițiul Falcon Peak este coordonat de Comandamentul Nord al SUA. Ediția desfășurată în septembrie, la Yuma, în Arizona, a reunit pentru prima dată reprezentanți ai comandamentului, ai Defense Innovation Unit, ai grupului interinstituțional Joint Interagency Task Force 401 și ai Departamentului pentru Securitate Internă.
Participanții au testat metode de neutralizare a dronelor în deșert, inclusiv prin mijloace electronice sau prin doborârea lor. Au evaluat, totodată, efectele căldurii, vântului și nisipului asupra echipamentelor.
Următoarea ediție, prevăzută peste aproximativ un an, va adăuga dificultățile specifice mediului urban. Clădirile dense, obstacolele fizice și aglomerarea semnalelor electronice pot perturba comunicațiile și pot bloca câmpul vizual necesar radarelor și camerelor convenționale, a explicat colonelul pușcașilor marini Scott Humr, adjunct pentru știință și tehnologie în cadrul JIATF 401.
Reguli stricte și responsabilități împărțite
Operațiunile într-o zonă populată implică și provocări juridice și administrative. Autoritățile trebuie să respecte restricții interne stricte, să gestioneze competențe care se suprapun între instituții și să reducă riscul ca intervențiile să afecteze civilii — cerințe mai puțin presante într-un poligon izolat.
Humr a indicat drept prioritate o abordare interinstituțională bine coordonată, în special prin colaborarea cu Departamentul pentru Securitate Internă și Administrația Federală a Aviației (FAA).
Necesitatea unei cooperări strânse a fost evidențiată în februarie, când FAA a închis brusc spațiul aerian din jurul aeroportului din El Paso, Texas. Ulterior, s-a stabilit că incidentul fusese provocat de o comunicare deficitară între agenții federale privind folosirea unui laser anti-dronă de către Poliția de Frontieră și Vamă, echipament împrumutat de la Armată.
De atunci, oficialii militari au pus accentul pe coordonarea cu FAA. Colaborarea a dus la un acord comun privind utilizarea unui sistem laser pentru protejarea frontierei sudice, iar reprezentanții armatei afirmă că instituțiile continuă să coopereze în privința testării.
Neutralizarea dronelor, fără a pune populația în pericol
Cea mai dificilă miză a exercițiului urban va fi protejarea civililor de eventuale efecte colaterale. În deșert, o dronă de mici dimensiuni poate fi doborâtă cu o armă de foc fără același nivel de risc pentru cei din jur. Într-un oraș, o astfel de intervenție ar putea pune în pericol oamenii și bunurile aflate la sol.
De aceea, Pentagonul și JIATF 401 vor acorda prioritate metodelor cu efecte colaterale reduse și soluțiilor neletale, pentru ca amenințările să poată fi contracarate în zone aglomerate cu un risc cât mai mic pentru populație.

Dosarul Antigrindină – Partea a X‑a – Republica rachetelor fără autorizație: cum au ajuns Diaconu (APM Prahova) și Garda de Mediu scutul mafiei antigrindină
Investigație proprie realizată în exclusivitate de ziarul de investigații Incisiv de Prahova Operațiunea Iodura: cum a transformat Statul Român Prahova...

Republica sinecurilor unite: Mega-tunul de la IAR Brașov și caracatița politică de la MEAT
Când un secretar general adjunct își face lege proprie, iar ministrul Irineu Darău transformă statul român în firmă de partid...

Nu este o glumă. Este toaleta polițiștilor!
Nu, nu este o toaletă dintr-o clădire părăsită, nici decor de film horror și nici vreun experiment vizual generat de...

Planul la amenzi: cum s-a transformat polițistul în vaca de muls a șefilor cu pix și Excel
Normă la amenzi, nu atribuții: polițist cu șapcă, șef cu abac Mesajul transmis de adjunctul IPJ Bacău, comisar-șef Giugariu Constantin,...

„BAYRAKTAR” LA SECRET. Cum s-a ales praful de plângerea împotriva ministrului, iar dosarul penal l-a luat sindicatul
Ministrul Predoiu n-a fost cercetat nici măcar o zi. Sindicatul Polițiștilor din România „Diamantul” a stat șapte luni cu dosar...

TASER PENTRU TOȚI, DAR NU CHIAR ACUM. Cronica unui șoc anunțat în Poliția Română
Polițiștii români ar putea, într-o bună zi, să vadă altceva la brâu în afară de un pix, un baston și...

Incompatibilități cu capul în nisip: Cum pasează M.A.I. cartoful fierbinte către ANI, iar polițiștii din Europol, CEPOL și Frontex stau agățați între două legi și zero răspunsuri
SIDEPOL trage semnalul de alarmă: din 31 august 2026 a intrat în vigoare Legea 180/2026, noul regim al incompatibilităților, dar...

M.A.I. – Statul vânează rațe, „Diamantul” vânează drepturi: trei procese, trei palme peste obrazul sistemului
Când „sezonul de vânătoare” se deschide în România, toată lumea se gândește la rațe, nu la drepturi salariale. Numai că,...

CATASTROFELE ECOLOGICE DIN PRAHOVA – Sub ocrotirea directorului–dictator Florin Diaconu (APM Prahova) și a „Gărzii lui” de Mediu – Florin Diaconu – Directorul din borcanul cu mercur. Episodul 5
O poveste (din păcate) reală despre cum se poate transforma o agenție de protecție a mediului într-un cartier general al...

Stația‑fantomă de la Corlătești își dă arama pe față: „ape uzuale” direct în Pârâul Dâmbu, sub nasul lui Diaconu și al Gărzii de Mediu adormite. Florin Diaconu – Directorul din borcanul cu mercur. Episodul 4
Incisiv de Prahova prezintă în exclusivitate imaginile (video) de ieri ale unei catastrofe ecologice „omologate” prin nepăsare oficială Ziarul de...

Dosarul Antigrindină – Partea a IX‑a – Republica rachetelor antigrindina: cum a fost însămânțată România cu minciuni, plumb și abuz de serviciu
Investigație proprie realizată în exclusivitate de ziarul de investigații Incisiv de Prahova Statul care dă cu racheta în nori și...

CASA DE PENSII A MAI, KNOCK-OUT LA CURTE: CUM A VRUT SĂ IA BANII UNUI POLIȚIST ȘI A PLECAT CU… CHELTUIELI DE JUDECATĂ
Operațiunea „Ia-i pensia, dă-i în judecată și pierzi” Casa de Pensii Sectorială a MAI a reușit performanța rară de a...

Poliția cu normă de biciuit populația – sau cum a reinventat cms. șef Giugariu Constantin CAP-ul, dar cu amenzi
Două contravenții pe zi țin șeful departe de tine Cine zicea că „în Poliție nu există normă de amenzi” clar...

M.A.I. – „Telex pentru favoriți”: Cum a inventat IGPR promovarea la șansa și relația cu șeful
Promovări pe șest, printr-un Telex fantomă În plină criză de personal, Inspectoratul General al Poliției Române a descoperit că, de...

Dosarul Antigrindină – Partea a VIII‑a – Ploaie pe hartă, secetă în brazdă: Epilogul unui experiment național eșuat pe banii agriculturii românești
(Investigație Incisiv de Prahova): După ani de „lansări controlate”, grafice colorate, conferințe cu generali în uniformă și promisiuni despre „protejarea...
-
 Exclusivacum 5 zile
IPJ Prahova – Biroul Rutier Ploiești. Polițist la pândă pe banda 1: operațiunea „Doamna pe bicicletă, pericol public”
-
 Exclusivacum 5 zile
Valiza cu 500.000 de euro de la UM Plopeni nu este un accident: este finalul previzibil al unui sistem în care APM Prahova, sub Diaconu, a devenit paznicul care ține poarta deschisă. Florin Diaconu – Directorul din borcanul cu mercur. Episodul 3
-
Exclusivacum 3 zile
CASA DE PENSII A MAI, KNOCK-OUT LA CURTE: CUM A VRUT SĂ IA BANII UNUI POLIȚIST ȘI A PLECAT CU… CHELTUIELI DE JUDECATĂ
-
Exclusivacum 3 zile
Stația‑fantomă de la Corlătești își dă arama pe față: „ape uzuale” direct în Pârâul Dâmbu, sub nasul lui Diaconu și al Gărzii de Mediu adormite. Florin Diaconu – Directorul din borcanul cu mercur. Episodul 4
-
Exclusivacum 3 zile
Dosarul Antigrindină – Partea a IX‑a – Republica rachetelor antigrindina: cum a fost însămânțată România cu minciuni, plumb și abuz de serviciu
-
Exclusivacum 2 zile
CATASTROFELE ECOLOGICE DIN PRAHOVA – Sub ocrotirea directorului–dictator Florin Diaconu (APM Prahova) și a „Gărzii lui” de Mediu – Florin Diaconu – Directorul din borcanul cu mercur. Episodul 5
-
Exclusivacum 5 zile
Dosarul Antigrindină – Partea a VIII‑a – Ploaie pe hartă, secetă în brazdă: Epilogul unui experiment național eșuat pe banii agriculturii românești
-
Exclusivacum 2 zile
Incompatibilități cu capul în nisip: Cum pasează M.A.I. cartoful fierbinte către ANI, iar polițiștii din Europol, CEPOL și Frontex stau agățați între două legi și zero răspunsuri