
Actualitate
Kaspersky – Onestitatea este cea mai bună politică: IMM-urile care dezvăluie proactiv scurgerile de date tind să aibă pierderi financiare cu 40% mai reduse


Există o corelație între modul în care este dezvăluită o breșă de securitate a datelor și pierderile financiare totale pe care le are o organizație în urma unui incident de securitate cibernetică. Potrivit unui nou raport realizat de Kaspersky, „How businesses can minimize the cost of a data breach”, IMM-urile care decid să își informeze voluntar părțile interesate și publicul despre o astfel de situație, în medie, vor pierde cu 40% mai puțin decât celelalte companii, ale căror probleme de securitate ajung în mass-media. Aceeași tendință s-a constatat și în cazul companiilor mari.
Neinformarea adecvată a publicului cu privire la un incident de scurgere de date în timp util poate agrava serios consecințele financiare și reputaționale ale unei situații de acest fel. Exemple relevante pentru acest caz includ unele companii mari, cum este Yahoo!, companie care a fost amendată și criticată pentru că nu și-a notificat investitorii cu privire la breșa de securitate pe care a suferit-o, dar și amenda primită de Uber pentru acoperirea unui incident.
Raportul Kaspersky, bazat pe un sondaj global efectuat pe mai mult de 5.200 de profesioniști în domeniul IT și securitate cibernetică, arată că organizațiile care își asumă responsabilitatea asupra situației reduc, de obicei, daunele. Costurile pentru IMM-urile care dezvăluie o scurgere de date sunt estimate în medie la 93.000 de dolari, în timp ce companiile care au avut un incident ajuns să fie citat de mass-media au suferit daune de 155.000 de dolari. Același lucru este valabil și pentru marile companii: cele care își informează voluntar publicul cu privire la o situație de acest fel, au suferit mai puține daune financiare (28%) decât cele ale căror incidente au fost transmise presei – 1,134 milioane dolari față de 1,583 milioane dolari.
Costul mediu al unei breșe de securitate în funcție de modul în care a fost comunicată
Doar aproximativ jumătate (46%) dintre companii au dezvăluit proactiv un incident de securitate cibernetică. 30% dintre organizațiile care au experimentat o scurgere de date au preferat să nu le divulge. Aproape un sfert (24%) dintre companii au încercat să ascundă incidentul, dar au văzut că acesta a ajuns să fie prezentat în mass-media.
Deși pierderile cele mai mici au fost raportate de companiile care au reușit să nu dezvăluie incidentul, această abordare este departe de a fi ideală. Astfel de companii riscă să piardă și mai mult dacă – sau mai probabil când – un incident de securitate cibernetică este dezvăluit publicului împotriva voinței lor.
Sondajul a demonstrat în continuare că riscurile sunt deosebit de mari pentru acele companii care nu au putut detecta imediat un atac. 29% dintre IMM-urile cărora le-a luat mai mult de o săptămână pentru a identifica că au fost victimele unui atac cibernetic, au ajuns să descopere în presă știrea despre situația lor, acest procent fiind dublul celor care au detectat-o aproape imediat (15%). Pentru companiile mari, aceste procente sunt similare: 32% și respectiv 19%.
„Informarea proactivă cu privire la un incident de securitate cibernetică poate ajuta la transformarea lucrurilor în favoarea unei companii – și depășește simplul impact financiar. Dacă clienții știu imediat ce s-a întâmplat, este mai probabil să își păstreze încrederea în brand-ul respectiv. De asemenea, compania poate oferi clienților săi recomandări cu privire la ce să facă în continuare, astfel încât să își poată păstra activele protejate. Compania își poate spune și versiunea sa de poveste, prin schimbul de informații fiabile și corecte cu mass-media, în loc să lase ca prezentarea informațiilor să fie făcută de publicații care se bazează pe surse terțe care pot descrie situația în mod incorect”, comentează Yana Shevchenko, Senior Marketing Marketing Manager la Kaspersky.
Pentru a reduce șansa de a suferi consecințe dăunătoare din cauza unei scurgeri de date, Kaspersky recomandă companiilor să urmeze în prealabil aceste acțiuni recomandate:
- Pentru detectarea avansată a amenințărilor la nivel endpoint, investigație, detectare proactivă a amenințărilor și răspuns rapid, implementați soluții EDR, cum ar fi as Kaspersky Endpoint Detection and Response. Companiile mai mici, cu o expertiză limitată în securitate cibernetică, pot beneficia de Kaspersky EDR Optimum, care oferă capabilități EDR de bază, inclusiv o mai bună vizibilitate la nivel endpoint, o analiză simplificată a cauzei situației și o opțiune de răspuns automat.
- În plus față de protecția la nivel endpoint, companiile mari ar trebui să implementeze o soluție de securitate la nivel corporativ care să detecteze amenințările avansate în rețea, îmbogățită cu informații despre amenințări, cum ar fi Kaspersky Anti Targeted Attack Platform. Aceasta ajută la protejarea împotriva atacatorilor cibernetici profesioniști care aplică o abordare multi-vectorială și care adesea combină multe tehnici diferite într-un singur atac planificat.
- Pentru a răspunde în timp util la un atac cibernetic, poziționați echipa internă de răspuns la incidente în primă linie de rezolvare a situației și transmiteți incidentele mai complexe către alți experți din exteriorul organizației.
- Introduceți sesiuni de training pentru angajați pentru a le explica cum să recunoască un incident de securitate cibernetică și ce ar trebui să facă în cazul în care apare, inclusiv notificarea imediată a departamentului de securitate IT al companiei.
- Luați în considerare desfășurarea unei instruiri speciale pentru toate părțile implicate în gestionarea consecințelor unei încălcări a datelor, inclusiv specialiștii în comunicare și șeful securității IT, precum Kaspersky Incident Communications.
Despre sondaj
Studiul Kaspersky Global Corporate IT Security Risks Survey (ITSRS) a intervievat un total de 5.266 factori de decizie din domeniul IT, din 31 de țări, în iunie 2020. Respondenții au fost întrebați despre starea securității IT în cadrul organizațiilor lor, tipurile de amenințări cu care se confruntă și costurile cu care trebuie să aibă de-a face atunci când se recuperează după atacuri.
Despre Kaspersky
Kaspersky este o companie globală de securitate cibernetică fondată în 1997. Informațiile vaste despre amenințările cibernetice și experiența în securitate IT deținute de Kaspersky se materializează în mod constant în soluții de securitate și servicii inovatoare pentru a proteja companiile, infrastructura critică, autoritățile guvernamentale și utilizatorii individuali din toată lumea. Portofoliul vast al companiei include protecție endpoint de top și mai multe soluții specializate de securitate și servicii, pentru a combate amenințările digitale tot mai complexe. Peste 400 de milioane de utilizatori individuali sunt protejați de tehnologiile Kaspersky, precum și 250.000 de companii client, pe care le ajutăm să protejeze ce e mai important pentru ele. Pentru mai multe informații, vizitați www.kaspersky.com.
Actualitate
Noua arhitectură a apărării SUA: De la scutul „Golden Dome” la revoluția sistemelor autonome

Modernizarea arsenalului defensiv american trece printr-o fază de transformare profundă, în care noile tehnologii digitale și tacticile de război cibernetic sunt integrate rapid în structurile de comandă. Eforturile actuale vizează atât securizarea infrastructurilor critice existente, cât și crearea unei noi forțe dedicate războiului autonom, cu scopul de a menține superioritatea pe câmpul de luptă al viitorului.
Scutul „Golden Dome” își securizează perimetrul cibernetic
Forța operativă JTF-Gold, creată de Comandamentul de Nord al SUA (NORTHCOM), a primit misiuni critice extinse pentru a gestiona complexitatea apărării aeriene și antirachetă „Golden Dome”. Recent, această structură a fost însărcinată cu dezvoltarea unor capabilități robuste de apărare cibernetică. Această nouă direcție strategică este concepută exclusiv pentru a proteja activele „Golden Dome” împotriva atacurilor inamice, eliminând orice componentă ofensivă din spectrul acțiunilor sale.
Înființată la începutul acestui an pentru a prelua și optimiza responsabilitățile fostului Comandament Component pentru Apărare Antirachetă Integrată, JTF-Gold se află în plin proces de definire a rolurilor. Cu un personal de aproximativ 100 de membri, unitatea supraveghează deja siturile operaționale, precum cel de la Fort Story, și organizează sesiuni intense de planificare pentru a delimita clar responsabilitățile operaționale între centrele de comandă din Colorado și Florida.
AUTOWARCOM: Pasul către supremația autonomă
În paralel cu întărirea scutului antirachetă, Pentagonul accelerează implementarea unei strategii ambițioase de integrare a sistemelor autonome și robotice. În cadrul recentei conferințe anuale a Asociației Armatei SUA, liderii militari și civili au prezentat planurile pentru înființarea „Autonomous Warfare Command” (AUTOWARCOM). Această nouă structură este concepută să opereze cu autorități extinse, similare celor ale forțelor armate tradiționale, pentru a scala rapid tehnologiile autonome în rândul tuturor forțelor întrunite.
Pentru a facilita această tranziție, Departamentul Apărării a demarat deja „Proiectul Agincourt”, o inițiativă umbrelă menită să coordoneze eforturile tehnologice în domeniu. De asemenea, Grupul de Lucru Autonom de Apărare (DAWG), creat inițial pentru stimularea producției de drone, a fost integrat sub o nouă forță operativă specializată în cadrul Comandamentului pentru Operațiuni Speciale (SOCOM), asigurând astfel continuitatea inovației.
Investiții masive și provocări legislative
Transformarea radicală a capabilităților militare necesită resurse financiare considerabile. Pentagonul a avansat planuri de alocare a aproape 55 de miliarde de dolari pentru eforturile de dezvoltare a sistemelor autonome. Această investiție, descrisă drept una generațională, este văzută ca un element esențial pentru a schimba paradigma tehnologică a departamentului.
Cu toate acestea, succesul acestui proiect depinde critic de aprobarea Congresului SUA. Deși climatul politic complică procesul legislativ, liderii apărării insistă că finanțarea este imperativă pentru a reacționa la schimbările rapide din mediul global de securitate. Într-un context în care inovația trebuie să țină pasul cu necesitățile combatanților, oficialii militari subliniază că investițiile făcute acum vor avea un impact decisiv pentru deceniile care vor urma.
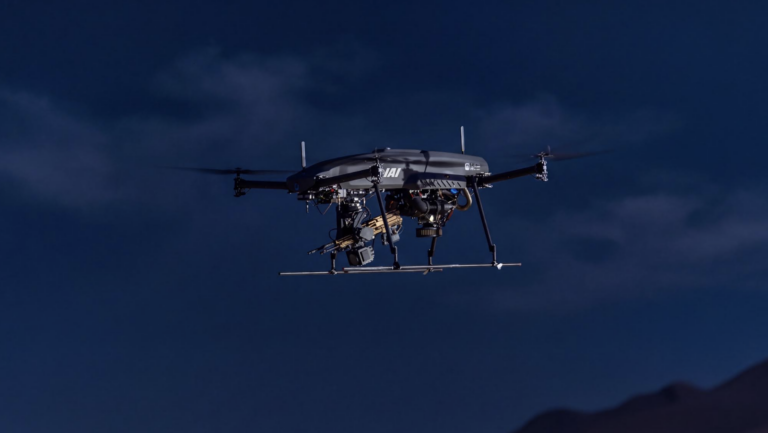
Israel Aerospace Industries (IAI) a prezentat la conferința anuală AUSA trei sisteme noi, construite în jurul unor tehnologii existente, dar adaptate la amenințările emergente. Printre acestea se numără un radar mobil montat pe un aerostat, un interceptor antidronă fără încărcătură explozivă și o dronă înarmată cu o mitralieră M250, dezvoltată împreună cu Sig Sauer.
Radarul Point@Air: un aerostat care nu rămâne pe loc
Sistemul Point@Air combină un aerostat — o platformă de tip balon sau dirijabil — cu un radar cu antenă activă cu baleiaj electronic. Potrivit lui Dror Bar, vicepreședinte executiv al IAI și director general al Elta Systems, radarul poate detecta o gamă largă de ținte: de la avioane de vânătoare și drone de mari dimensiuni până la rachete de croazieră și ținte maritime.
Aerostatele sunt folosite de multă vreme pentru supraveghere, însă infrastructura lor statică le poate face vulnerabile la atacuri cu drone. Point@Air este conceput să funcționeze fără infrastructură fixă și să poată fi mutat într-o nouă locație în câteva ore. Platforma are aproximativ 70 de metri lungime.
Mobilitatea ar putea reduce riscul ca adversarii să localizeze aerostatul și să-l atace cu drone kamikaze. Bar a invocat experiența recentă a Israelului, unde Hezbollah a vizat un aerostat de mari dimensiuni din nordul țării. El a descris un scenariu în care sistemul este strâns la lăsarea serii și mutat pe un alt deal, astfel încât să nu mai fie în aceeași poziție dimineața.
IAI vede posibile utilizări ale sistemului atât în misiuni de securitate internă, cât și pentru Comandamentul Central al SUA și alte comandamente militare. Tehnologia de bază este dezvoltată, însă Point@Air se află încă în faza de demonstrație. IAI lucrează cu compania americană TCOM pentru ajustarea dimensiunilor și configurației platformei. TCOM este principalul contractant pentru platformele aerostatice ale Armatei SUA.
HawkGuard: interceptare fără explozibili
IAI a prezentat la AUSA și sistemul HawkGuard, destinat combaterii dronelor. Bar a descris apărarea antidronă drept una dintre cele mai dificile provocări pentru companiile din domeniul apărării, aflate în căutarea unor interceptori cu costuri foarte reduse.
HawkGuard folosește un interceptor inert, echipat cu o plasă în locul unui focos exploziv. Radarul și senzorii optici contribuie la ghidarea interceptorului către țintă, într-un sistem pe care Bar l-a descris drept unul cu buclă închisă. Absența explozibililor ar putea face soluția potrivită pentru zone populate sau pentru protejarea unor obiective sensibile, precum instalațiile care depozitează combustibil ori materiale explozive.
Potrivit lui Bar, sistemul a fost testat pe scară largă împotriva mai multor tipuri de amenințări și este deja utilizat de câțiva clienți. El poate intercepta mai multe categorii de drone, inclusiv aparate care nu folosesc legături de comunicații. Sistemul combină radarul, senzorii electro-optici și tehnologia de comandă și control pentru detectarea, urmărirea și ghidarea interceptorului.
HawkGuard are o rază de acțiune relativ scurtă, însă IAI nu a făcut publică distanța exactă. Compania îl consideră un nivel suplimentar de apărare, nu o soluție independentă. Bar a subliniat că experiența războiului din Ucraina arată că nu există un singur sistem capabil să neutralizeze toate dronele. IAI estimează că HawkGuard ar putea avea potențial și în America de Nord, inclusiv pentru protejarea bazelor militare americane.
Fire Storm 250: dronă echipată cu mitralieră
Al treilea sistem, Fire Storm 250, a fost dezvoltat de IAI împreună cu Sig Sauer. Este o configurație tactică a dronei APUS, echipată cu o stație de armament telecomandată Microlight (RCWS) produsă de Sig Sauer și cu o mitralieră M250.
Companiile au anunțat finalizarea unui test de tragere în care drona a rămas în zbor deasupra unui câmp de luptă simulat și a deschis focul asupra unor ținte. Potrivit comunicatului comun, tragerile au fost efectuate de la distanțe și altitudini diferite, pentru a demonstra flexibilitatea operațională, siguranța integrată și precizia sistemului în condiții variate.
Nu a fost precizată cantitatea de muniție pe care drona o poate transporta. Sistemul folosește un motor cu ardere internă, compatibil cu mai multe tipuri de combustibil și realimentabil în teren cu combustibili disponibili în mod obișnuit. Astfel, el nu depinde de cicluri îndelungate de încărcare a bateriilor sau de infrastructură specializată.
Potrivit companiilor, testul a demonstrat capacitatea dronei de a combina supravegherea aeriană, identificarea țintelor și utilizarea precisă a armamentului într-un scenariu realist. Reprezentanții IAI au prezentat integrarea armelor cu aeronavele fără echipaj drept o direcție cu potențial operațional, iar viitoarele sisteme fără pilot ar urma să îmbine mai eficient senzorii, luarea deciziilor și acțiunea în mediul de luptă.
Sig Sauer a evidențiat, la rândul său, caracterul alimentat cu bandă al mitralierei M250 și avantajele sale în privința razei de acțiune și a greutății față de sisteme mai vechi. Potrivit companiei, reducerea greutății poate aduce beneficii la nivelul echipei de infanterie și poate facilita integrarea armamentului pe drone.
Actualitate
Drone, sisteme antiaeriene și vehicule electrice: imagini din prima zi a expoziției AUSA 2026
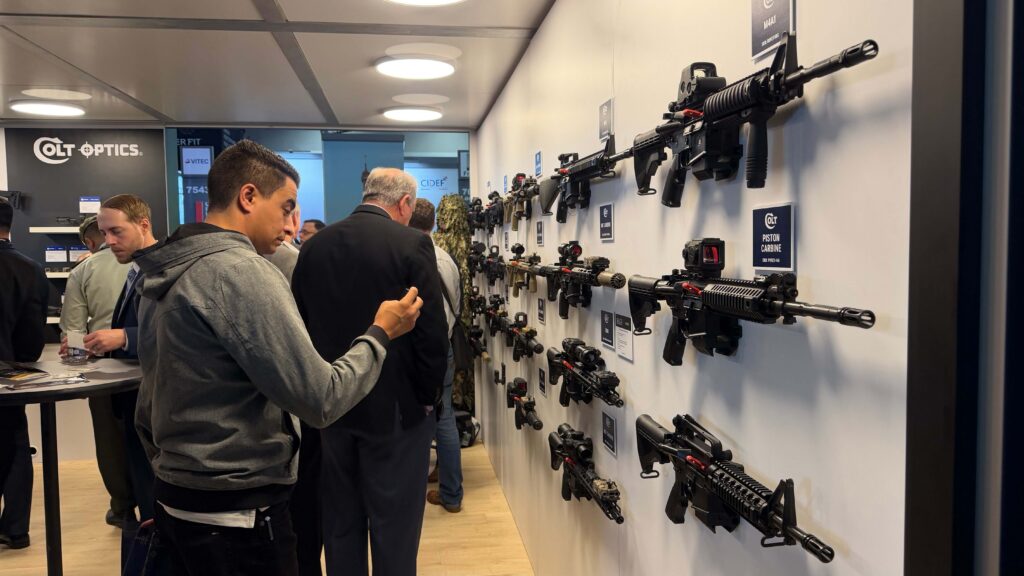
Companii internaționale din industria de apărare au adus la Centrul de Convenții Walter E. Washington, din centrul capitalei americane, o gamă variată de vehicule aeriene și terestre pentru ediția din acest an a conferinței Asociației Armatei SUA.
Cel mai mare târg anual de profil din Statele Unite atrage mii de participanți. La ediția din 2026, exponatele includ numeroase drone și tehnologii anti-drone, alături de echipamente militare de mari dimensiuni. Iată câteva dintre momentele surprinse în prima zi a expoziției.
Un câine de asistență întâmpină vizitatorii
Patriot, câine aflat în pregătire pentru a fi repartizat unui veteran rănit după încheierea antrenamentului, îi întâmpină pe participanți în fața standului Shield AI.
Brawlr: lansator reconfigurabil pentru apărare antiaeriană
Sierra Nevada a prezentat sistemul de apărare antiaeriană Brawlr — lansator reconfigurabil de armament, cu mecanism rotativ pe baterii. Expoziția a inclus atât sistemul, cât și o muniție prezentată în detaliu.
Vehicule electrice și muniție de artilerie
Oshkosh a expus un vehicul electric Joint Light Tactical Vehicle. Hanwha Defense USA a prezentat, la rândul său, proiectile de artilerie de 155 mm.
Supraveghere și drone cu decolare verticală
AEO Night Hawk Systems a adus un ansamblu de supraveghere ale cărui senzori urmăreau persoanele aflate în apropiere pe podeaua expoziției.
Deasupra vizitatorilor a fost suspendată și aeronava fără pilot VAPOR, produsă de AeroVironment. Sistemul este un elicopter fără pilot, cu un singur rotor, propulsie complet electrică și decolare și aterizare verticală.
Anvelope pentru Lună și optică pentru arme
Goodyear a expus o anvelopă robustă, cu un design neobișnuit, destinată explorării lunare.
Standul Colt Optics a atras numeroși participanți, care au privit un panou cu zeci de puști de asalt echipate cu sisteme optice specializate.

Dosarul antigrindină, partea a XIII‑a. CSAT spune: siguranță națională! Garda de Mediu și APM Prahova spun: ascundeți gunoiul sub preș
Republica Antigrindină: cum a tras statul Român cu rachete în cer, cu iodură în câmp și cu legea în gard...

I.P.J. Prahova – „Boala alzheimer” în uniformă (Episodul 2). Agentul „Spray-Picioruș” versus propriul body-cam: când te dă pe mâna Parchetului chiar filmarea ta
În manualele de poliție scrie că body-cam-ul e pentru „protejarea agentului”. La Boldești-Scăeni, body-cam-ul lui Picior Florin-Alexandru pare să fie...

Urbanismul din Ploiești, între control și „salvare” privată: cine pune piedica și cine oferă firma? Arhitectura dezmatului (II)
Revenirea Veronicăi Rădună în urma procesului câștigat cu municipalitatea readuce în atenție funcționarea Urbanismului ploieștean. Incisiv de Prahova continuă prezentarea...

IPJ Prahova, „filiala” Băicoi: Agresorul lovește, poliția ridică tonul, victima strânge traume
Republicii 296 – Academia de bătaie, umilință și like-uri Lecții de parcare aplicată: „Dau cu palma, deci exist” Ora 10...

Specialiști în destituire după o ședință și un proces-verbal. Manualul secret al Poliției Române: cum să judeci un coleg fără să fi învățat nimic
Justiție disciplinară în regim fast-food Intră polițistul pe ușă, iese cariera pe ușă În România, polițistul care poate fi dat...

„Solidaritatea” lor, factura noastră. Pamflet dur despre programul de guvernare al cabinetului Luca Marinescu
„Consolidare solidară”: când statul își pune cagula pe față A apărut, în fine, și programul de guvernare 2026–2026, cu ștampilă...

I.P.J. Prahova – „Cascadorii girofarului” – episodul „mita uitată până a doua zi”: cum devine Poliția Rutieră Ploiești propriul serial de comedie neagră
În timp ce autospecialele IPJ Prahova se fac praf pe șosele și dosarele se plimbă între colegi anchetatori ai propriilor...

Arhitectura dezmatului: Cum a daramat Curtea de Apel castelul ARBY & CO din Primaria Ploiesti (I)
Justitia bate combinatiile: Veronica Raduna revine, recursul Primariei cade in cap Cronica unui abuz administrativ se incheie spectaculos la Curtea...

IPJ Neamț, regulament pentru epoca de piatră: „Nu vă mai omorâți psihic colegii. restul, vedem noi”
Hărțuirea sexuală nu există în regulamentul IPJ Neamț. Există doar în lege, în metodologia Guvernului și, eventual, în realitate. În...

ÎCCJ inventează „poșta zombie”: scrisorile mor, dar obligațiile șoferilor bântuie mai departe
Când nu ridici plicul, plicul te ridică pe tine Înalta Curte de Casație și Justiție (ÎCCJ) a hotărât, prin Decizia...

Batman (procurorul Eduard Stasie), creta dispărută și placa de OSB ruptă: cum a ajuns IPJ Prahova să explice cu „drafturi”/FALSURI dispariția probelor chiar din Camera de Corpuri Delicte (I)
Investigatie propie Incisiv de Prahova – bazată pe documente judiciare. Un dosar cu patru expertize și nicio probă “întreagă” În...

IPJ Prahova, campion la recursuri pierdute: concediul polițistului nu e pauză de drepturi
IPJ Prahova, campion la procese pierdute: cum a aflat Poliția că și polițiștii au drepturi în concediu IPJ Prahova, din...

Republica Mocirlei Penitenciare: ANP se scufundă, MJ numără broaștele, iar unii își lustruiesc epoletul de „chestor de carton”
Poliția Penitenciară, de la gardieni ai legii la subiect de bârfă online Poliția Penitenciară nu mai e de mult o...

ANI le dă voie „combatanților în concediu”: polițiștii pot dispărea în misiuni externe, dar cu Statutul la purtător
Legea 180/2026, bau-baul inventat de birocrați speriați de Europa În timp ce unii visează să blocheze polițiștii în birouri prăfuite...

Dosarul antigrindină, partea a XII‑a: Florin Diaconu, APM Prahova și Garda de Mediu Prahova – când paznicii mediului dau cu iodură în aer
Există un moment, în orice anchetă serioasă, când îți dai seama că nu grindina e problema, ci „apărătorii mediului” care...
-
 Exclusivacum 4 zile
„Cascadorii girofarului”: IPJ Prahova mai face praf o autospecială, iar Biroul Rutier Ploiești își anchetează propriul „erou accidentat”
-
Exclusivacum 2 zile
Batman (procurorul Eduard Stasie), creta dispărută și placa de OSB ruptă: cum a ajuns IPJ Prahova să explice cu „drafturi”/FALSURI dispariția probelor chiar din Camera de Corpuri Delicte (I)
-
Exclusivacum o zi
I.P.J. Prahova – „Cascadorii girofarului” – episodul „mita uitată până a doua zi”: cum devine Poliția Rutieră Ploiești propriul serial de comedie neagră
-
 Exclusivacum 3 zile
I.P.J. Prahova – „Boala alzheimer” în uniformă: cum i-a prins Parchetul pe polițiștii din Boldești-Scăeni cu memoria varză și spray-ul la vedere! – Episodul 1 din noua investigație Incisiv de Prahova
-
Exclusivacum 3 zile
Dosarul antigrindină, partea a XII‑a: Florin Diaconu, APM Prahova și Garda de Mediu Prahova – când paznicii mediului dau cu iodură în aer
-
Exclusivacum 2 zile
Republica Mocirlei Penitenciare: ANP se scufundă, MJ numără broaștele, iar unii își lustruiesc epoletul de „chestor de carton”
-
Exclusivacum 2 zile
IPJ Prahova, campion la recursuri pierdute: concediul polițistului nu e pauză de drepturi
-
 Exclusivacum 4 zile
Dosarul Antigrindină – Partea a XI‑a –„ANTI-GRINDINĂ” CU DOSAR PENAL. Când norii sunt proști, îi păcălește… SNACP-ul. Când sunt deștepți, se duce DNA-ul peste ei.