
Actualitate
Calendar religios, 12 iunie | Agenţia AMOS News

Însemnările din calendarele bisericeşti de astăzi.
Calendar ortodox: Cuv. Onufrie cel Mare şi Petru Atonitul
Calendar catolic: Sf. Gaspar, pr.
În această lună, în ziua a douăsprezecea, pomenirea Preacuviosului Părintelui nostru Onufrie egipteanul.
Acest cuvios Onufrie era din Egipt, petrecând viaţa de obşte, în pustia numită Ermupol a Tiveilor. Şi auzind de viaţa pustnicească a lui Ilie şi a lui Ioan înaintemergătorul, a ieşit din obşte şi a locuit în pustiu, nevăzând om nicidecum timp de 60 de ani. Pe acesta l-a aflat marele Pafnutie, când a mers în pustiul cel mai dinăuntru, ca să ia binecuvântare de la sfinţii bărbaţi. Căci umblând Pafnutie 17 zile, şi sosind la locul acela unde era sfântul Onufrie şi mergând la dânsul l-a rugat să-i spună numele şi toată petrecerea vieţii sale.
Pentru aceasta, Pafnutie, cunoscând toate acestea din însăşi gura aceluia, a povestit mai pe urma monahilor celor ce se pustniceau, nu numai despre acest dumnezeiesc Onufrie, ci şi de alţi cuvioşi pe care i-a aflat umblând în pustie. Fiindcă s-a mutat Preacuviosul Onufrie către Domnul, atunci când se afla acolo Pafnutie, care şi-a rupt rasa în două: cu o jumătate a acoperit sfintele moaşte ale Preacuviosului Onufrie (că era gol, fiind acoperit numai cu părul său cel alb) iar cealaltă jumătate de rasă a oprit-o ca să se acopere pe sine. Deci a îngropat Pafnutie sfintele lui moaşte în locul acela, şi îndată a căzut coliba sfântului şi s-a uscat finicul ce era acolo sădit, şi a secat şi apa. Se face soborul lui în sfânta sa casă de rugăciune, ce este în Mănăstirea Sfântului Alipie.
Tot în această zi, pomenirea Preacuviosului Părintelui nostru Petru, cel ce în Sfântul Munte al Athosului s-a pustnicit.
Acest fericit se afla cinstit cu lumească vrednicie, şi luptându-se în război cu agarenii a fost biruit şi fiind prins viu, a fost băgat în temniţa din Samara, ferecat fiind cu grele lanţuri şi cu cătuşe. Iar de acolo peste nădejde scăpând prin mijlocirea Sf. Nicolae făcătorul de minuni, tot prin povăţuirea acestuia s-a dus la Roma, unde îmbrăcat fiind cu schima îngerească, de către papa cel de atunci, s-a rugat lui Dumnezeu cu stăruinţă, ca să fie povăţuit spre oarecare loc liniştit, ca să petreacă acolo restul vieţii sale în linişte desăvârşită precum se şi făgăduise Domnului. Aşadar într-una din nopţi, a văzut fericitul pe Preacurata Născătoare de Dumnezeu şi pe dumnezeiescul Nicolae, în urma ei, şi rugând-o zicea: „Unde porunceşti, Stăpână, ca să-şi petreacă robul tău Petru restul vieţii, precum s-a făgăduit?” Iar apărătoarea lumii a răspuns: „În muntele Athosului am plăcerea să rămână el, căci pe el l-am ales spre moştenirea mea şi pe cei ce scapă la el îi voi ocroti”. Deşteptându-se cuviosul, a mărturisit darurile cele mari ale Maicii lui Dumnezeu şi ale adevăratului ei rob Nicolae. Pentru care s-a şi dus la Sfântul Munte al Athosului, şi cercetând toate cele de acolo, şi aflând o peşteră întunecoasă plină de târâtoare otrăvite, cu rugăciunea pe toate le-a izgonit de acolo, şi a petrecut după aceea în acea peşteră, ca un fără de trup, neavând nimic cu sine, în afară de trupul său şi hainele cu care era îmbrăcat, dar cu vremea şi acestea tocindu-se, petrecea gol. Hrana sa din început erau ierburile care odrăsleau în preajma peşterii şi ghinda. Mai pe urmă însă, prin ajutorul Născătoarei de Dumnezeu, s-a învrednicit de hrana cerească, ce i se aducea de înger la 40 de zile. Deci în această netrupească petrecere vieţuind fericitul pe pământ 53 de ani, şi multe ispite suferind de la urâtorul binelui, satana, şi deci toate mai presus arătându-se cu puterea lui Dumnezeu, s-a mutat către El. Pe care l-a aflat un oarecare vânător, viu încă şi aproape de sfârşit fiind. Şi fiind povăţuit de Dumnezeu, a luat cinstitele sale moaşte şi le-a adus la Mănăstirea numită a lui Climent, şi acolo a aşezat această comoară. Iar de acolo le-au luat nişte monahi în vremea nopţii, şi urcându-se într-o corabie, plutind s-au pogorât la un oarecare sat în preajma Traclei, numit Ficomon, şi acolo a rămas această mare şi necheltuită comoară, fiind bine primită şi cinstită şi de episcop şi de popor, şi izvoare de minuni pururea izvorând celor ce cu credinţă se apropie de ea.
Tot în această zi, pomenirea Sfintei Muceniţe Antonina.
Aceasta a trăit în cetatea Niceii din Bitinia, pe vremea împăraţilor Diocleţian (284-305) şi Maximian şi a lui Priscilian guvernatorul. Către acest din urmă a fost adusă pentru mărturisirea în Hristos şi bătută cu toiege peste sâni şi pusă în temniţă. Apoi iarăşi fiind scoasă, a fost chinuită în felurite chipuri: au ars-o cu foc, au pus-o pe o platformă înroşită, i-au găurit palmele şi tălpile cu cuie înroşite în foc. Şi băgată iarăşi la închisoare, a zăcut acolo două zile, rău chinuindu-se.
Cu toate acestea chinuri pe care le-a îndurat, sfânta nu s-a lăsat zdrobită duhovniceşte, mărturisindu-L pe Hristos până în clipa morţii sale.
Şi apoi a fost scoasă, şi iarăşi chinuită în multe feluri, iar la urmă i s-a tăiat capul şi aşa prin mucenicie şi-a primit cununa.
După moarte trupul ei a fost aruncat în mare.
Tot în această zi, pomenirea Sfântului Ioan ostaşul.
Tot în această zi, pomenirea Preacuviosului Zinon.
Tot în această zi, pomenirea Preacuviosului Iulian, cel prăznuit în biserica Dagat (Daguta) din Constantinopol, care cu pace s-a săvârşit.
Cu ale lor sfinte rugăciuni, Doamne, miluieşte-ne şi ne mântuieşte pe noi. Amin.
Textul este preluat de pe site-ul Calendar Ortodox

Intr-un mediu economic in continua schimbare, gestionarea corecta a activitatilor financiare reprezinta o conditie esentiala pentru functionarea si dezvoltarea unei companii. In Bucuresti, unde activeaza numeroase intreprinderi din domenii diverse, serviciile contabile au un rol important in organizarea documentelor, respectarea legislatiei fiscale si fundamentarea deciziilor de business. O firma de contabilitate Bucuresti nu se ocupa doar de inregistrarea facturilor, ci poate deveni un partener strategic pentru antreprenorii care urmaresc stabilitate si performanta pe termen lung.
Informatii complexe despre ce implica o firma de contabilitate
Gestionarea documentelor si evidenta contabila
Una dintre principalele responsabilitati ale unei firme de contabilitate consta in organizarea si inregistrarea operatiunilor economice ale clientilor. Acest proces presupune verificarea documentelor justificative, evidentierea veniturilor si cheltuielilor, urmarirea creantelor si datoriilor, precum si gestionarea informatiilor referitoare la activele companiei.
O evidenta contabila bine structurata ofera o imagine realista asupra situatiei financiare si permite identificarea eventualelor neconcordante. Totodata, documentele organizate corespunzator faciliteaza pregatirea raportarilor si verificarea tranzactiilor atunci cand este necesar.
Declaratii fiscale si respectarea obligatiilor legale
Un alt domeniu important il reprezinta calcularea obligatiilor fiscale si pregatirea declaratiilor corespunzatoare. In functie de activitatea si regimul fiscal al companiei, acestea pot include obligatii privind impozitele, TVA-ul, contributiile salariale si alte raportari prevazute de legislatia aplicabila.
O firma de contabilitate urmareste termenele relevante si modificarile legislative care pot influenta activitatea clientului. Printr-o colaborare eficienta, antreprenorii pot reduce riscul intarzierilor si al erorilor declarative.
Salarizare si administrarea personalului
Companiile care au angajati trebuie sa gestioneze lunar numeroase operatiuni administrative. Serviciile de salarizare pot include calcularea drepturilor salariale, pregatirea statelor de plata, gestionarea concediilor si intocmirea declaratiilor aferente veniturilor salariale.
Analiza financiara si consultanta pentru dezvoltare
Dincolo de operatiunile curente, o firma de contabilitate Bucuresti poate sprijini procesul decizional prin rapoarte financiare si interpretarea indicatorilor economici. Informatiile despre profitabilitate, lichiditati, costuri si datorii ii ajuta pe antreprenori sa evalueze performanta companiei.
In functie de serviciile contractate, consultanta poate include analiza costurilor, planificarea fluxului de numerar si evaluarea implicatiilor fiscale ale anumitor decizii comerciale. Aceste informatii sunt utile atunci cand o companie doreste sa investeasca, sa isi extinda activitatea sau sa isi reorganizeze cheltuielile.
Tehnologie, comunicare si confidentialitate
Digitalizarea a schimbat modul in care sunt furnizate serviciile contabile. Transmiterea electronica a documentelor, utilizarea programelor specializate si comunicarea online pot simplifica procesele si accelera schimbul de informatii.
In acelasi timp, protejarea datelor financiare si pastrarea confidentialitatii sunt esentiale. Alegerea unui partener care utilizeaza proceduri adecvate de securitate si stabileste clar responsabilitatile contractuale contribuie la o colaborare sigura.
Cum alegi firma de contabilitate potrivita?
Experienta profesionala, transparenta tarifelor, disponibilitatea comunicarii si adaptarea serviciilor la specificul companiei sunt criterii importante de selectie. De asemenea, trebuie clarificate serviciile incluse, responsabilitatile fiecarei parti si modul de transmitere a documentelor.
Actualitate
Armata SUA extinde Zero Trust: identitatea devine cheia securității pentru mii de sisteme

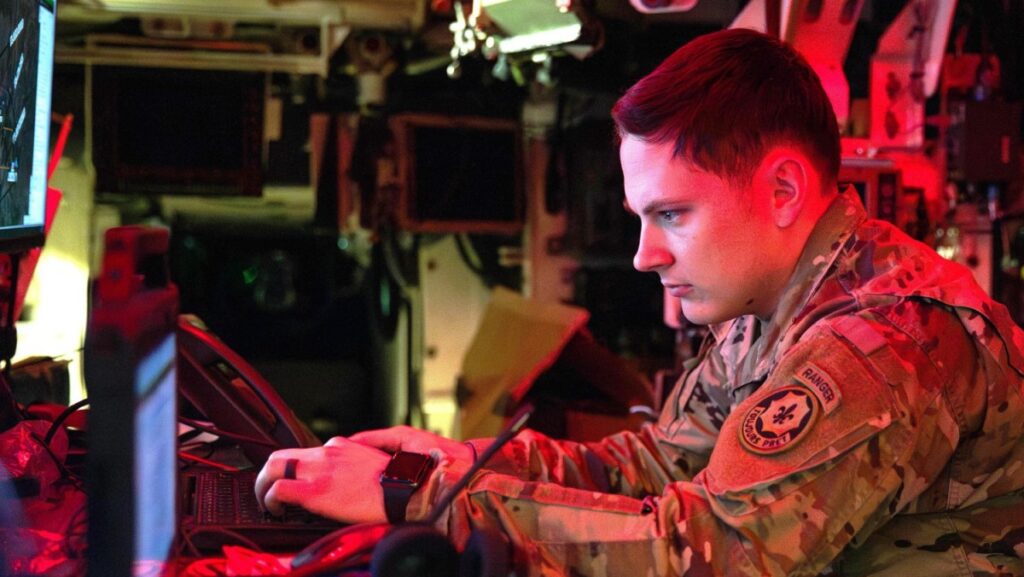
Pentru Armata SUA, provocarea Zero Trust nu mai ține atât de definirea conceptului, cât de aplicarea lui la scară largă. Aproximativ 5.000 de sisteme IT trebuie integrate într-o platformă comună de gestionare a identităților, acreditărilor și accesului — E-ICAM — deși multe dintre ele au fost construite cu mult înainte ca interoperabilitatea să devină o prioritate.
În paralel, cerințele de securitate depășesc rețelele IT tradiționale. Ele se extind către unitățile de la marginea tactică a rețelei, tehnologiile operaționale, sistemele de armament și, tot mai mult, agenții de inteligență artificială.
În aceste condiții, Zero Trust nu este o destinație la care se ajunge o singură dată, ci un model de securitate care trebuie ajustat permanent.
„Nu putem pur și simplu să cumpărăm Zero Trust de la un furnizor; nu este doar o cerință de conformitate”, a declarat David Thompson, responsabil de produs pentru E-ICAM în cadrul structurii Army CPE Command and Control Information Network. El a subliniat că amenințările, politicile și tehnologiile se schimbă continuu, iar Armata trebuie să își adapteze permanent abordarea.
Identitatea, prima linie de apărare
În centrul modelului se află identitatea. Orice entitate care încearcă să acceseze o resursă trebuie identificată, asociată unei acreditări și autorizată. Regula se aplică nu doar oamenilor, ci și dispozitivelor, aplicațiilor și altor entități non-umane.
„Orice lucru care se conectează la altceva pentru a accesa o resursă trebuie identificat fără echivoc, asociat în mod solid unei acreditări și autorizat în siguranță”, a explicat Thompson. „Asta înseamnă literalmente totul: de la utilizatori umani la interfețe non-umane și fiecare componentă fizică sau virtuală dintre acestea.”
Un element esențial al acestui model este autentificarea granulară și repetată. Utilizatorii, dispozitivele, datele și agenții AI trebuie verificați periodic pentru a-și păstra accesul, nu doar la momentul conectării inițiale.
5.000 de sisteme, o singură provocare complexă
Problema imediată este că sistemele Armatei diferă considerabil ca vechime și capabilități tehnice. Unele funcționează de zeci de ani și nu au ținut pasul cu modernizarea. În loc să impună aceeași soluție tehnică tuturor, Armata dezvoltă mai multe trasee de integrare și încearcă să aplice fiecărui sistem măsurile de control al accesului pe care acesta le poate susține în prezent.
Thompson a comparat situația cu securizarea unei clădiri guvernamentale. Controlul poate fi instituit la poartă, la intrare, în lift, la ușile interioare sau chiar la sertarele birourilor. Însă clădirile vechi nu au neapărat toate aceste puncte de control.
„Dacă o clădire nu are uși interioare sau birouri, trebuie să securizăm astăzi ceea ce este posibil și să fim pregătiți să sprijinim îmbunătățirile de securitate ale beneficiarului pe viitor”, a spus el.
Sistemele vechi rămân, astfel, unul dintre principalele obstacole în calea aplicării complete a Zero Trust. Curtis Dukes, vicepreședinte executiv și director general pentru bune practici de securitate la Center for Internet Security, a avertizat că o parte dintre acestea ar putea necesita modernizări importante pentru a răspunde noilor cerințe.
Această flexibilitate este esențială în contextul obiectivului Armatei de a îndeplini toate etapele-țintă Zero Trust până la sfârșitul anului 2027. Thompson a descris integrarea miilor de sisteme până la acel termen drept „un obiectiv uriaș”.
Integrare pe domenii, nu doar sistem cu sistem
Una dintre soluțiile analizate este integrarea sistemelor pe domenii operaționale, în locul tratării fiecăruia separat. Armata lucrează, de asemenea, la instrumente care să le permită responsabililor de sisteme să preia o parte mai mare din proces.
„Încercăm să găsim o metodă de integrare a domeniilor operaționale care pot cuprinde sute sau chiar o mie de sisteme IT”, a afirmat Thompson. El a adăugat că se pregătește un set de instrumente de tip „do it yourself”, astfel încât administratorii să poată lua măsuri fără să fie nevoiți să colaboreze individual, la fiecare pas, cu structura C2IN.
Pentru ca această abordare să funcționeze, responsabilii trebuie să știe ce sisteme și resurse dețin și cum operează acestea. Echipele Armatei au constatat uneori că proprietarii sistemelor nu au o imagine completă asupra propriilor medii informatice.
„Nu există o soluție universală; fiecare sistem IT este diferit. Este dificil, dar nu pentru că ar fi complicat. Dificultatea vine din atenția minuțioasă la detalii”, a spus Thompson.
Accesul securizat nu garantează protejarea datelor
Verificarea identității unui utilizator sau a unui dispozitiv nu este suficientă dacă informațiile la care acesta ajunge rămân vulnerabile. Din acest motiv, măsurile Zero Trust trebuie să protejeze și datele, nu doar accesul la ele.
Mario Puras, vicepreședinte senior pentru inginerie și arhitectură de soluții globale la Netskope, a susținut că modelul trebuie să includă verificare continuă, limitarea rapidă a amenințărilor și protecție completă a informațiilor.
„Misiunea eșuează dacă accesul utilizatorului este securizat, dar datele sunt compromise”, a afirmat Puras.
Într-o astfel de arhitectură, deciziile de acces se pot schimba în funcție de identitate, starea dispozitivului, comportament, conținut și alți factori. Politicile sunt aplicate la nivelul datelor, folosind informații despre utilizatori, dispozitive, conexiuni de rețea și aplicații.
Controlul devine cu atât mai important pe măsură ce mediile militare folosesc servicii cloud, interfețe API, platforme de colaborare și trafic criptat. Transferurile de informații sensibile prin apeluri API, încărcări în cloud sau mesaje de chat sunt exemple de activități pe care sistemele Zero Trust ar putea fi nevoite să le analizeze și să le controleze.
Agenții AI aduc o nouă dimensiune riscului
Extinderea utilizării agenților AI complică administrarea identităților. Pentru Thompson, principiul de bază nu se schimbă atunci când entitatea care solicită accesul nu este umană: și agenții AI trebuie să aibă identități, drepturi limitate și acces restrâns la ceea ce le este necesar.
„Paradigma nu este diferită; este aceeași, dar trebuie să ne mișcăm mai repede”, a spus el. Automatizarea ar putea accelera activitățile ostile, de la câteva atacuri pe minut la sute sau chiar mii pe secundă.
Dukes a atras atenția și asupra agenților capabili să delege sarcini altor agenți. Organizațiile vor trebui să gestioneze relații de încredere între lanțuri de identități non-umane și să se pregătească pentru agenți neautorizați — așa-numiții „shadow agents” — sau pentru sisteme care se comportă imprevizibil ori sunt compromise.
Zero Trust ajunge și la marginea tactică
La nivel tactic, Armata se confruntă cu o altă constrângere: conectivitatea. Unitățile de la nivelul brigăzii și de deasupra acesteia pot conta, în general, pe acces la resursele cloud ale Armatei. Formațiunile aflate sub acest nivel trebuie însă să se pregătească pentru conexiuni întrerupte, degradate, intermitente sau limitate.
Prin urmare, ele au nevoie de suficiente capabilități E-ICAM locale pentru a-și continua misiunile când sunt deconectate și pentru a actualiza informațiile atunci când legătura revine.
Aceleași principii ar urma să se aplice și tehnologiilor operaționale, sistemelor industriale de control, dispozitivelor conectate la internet și componentelor individuale ale sistemelor de armament.
Thompson a dat exemplul unui elicopter: atributele identității ar putea stabili dacă o anumită persoană are dreptul să pornească aparatul.
„Dacă David Thompson urcă într-un elicopter, are el autoritatea de a-l porni?”, a întrebat el. Răspunsul depinde de identitatea persoanei, de atributele asociate acesteia și de acțiunile pe care are voie să le întreprindă.
Provocarea Zero Trust depășește astfel cu mult conectarea la o rețea. Armata trebuie să stabilească ce persoană, mașină, aplicație sau agent AI poate accesa o anumită resursă, ce poate face după obținerea accesului și cum trebuie schimbate permisiunile odată cu evoluția tehnologiei, a misiunii și a amenințărilor.
În cuvintele lui Thompson, în cazul tehnologiilor operaționale, Zero Trust „nu este o stare finală, ci o acțiune continuă”.
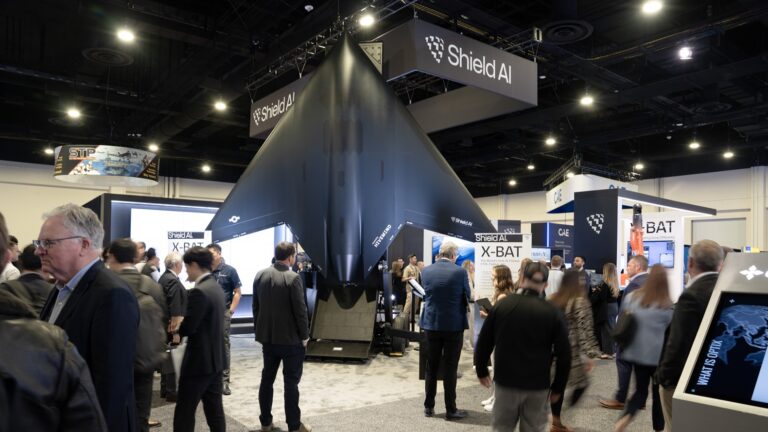
Shield AI și Marina Statelor Unite au anunțat o infuzie masivă de capital, totalizând 400 de milioane de dolari, destinată accelerării dezvoltării dronei X-BAT, un vehicul aerian fără pilot cu decolare și aterizare verticală (VTOL), capabil să redefinească proiecția forței navale.
Un angajament financiar strategic pentru tehnologie de vârf
Recent, a fost concretizată o nouă etapă de finanțare în valoare de 300 de milioane de dolari, structurată printr-o modificare a unui acord existent cu Pentagonul în valoare de 150 de milioane de dolari, sumă completată de o investiție echivalentă din capitalul propriu al Shield AI. Această injecție de capital vine în continuarea unei finanțări anterioare de 100 de milioane de dolari, consolidând astfel un efort financiar comun destinat transformării programului X-BAT dintr-un concept în realitate operațională.
Soluție pentru limitările logistice și operaționale navale
Programul se aliniază eforturilor de tip RIMES (Runway Independent Maritime Expeditionary Strike), care urmăresc dezvoltarea unei drone capabile să lanseze misiuni de lovire pe distanțe lungi fără a necesita infrastructură terestră sau punți de zbor extinse pe navele purtătoare. Această capabilitate este esențială pentru platforme navale precum distrugătoarele din clasa Arleigh Burke, care sunt limitate în prezent de capacitatea stocurilor de muniție și de posibilitățile reduse de reîncărcare pe mare.
X-BAT este proiectată pentru a opera autonom, cu o rază de acțiune ce depășește 2.000 de mile marine și o capacitate de transport a munițiilor de 1.000 de livre. Obiectivul este ca sistemul să crească puterea de luptă fără a compromite operațiunile curente ale grupurilor de luptă din cadrul portavioanelor.
Dezvoltare accelerată și perspective de testare
Compania a adoptat o strategie de dezvoltare paralelă – care include testarea componentelor, a sistemelor de misiune, a integrării pe nave și a producției – pentru a reduce riscurile și a accelera calendarul. Producția aeronavei va avea loc în zona Seattle, în timp ce testele operaționale sunt planificate să se desfășoare în Kansas în cursul acestui an. Marketată drept „primul avion de vânătoare VTOL pilotat prin AI din lume”, drona măsoară 26 de picioare în lungime și dispune de o anvergură a aripilor de 39 de picioare, reprezentând o schimbare de paradigmă în capacitatea de răspuns rapid a Marinei SUA.

Polițist cu cântarul, la datorie: cât lemn bagi în sobă, atâta „ordine publică” ai!
Mintea odihnită produce hârtii obosite Acolo unde ar trebui să fie strategie, analiză de risc și planuri de combatere a...

Antena bate până în concediu: IGPR pierde recursul, nota de plată prinde dobândă
În administrația românească, drumul dintre un drept salarial și plata lui poate avea mai multe opriri decât un personal de...

La MAI, familia se întemeiază cu acordul șefului. Pentru reîntregire, aduceți un „indicator la schimb”!
În Poliția Română, infractorul poate traversa mai multe județe într-o singură noapte. Polițistul care vrea să se mute în județul...

Dosarul Antigrindină – Partea a X‑a – Republica rachetelor fără autorizație: cum au ajuns Diaconu (APM Prahova) și Garda de Mediu scutul mafiei antigrindină
Investigație proprie realizată în exclusivitate de ziarul de investigații Incisiv de Prahova Operațiunea Iodura: cum a transformat Statul Român Prahova...

Republica sinecurilor unite: Mega-tunul de la IAR Brașov și caracatița politică de la MEAT
Când un secretar general adjunct își face lege proprie, iar ministrul Irineu Darău transformă statul român în firmă de partid...

Nu este o glumă. Este toaleta polițiștilor!
Nu, nu este o toaletă dintr-o clădire părăsită, nici decor de film horror și nici vreun experiment vizual generat de...

Planul la amenzi: cum s-a transformat polițistul în vaca de muls a șefilor cu pix și Excel
Normă la amenzi, nu atribuții: polițist cu șapcă, șef cu abac Mesajul transmis de adjunctul IPJ Bacău, comisar-șef Giugariu Constantin,...

„BAYRAKTAR” LA SECRET. Cum s-a ales praful de plângerea împotriva ministrului, iar dosarul penal l-a luat sindicatul
Ministrul Predoiu n-a fost cercetat nici măcar o zi. Sindicatul Polițiștilor din România „Diamantul” a stat șapte luni cu dosar...

TASER PENTRU TOȚI, DAR NU CHIAR ACUM. Cronica unui șoc anunțat în Poliția Română
Polițiștii români ar putea, într-o bună zi, să vadă altceva la brâu în afară de un pix, un baston și...

Incompatibilități cu capul în nisip: Cum pasează M.A.I. cartoful fierbinte către ANI, iar polițiștii din Europol, CEPOL și Frontex stau agățați între două legi și zero răspunsuri
SIDEPOL trage semnalul de alarmă: din 31 august 2026 a intrat în vigoare Legea 180/2026, noul regim al incompatibilităților, dar...

M.A.I. – Statul vânează rațe, „Diamantul” vânează drepturi: trei procese, trei palme peste obrazul sistemului
Când „sezonul de vânătoare” se deschide în România, toată lumea se gândește la rațe, nu la drepturi salariale. Numai că,...

CATASTROFELE ECOLOGICE DIN PRAHOVA – Sub ocrotirea directorului–dictator Florin Diaconu (APM Prahova) și a „Gărzii lui” de Mediu – Florin Diaconu – Directorul din borcanul cu mercur. Episodul 5
O poveste (din păcate) reală despre cum se poate transforma o agenție de protecție a mediului într-un cartier general al...

Stația‑fantomă de la Corlătești își dă arama pe față: „ape uzuale” direct în Pârâul Dâmbu, sub nasul lui Diaconu și al Gărzii de Mediu adormite. Florin Diaconu – Directorul din borcanul cu mercur. Episodul 4
Incisiv de Prahova prezintă în exclusivitate imaginile (video) de ieri ale unei catastrofe ecologice „omologate” prin nepăsare oficială Ziarul de...

Dosarul Antigrindină – Partea a IX‑a – Republica rachetelor antigrindina: cum a fost însămânțată România cu minciuni, plumb și abuz de serviciu
Investigație proprie realizată în exclusivitate de ziarul de investigații Incisiv de Prahova Statul care dă cu racheta în nori și...

CASA DE PENSII A MAI, KNOCK-OUT LA CURTE: CUM A VRUT SĂ IA BANII UNUI POLIȚIST ȘI A PLECAT CU… CHELTUIELI DE JUDECATĂ
Operațiunea „Ia-i pensia, dă-i în judecată și pierzi” Casa de Pensii Sectorială a MAI a reușit performanța rară de a...
-
Exclusivacum 4 zile
CASA DE PENSII A MAI, KNOCK-OUT LA CURTE: CUM A VRUT SĂ IA BANII UNUI POLIȚIST ȘI A PLECAT CU… CHELTUIELI DE JUDECATĂ
-
Exclusivacum 4 zile
Stația‑fantomă de la Corlătești își dă arama pe față: „ape uzuale” direct în Pârâul Dâmbu, sub nasul lui Diaconu și al Gărzii de Mediu adormite. Florin Diaconu – Directorul din borcanul cu mercur. Episodul 4
-
Exclusivacum 4 zile
Dosarul Antigrindină – Partea a IX‑a – Republica rachetelor antigrindina: cum a fost însămânțată România cu minciuni, plumb și abuz de serviciu
-
Exclusivacum 3 zile
CATASTROFELE ECOLOGICE DIN PRAHOVA – Sub ocrotirea directorului–dictator Florin Diaconu (APM Prahova) și a „Gărzii lui” de Mediu – Florin Diaconu – Directorul din borcanul cu mercur. Episodul 5
-
Exclusivacum 3 zile
Incompatibilități cu capul în nisip: Cum pasează M.A.I. cartoful fierbinte către ANI, iar polițiștii din Europol, CEPOL și Frontex stau agățați între două legi și zero răspunsuri
-
Exclusivacum 2 zile
Republica sinecurilor unite: Mega-tunul de la IAR Brașov și caracatița politică de la MEAT
-
 Featuredacum 4 zile
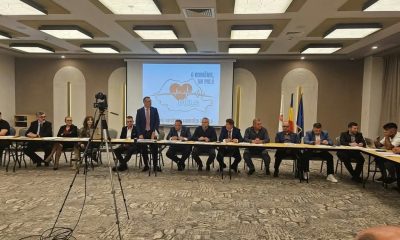
PULS își alege conducerea și își stabilește direcțiile politice la Alba Iulia – „România are PULS – în țară și în Diaspora”
-
Exclusivacum 2 zile
Dosarul Antigrindină – Partea a X‑a – Republica rachetelor fără autorizație: cum au ajuns Diaconu (APM Prahova) și Garda de Mediu scutul mafiei antigrindină