
Actualitate
Povestea unui pui de cuc și a aripii sale ocrotitoare…!

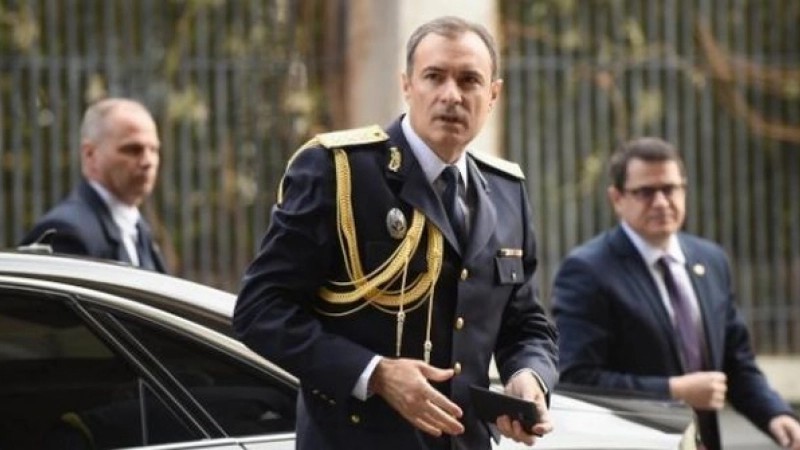
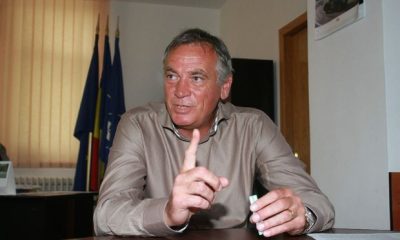
Florian Coldea, general la 37 de ani: cariera fulminantă a unui individ mediocru
Povestea unui pui de cuc și a aripii sale ocrotitoare…
Deci, merge la cel mai prost liceu de proști din Arad, Liceul Industrial nr. 11, la seral, ca toți tonții. Intră la Institutul Politehnic din Timișoara și ajunge repetent încă din primul an de facultate.
O rudă a mamei sale, generalul Dan Gheorghe îl ia sub aripa saf ocrotitoare, cu toată aripa generalului, devine repetent a doua oară, la examenul de licență de la Academiei Naționale de Informații, în 1995. Este trimis la subofițeri și în 1996 „aripa ocrotitoare” reușește să-l salte peste gard, la al doilea examen.
Apoi urmează o carieră fulgerătoare, pentru un absolvent de seral la
industrial și dublu repetent:
– locotenent-colonel în 2005 (34 de ani)
– colonel în 2006 (35 de ani)
– general de brigadă în 2008 (37 de ani)
– general-maior în 2012 (41 de ani)
– general-locotenent în 2014 (43 de ani)
Să vedem acum cine era „aripa ocrotitoare”, neamul mămucăi, unchiulețul Dan Gheorghe.
Cadru la SMB, Securitatea Municipiului Bucureşti, cea mai a dracu’ și mai politizată stuctură a Secu.
În 1989, adjunct la USLA, se află în fața sediului CC, când are loc discursul fatidic al lui Ceaușescu. Iulian Vad deschide cu cheia sa specială ușa sediului CC, pentru ca „masele” să pătrundă și să-l linșeze pe Ceașcă la fața locului, după cum era planul stabilit cu Ambasada Sovietică. „Masele” bine organizate, vreo două sute de bărbați solizi și bine antrenați, sunt lăsate să intre și dirijate în sediul CC de Dan Gheorghe. O nepotrivire de scenarii între Iulian Vlad și Stănculescu a făcut ca ținta Ceașcă să scape de linșarea la fața locului, de către grupul bine organizat și musculos, familia Ceaușescu fiind ciuruită ceva mai târziu, la Târgoviște, de către conspiratorii moscoviți repliați rapid pe planul B.
Dan Gheorghe este trimis ulterior de Măgureanu la „specializare” în URSS, respectiv Republica Moldova, unde șef al KGB-ului local era nici mai mult nici mai puțin decât Tudor Botnaru, fost cadru al KGB la București, ce a executat în 1990 dispoziţia Moscovei de a transfera arhiva KGB a RSS Moldoveneşti de la Chişinău la Tiraspol, solicitând și ajutorul lui Măgureanu, care i-a întins o mână frățească, respectiv pe Dan Gheorghe. În perioada în care arhiva a fost mutate, Botnaru conducea KGB-ul moldovenesc ca membru al guvernului lui Mircea Druc, iar Moldova făcea încă parte din URSS.
Remarcabilă colaborarea frăţească care a existat între securiştii și kaghebiști, cu toții de fapt, de pe amândouă malurile Prutului pentru atingerea obiectivului comun: distrugerea arhivelor KGB din Basarabia.
Dan Gheorghe este mai apoi avansat, comandant al Brigăzii Antiteroriste din SRI, apoi, în 1992, a trecut la SIE, fiind avansat la gradul de general de brigadă de Ion Iliescu. În toamna lui 1993, Dan Gheorghe ajunge şeful UM 0215, Poliția Politică reinventată de Voican Voiculescu, în ianuarie 1990. Până în martie 1997 conduce infama doi și un sfert, după care în 2001 este reactivat în SRI, pe post de consilier al directorului SRI Radu Timofte, sluga lui Vântu KGB.
În 2003, este numit director adjunct al serviciului secret al Ministerului Justiţiei – (SIPA), gheara lui Ilici între magistrați. În 2005, fondează Niro Grup, fațada de contact a Clanurilor țigănești cu securiștii și mai ales cu securiștii chinezi, devenind directorul general al SC NIRO ’95 IMPEX SA, puntea de legătură cu Ambasada Chinei.
Crapă în Israel, ca toată lumea bună.
Legăturile lui Coldea cu țigănoii, – vezi Cocoș, Udrea, Niro, Oprea, colegul lui Niro la Casa Româno-Chineză, sunt mai ușor de înțeles acuma, nu?
Cât despre episodul Dan Gheorghe – decembrie ’89, plus stagiul său în URSS, imediat după, plus activitatea sa susținută alături de vectori ai KGB, este liber fiecare să se gândească la inferențele dintre elementele trecutului „aripii ocrotitoare” și ascensiunea fulgerătoare a unui dublu repetent provenit de la seralul unui liceu industrial amărât.
Evident, pe lângă unchiul binefăcător au mai existat și alți susținători, mai puțin cunoscuți, Zamfiri, Bidireci, Ștefănuți, dar din aceeași generație de virusați cu mult înainte de ’89, momentul când toată agentura a ieșit din conservare și a prins aripi…
În cariera sa ascensională a existat un moment semnificativ, când a scăpat de demitere datorită unui foarte mare lover al românilor, Verestoy Attila, și un alt lover foarte mare al țiganilor, șeful mafiei personale a lui Adrian Năstase, ospătarul-izmănar-general Gabi Oprea.
În 2007, de inteligent ce era, repetentul a lăsat să-i scape niște bilețele despre judecători ai Curtii Constituționale, ce au ajuns la liderul PSD, Mircea Geoana, prostănacul total, care le-a prezentat public, susținând că SRI face poliție politică la comanda lui Traian Basescu. Urma ca figuranta Comisie SRI să-l radă pe ascensionalul dublu repetent.
Cum spuneam, ungurul și țiganul l-au făcut scăpat pe Coldea, iar cariera sa a putut să-și urmeze traseul stabilit…
Există o pasăre simpatică foc: cucul, dar cu practici de infiltrare dintre cele mai cinice – își plasează ouăle în cuiburile altor păsări, puiul de cuc eclozează mai devreme și aruncă din cuib toate celelelate ouă, și astfel crește și iar crește până își termină și părinții de împrumut, vlăguiți de hrănirea unui păsăroi lacom și șmecher, ce se pretinde puiul lor, dar, de fapt, este ucigașul progeniturilor lor. Se poate spune că cucul este maestrul infiltrării și al intoxicării operative din lumea zburătoarelor.
Epilog, dixit puiul de cuc: „Pe durata mandatului meu de 12 ani,
România a fost o ţară sigură, stabilă şi a fost cu succes apărată de riscurile şi ameninţările de securitate cu care s-a confruntat permanent.”
Așa de bine a fost apărată că acum SRI-ul e șvaițer, decredibilizat total și măcinat de practicile instituite chiar de Coldea, iar rețeaua sa de pui de cuci încă lucrează în interior, factorii străini au pus gheara pe tot, au tocat și dus la fier vechi cam tot ce mai conta in industria românească, s-au mătrășit pământurile, subsolul, pădurile, au înflorit mafiile țigănești și evreiești conectate la servicii, personaje jegoase de teapa lui Ghiță au ajuns mari mahări, cu banii de la SRI la pușculiță, Moldova a ajuns cu totul pe mâna rușilor, după desființarea subdiviziunii ce urma siajul fostei unități anti-KGB 0110, și în general totul a fost un succes generalizat… pentru CEILALȚI.
Și, în loc să fie anchetat și martelat, repetentul primește acuma ditai pensioara babană, și roade la căldurică oasele puse deoparte, de la cucii barosănei care l-au crescut și l-au purtat pe aripa lor ocrotitoare, întreaga viață. (George RONCEA).







Actualitate
Armata SUA extinde Zero Trust: identitatea devine cheia securității pentru mii de sisteme
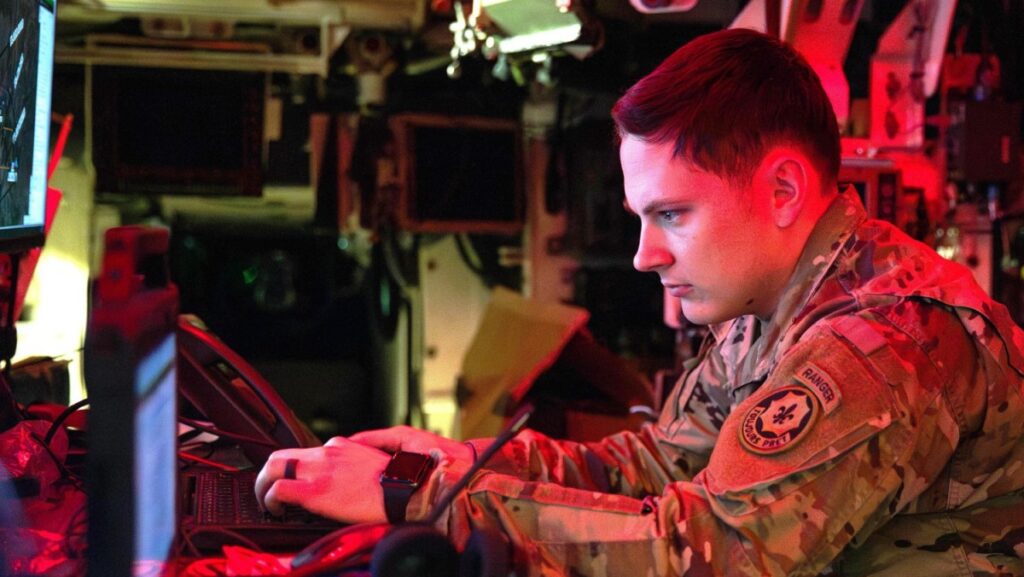
Pentru Armata SUA, provocarea Zero Trust nu mai ține atât de definirea conceptului, cât de aplicarea lui la scară largă. Aproximativ 5.000 de sisteme IT trebuie integrate într-o platformă comună de gestionare a identităților, acreditărilor și accesului — E-ICAM — deși multe dintre ele au fost construite cu mult înainte ca interoperabilitatea să devină o prioritate.
În paralel, cerințele de securitate depășesc rețelele IT tradiționale. Ele se extind către unitățile de la marginea tactică a rețelei, tehnologiile operaționale, sistemele de armament și, tot mai mult, agenții de inteligență artificială.
În aceste condiții, Zero Trust nu este o destinație la care se ajunge o singură dată, ci un model de securitate care trebuie ajustat permanent.
„Nu putem pur și simplu să cumpărăm Zero Trust de la un furnizor; nu este doar o cerință de conformitate”, a declarat David Thompson, responsabil de produs pentru E-ICAM în cadrul structurii Army CPE Command and Control Information Network. El a subliniat că amenințările, politicile și tehnologiile se schimbă continuu, iar Armata trebuie să își adapteze permanent abordarea.
Identitatea, prima linie de apărare
În centrul modelului se află identitatea. Orice entitate care încearcă să acceseze o resursă trebuie identificată, asociată unei acreditări și autorizată. Regula se aplică nu doar oamenilor, ci și dispozitivelor, aplicațiilor și altor entități non-umane.
„Orice lucru care se conectează la altceva pentru a accesa o resursă trebuie identificat fără echivoc, asociat în mod solid unei acreditări și autorizat în siguranță”, a explicat Thompson. „Asta înseamnă literalmente totul: de la utilizatori umani la interfețe non-umane și fiecare componentă fizică sau virtuală dintre acestea.”
Un element esențial al acestui model este autentificarea granulară și repetată. Utilizatorii, dispozitivele, datele și agenții AI trebuie verificați periodic pentru a-și păstra accesul, nu doar la momentul conectării inițiale.
5.000 de sisteme, o singură provocare complexă
Problema imediată este că sistemele Armatei diferă considerabil ca vechime și capabilități tehnice. Unele funcționează de zeci de ani și nu au ținut pasul cu modernizarea. În loc să impună aceeași soluție tehnică tuturor, Armata dezvoltă mai multe trasee de integrare și încearcă să aplice fiecărui sistem măsurile de control al accesului pe care acesta le poate susține în prezent.
Thompson a comparat situația cu securizarea unei clădiri guvernamentale. Controlul poate fi instituit la poartă, la intrare, în lift, la ușile interioare sau chiar la sertarele birourilor. Însă clădirile vechi nu au neapărat toate aceste puncte de control.
„Dacă o clădire nu are uși interioare sau birouri, trebuie să securizăm astăzi ceea ce este posibil și să fim pregătiți să sprijinim îmbunătățirile de securitate ale beneficiarului pe viitor”, a spus el.
Sistemele vechi rămân, astfel, unul dintre principalele obstacole în calea aplicării complete a Zero Trust. Curtis Dukes, vicepreședinte executiv și director general pentru bune practici de securitate la Center for Internet Security, a avertizat că o parte dintre acestea ar putea necesita modernizări importante pentru a răspunde noilor cerințe.
Această flexibilitate este esențială în contextul obiectivului Armatei de a îndeplini toate etapele-țintă Zero Trust până la sfârșitul anului 2027. Thompson a descris integrarea miilor de sisteme până la acel termen drept „un obiectiv uriaș”.
Integrare pe domenii, nu doar sistem cu sistem
Una dintre soluțiile analizate este integrarea sistemelor pe domenii operaționale, în locul tratării fiecăruia separat. Armata lucrează, de asemenea, la instrumente care să le permită responsabililor de sisteme să preia o parte mai mare din proces.
„Încercăm să găsim o metodă de integrare a domeniilor operaționale care pot cuprinde sute sau chiar o mie de sisteme IT”, a afirmat Thompson. El a adăugat că se pregătește un set de instrumente de tip „do it yourself”, astfel încât administratorii să poată lua măsuri fără să fie nevoiți să colaboreze individual, la fiecare pas, cu structura C2IN.
Pentru ca această abordare să funcționeze, responsabilii trebuie să știe ce sisteme și resurse dețin și cum operează acestea. Echipele Armatei au constatat uneori că proprietarii sistemelor nu au o imagine completă asupra propriilor medii informatice.
„Nu există o soluție universală; fiecare sistem IT este diferit. Este dificil, dar nu pentru că ar fi complicat. Dificultatea vine din atenția minuțioasă la detalii”, a spus Thompson.
Accesul securizat nu garantează protejarea datelor
Verificarea identității unui utilizator sau a unui dispozitiv nu este suficientă dacă informațiile la care acesta ajunge rămân vulnerabile. Din acest motiv, măsurile Zero Trust trebuie să protejeze și datele, nu doar accesul la ele.
Mario Puras, vicepreședinte senior pentru inginerie și arhitectură de soluții globale la Netskope, a susținut că modelul trebuie să includă verificare continuă, limitarea rapidă a amenințărilor și protecție completă a informațiilor.
„Misiunea eșuează dacă accesul utilizatorului este securizat, dar datele sunt compromise”, a afirmat Puras.
Într-o astfel de arhitectură, deciziile de acces se pot schimba în funcție de identitate, starea dispozitivului, comportament, conținut și alți factori. Politicile sunt aplicate la nivelul datelor, folosind informații despre utilizatori, dispozitive, conexiuni de rețea și aplicații.
Controlul devine cu atât mai important pe măsură ce mediile militare folosesc servicii cloud, interfețe API, platforme de colaborare și trafic criptat. Transferurile de informații sensibile prin apeluri API, încărcări în cloud sau mesaje de chat sunt exemple de activități pe care sistemele Zero Trust ar putea fi nevoite să le analizeze și să le controleze.
Agenții AI aduc o nouă dimensiune riscului
Extinderea utilizării agenților AI complică administrarea identităților. Pentru Thompson, principiul de bază nu se schimbă atunci când entitatea care solicită accesul nu este umană: și agenții AI trebuie să aibă identități, drepturi limitate și acces restrâns la ceea ce le este necesar.
„Paradigma nu este diferită; este aceeași, dar trebuie să ne mișcăm mai repede”, a spus el. Automatizarea ar putea accelera activitățile ostile, de la câteva atacuri pe minut la sute sau chiar mii pe secundă.
Dukes a atras atenția și asupra agenților capabili să delege sarcini altor agenți. Organizațiile vor trebui să gestioneze relații de încredere între lanțuri de identități non-umane și să se pregătească pentru agenți neautorizați — așa-numiții „shadow agents” — sau pentru sisteme care se comportă imprevizibil ori sunt compromise.
Zero Trust ajunge și la marginea tactică
La nivel tactic, Armata se confruntă cu o altă constrângere: conectivitatea. Unitățile de la nivelul brigăzii și de deasupra acesteia pot conta, în general, pe acces la resursele cloud ale Armatei. Formațiunile aflate sub acest nivel trebuie însă să se pregătească pentru conexiuni întrerupte, degradate, intermitente sau limitate.
Prin urmare, ele au nevoie de suficiente capabilități E-ICAM locale pentru a-și continua misiunile când sunt deconectate și pentru a actualiza informațiile atunci când legătura revine.
Aceleași principii ar urma să se aplice și tehnologiilor operaționale, sistemelor industriale de control, dispozitivelor conectate la internet și componentelor individuale ale sistemelor de armament.
Thompson a dat exemplul unui elicopter: atributele identității ar putea stabili dacă o anumită persoană are dreptul să pornească aparatul.
„Dacă David Thompson urcă într-un elicopter, are el autoritatea de a-l porni?”, a întrebat el. Răspunsul depinde de identitatea persoanei, de atributele asociate acesteia și de acțiunile pe care are voie să le întreprindă.
Provocarea Zero Trust depășește astfel cu mult conectarea la o rețea. Armata trebuie să stabilească ce persoană, mașină, aplicație sau agent AI poate accesa o anumită resursă, ce poate face după obținerea accesului și cum trebuie schimbate permisiunile odată cu evoluția tehnologiei, a misiunii și a amenințărilor.
În cuvintele lui Thompson, în cazul tehnologiilor operaționale, Zero Trust „nu este o stare finală, ci o acțiune continuă”.
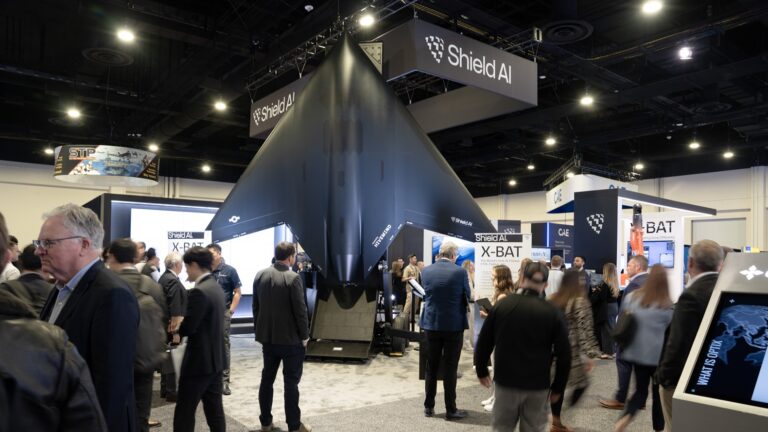
Shield AI și Marina Statelor Unite au anunțat o infuzie masivă de capital, totalizând 400 de milioane de dolari, destinată accelerării dezvoltării dronei X-BAT, un vehicul aerian fără pilot cu decolare și aterizare verticală (VTOL), capabil să redefinească proiecția forței navale.
Un angajament financiar strategic pentru tehnologie de vârf
Recent, a fost concretizată o nouă etapă de finanțare în valoare de 300 de milioane de dolari, structurată printr-o modificare a unui acord existent cu Pentagonul în valoare de 150 de milioane de dolari, sumă completată de o investiție echivalentă din capitalul propriu al Shield AI. Această injecție de capital vine în continuarea unei finanțări anterioare de 100 de milioane de dolari, consolidând astfel un efort financiar comun destinat transformării programului X-BAT dintr-un concept în realitate operațională.
Soluție pentru limitările logistice și operaționale navale
Programul se aliniază eforturilor de tip RIMES (Runway Independent Maritime Expeditionary Strike), care urmăresc dezvoltarea unei drone capabile să lanseze misiuni de lovire pe distanțe lungi fără a necesita infrastructură terestră sau punți de zbor extinse pe navele purtătoare. Această capabilitate este esențială pentru platforme navale precum distrugătoarele din clasa Arleigh Burke, care sunt limitate în prezent de capacitatea stocurilor de muniție și de posibilitățile reduse de reîncărcare pe mare.
X-BAT este proiectată pentru a opera autonom, cu o rază de acțiune ce depășește 2.000 de mile marine și o capacitate de transport a munițiilor de 1.000 de livre. Obiectivul este ca sistemul să crească puterea de luptă fără a compromite operațiunile curente ale grupurilor de luptă din cadrul portavioanelor.
Dezvoltare accelerată și perspective de testare
Compania a adoptat o strategie de dezvoltare paralelă – care include testarea componentelor, a sistemelor de misiune, a integrării pe nave și a producției – pentru a reduce riscurile și a accelera calendarul. Producția aeronavei va avea loc în zona Seattle, în timp ce testele operaționale sunt planificate să se desfășoare în Kansas în cursul acestui an. Marketată drept „primul avion de vânătoare VTOL pilotat prin AI din lume”, drona măsoară 26 de picioare în lungime și dispune de o anvergură a aripilor de 39 de picioare, reprezentând o schimbare de paradigmă în capacitatea de răspuns rapid a Marinei SUA.
Actualitate
Dormitorul de la vară la iarnă: cum schimbi textilele, culorile și straturile pentru mai mult confort

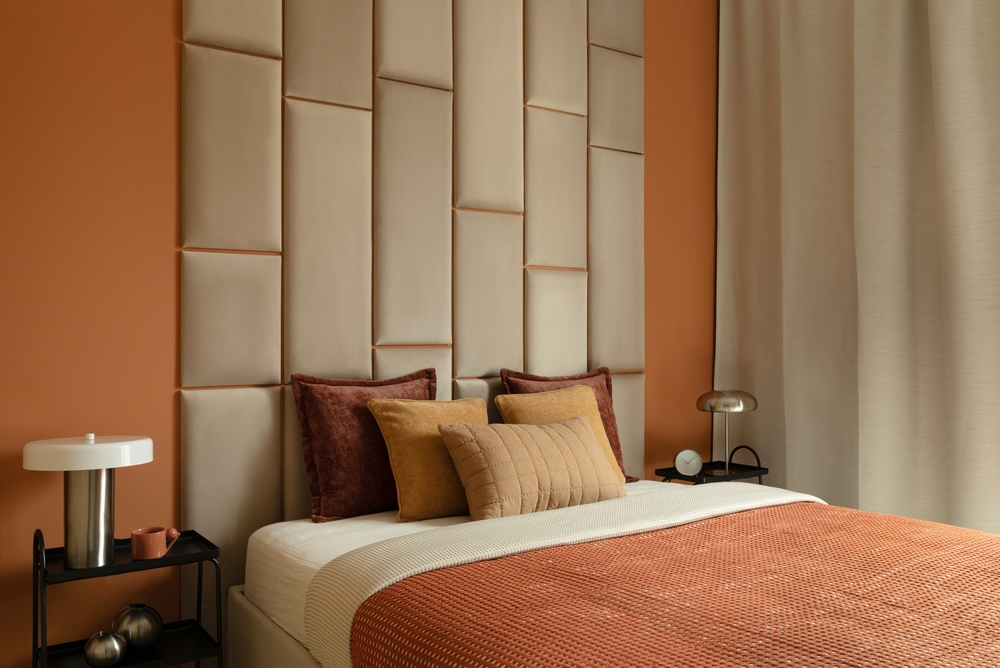
Un dormitor poate arăta bine tot anul fără să schimbi mobilierul sau să refaci pereții. De cele mai multe ori, diferența o fac lenjeria, draperiile, cuvertura și câteva accente de culoare. Vara ai nevoie de materiale care lasă pielea să respire și de un decor luminos. Iarna, patul trebuie să ofere mai multă căldură, iar camera poate primi texturi mai dense.
Urmează pașii de mai jos și adaptează-i la dimensiunea camerei, temperatura din locuință și stilul care îți place.
1. Începe cu textilele care acoperă suprafețe mari
Lenjeria, pilota, perdelele și covorul schimbă rapid aspectul dormitorului. Aceste piese atrag privirea și influențează confortul de zi cu zi, așa că merită să pornești de aici.
Alege o bază neutră, precum alb cald, bej, crem sau gri cu subton cald. Astfel, schimbi fețele de pernă, pledul ori cuvertura fără să cumperi un set complet în fiecare sezon. Înainte de comandă, măsoară salteaua, pilota și pernele. O husă prea mică se strânge, iar una prea mare arată neîngrijit.
Caută lenjerii de pat din bumbac, satin, muselină sau flanel. Materialul contează mai mult decât modelul imprimat, mai ales dacă folosești patul zilnic. Alege două seturi potrivite pentru sezon și rotește-le la spălare.
2. Vara: păstrează patul aerisit și simplu
În sezonul cald, alege fibre naturale sau țesături ușoare. Bumbacul percale are o suprafață mată și răcoroasă, fiind potrivit pentru persoanele care dorm mai bine într-un pat mai puțin încărcat. Muselina se simte moale și arată relaxat, iar satinul de bumbac oferă o senzație netedă.
Inul absoarbe bine umezeala și lasă aerul să circule, însă se șifonează mai repede. Dacă îți place un aspect ordonat, alege percale. Dacă preferi un decor casual, inul și muselina se potrivesc mai bine.
Construiește patul de vară în trei pași:
- Pune un cearșaf și o lenjerie din material respirabil.
- Folosește o pilotă subțire sau o cuvertură ușoară.
- Lasă un pled fin la capătul patului pentru nopțile mai răcoroase.
Combină alb cu bleu prăfuit, crem cu verde salvie sau bej nisipiu cu roz pudrat. Evită plușul, fleece-ul și materialele sintetice groase. Acestea păstrează căldura și pot face spațiul să pară prea încărcat.
3. Toamna: adaugă căldură treptat
Temperaturile de toamnă se schimbă de la o săptămână la alta. Nu este nevoie să scoți imediat cea mai groasă pilotă. Începe cu o cuvertură matlasată sau cu un pled mai dens, pe care îl poți da jos ușor dacă noaptea rămâne caldă.
Texturile mici creează un aspect plăcut fără să aglomereze camera. Poți alege fețe de pernă din bumbac cu relief discret, un pled tricotat sau o cuvertură cu cusături vizibile. Limitează-te la trei texturi: una netedă pentru lenjerie, una mai groasă pentru pled și una decorativă pentru perne.
Nuanțele de caramel, teracotă pală, verde măsliniu, bordo sau bej cappuccino se potrivesc bine în această perioadă. Păstrează culorile puternice în accesorii. De exemplu, o lenjerie crem, două perne verde măsliniu și un pled bordo oferă un rezultat echilibrat.
4. Iarna: construiește straturi practice
Iarna, straturile te ajută să reglezi mai ușor confortul. În loc să pui multe pături grele una peste alta, alege articole pe care le poți adapta rapid. O cameră încălzită constant cere mai puține straturi decât una în care temperatura scade noaptea.
Lâna este potrivită pentru pleduri, fiind călduroasă și rezistentă, dar cere spălare delicată. Catifeaua și velurul arată bine pe perne sau draperii, însă folosirea lor pe toate suprafețele poate încărca decorul. Într-un dormitor mic, păstrează lenjeria în culori deschise și folosește verde închis, bleumarin sau brun doar ca accent.
5. Alege culorile după regula 60-30-10
Regula 60-30-10 ajută la combinarea nuanțelor fără să încarci vizual camera: 60% din spațiu are culoarea de bază, 30% o culoare secundară, iar 10% sunt accentele. Într-un dormitor de iarnă, folosește crem, cappuccino și bordo; pentru vară, alb cald, bleu deschis și verde salvie.
6. Schimbă aspectul cu un buget controlat
Patru piese sunt suficiente: lenjeria, un pled, două fețe de pernă și o cuvertură. Acestea schimbă imaginea patului, care ocupă cea mai mare parte din dormitor.
Poți crea o mică garderobă de textile: două seturi neutre pentru tot anul, unul luminos pentru vară și unul în nuanțe mai închise pentru sezonul rece. Alege piese care se spală ușor și pe care le poți combina între ele. Începe cu o singură culoare de accent și vezi cum arată în cameră înainte să adaugi altele.
Începe cu lenjeria și construiește restul decorului în jurul ei. Alege o combinație care îți place, adaugă treptat straturi și testează ce funcționează cel mai bine pentru dormitorul tău.

Polițist cu cântarul, la datorie: cât lemn bagi în sobă, atâta „ordine publică” ai!
Mintea odihnită produce hârtii obosite Acolo unde ar trebui să fie strategie, analiză de risc și planuri de combatere a...

Antena bate până în concediu: IGPR pierde recursul, nota de plată prinde dobândă
În administrația românească, drumul dintre un drept salarial și plata lui poate avea mai multe opriri decât un personal de...

La MAI, familia se întemeiază cu acordul șefului. Pentru reîntregire, aduceți un „indicator la schimb”!
În Poliția Română, infractorul poate traversa mai multe județe într-o singură noapte. Polițistul care vrea să se mute în județul...

Dosarul Antigrindină – Partea a X‑a – Republica rachetelor fără autorizație: cum au ajuns Diaconu (APM Prahova) și Garda de Mediu scutul mafiei antigrindină
Investigație proprie realizată în exclusivitate de ziarul de investigații Incisiv de Prahova Operațiunea Iodura: cum a transformat Statul Român Prahova...

Republica sinecurilor unite: Mega-tunul de la IAR Brașov și caracatița politică de la MEAT
Când un secretar general adjunct își face lege proprie, iar ministrul Irineu Darău transformă statul român în firmă de partid...

Nu este o glumă. Este toaleta polițiștilor!
Nu, nu este o toaletă dintr-o clădire părăsită, nici decor de film horror și nici vreun experiment vizual generat de...

Planul la amenzi: cum s-a transformat polițistul în vaca de muls a șefilor cu pix și Excel
Normă la amenzi, nu atribuții: polițist cu șapcă, șef cu abac Mesajul transmis de adjunctul IPJ Bacău, comisar-șef Giugariu Constantin,...

„BAYRAKTAR” LA SECRET. Cum s-a ales praful de plângerea împotriva ministrului, iar dosarul penal l-a luat sindicatul
Ministrul Predoiu n-a fost cercetat nici măcar o zi. Sindicatul Polițiștilor din România „Diamantul” a stat șapte luni cu dosar...

TASER PENTRU TOȚI, DAR NU CHIAR ACUM. Cronica unui șoc anunțat în Poliția Română
Polițiștii români ar putea, într-o bună zi, să vadă altceva la brâu în afară de un pix, un baston și...

Incompatibilități cu capul în nisip: Cum pasează M.A.I. cartoful fierbinte către ANI, iar polițiștii din Europol, CEPOL și Frontex stau agățați între două legi și zero răspunsuri
SIDEPOL trage semnalul de alarmă: din 31 august 2026 a intrat în vigoare Legea 180/2026, noul regim al incompatibilităților, dar...

M.A.I. – Statul vânează rațe, „Diamantul” vânează drepturi: trei procese, trei palme peste obrazul sistemului
Când „sezonul de vânătoare” se deschide în România, toată lumea se gândește la rațe, nu la drepturi salariale. Numai că,...

CATASTROFELE ECOLOGICE DIN PRAHOVA – Sub ocrotirea directorului–dictator Florin Diaconu (APM Prahova) și a „Gărzii lui” de Mediu – Florin Diaconu – Directorul din borcanul cu mercur. Episodul 5
O poveste (din păcate) reală despre cum se poate transforma o agenție de protecție a mediului într-un cartier general al...

Stația‑fantomă de la Corlătești își dă arama pe față: „ape uzuale” direct în Pârâul Dâmbu, sub nasul lui Diaconu și al Gărzii de Mediu adormite. Florin Diaconu – Directorul din borcanul cu mercur. Episodul 4
Incisiv de Prahova prezintă în exclusivitate imaginile (video) de ieri ale unei catastrofe ecologice „omologate” prin nepăsare oficială Ziarul de...

Dosarul Antigrindină – Partea a IX‑a – Republica rachetelor antigrindina: cum a fost însămânțată România cu minciuni, plumb și abuz de serviciu
Investigație proprie realizată în exclusivitate de ziarul de investigații Incisiv de Prahova Statul care dă cu racheta în nori și...

CASA DE PENSII A MAI, KNOCK-OUT LA CURTE: CUM A VRUT SĂ IA BANII UNUI POLIȚIST ȘI A PLECAT CU… CHELTUIELI DE JUDECATĂ
Operațiunea „Ia-i pensia, dă-i în judecată și pierzi” Casa de Pensii Sectorială a MAI a reușit performanța rară de a...
-
Exclusivacum 3 zile
CASA DE PENSII A MAI, KNOCK-OUT LA CURTE: CUM A VRUT SĂ IA BANII UNUI POLIȚIST ȘI A PLECAT CU… CHELTUIELI DE JUDECATĂ
-
Exclusivacum 3 zile
Stația‑fantomă de la Corlătești își dă arama pe față: „ape uzuale” direct în Pârâul Dâmbu, sub nasul lui Diaconu și al Gărzii de Mediu adormite. Florin Diaconu – Directorul din borcanul cu mercur. Episodul 4
-
Exclusivacum 3 zile
Dosarul Antigrindină – Partea a IX‑a – Republica rachetelor antigrindina: cum a fost însămânțată România cu minciuni, plumb și abuz de serviciu
-
Exclusivacum 2 zile
CATASTROFELE ECOLOGICE DIN PRAHOVA – Sub ocrotirea directorului–dictator Florin Diaconu (APM Prahova) și a „Gărzii lui” de Mediu – Florin Diaconu – Directorul din borcanul cu mercur. Episodul 5
-
Exclusivacum 2 zile
Incompatibilități cu capul în nisip: Cum pasează M.A.I. cartoful fierbinte către ANI, iar polițiștii din Europol, CEPOL și Frontex stau agățați între două legi și zero răspunsuri
-
 Featuredacum 3 zile
PULS își alege conducerea și își stabilește direcțiile politice la Alba Iulia – „România are PULS – în țară și în Diaspora”
-
Exclusivacum o zi
Republica sinecurilor unite: Mega-tunul de la IAR Brașov și caracatița politică de la MEAT
-
Exclusivacum o zi
Dosarul Antigrindină – Partea a X‑a – Republica rachetelor fără autorizație: cum au ajuns Diaconu (APM Prahova) și Garda de Mediu scutul mafiei antigrindină