
Featured
Decizie radicală în NATO: Programul E-7 Wedgetail, anulat. Noi orizonturi pentru supravegherea aeriană aliată


O schimbare majoră de strategie a fost anunțată astăzi de Ministerul Apărării din Olanda, care, împreună cu „mai multe țări partenere [NATO]”, a pus capăt achiziției a șase aeronave Boeing E-7 Wedgetail Airborne Warning & Control System (AWACS). Decizia vine pe fondul „pierderii fundamentelor strategice și financiare” care au susținut inițial programul, lăsând NATO în căutarea unor alternative pentru vitala sa capacitate de supraveghere aeriană.
Colaps financiar și retragerea SUA: De ce a eșuat Wedgetail?
Inițial, un grup de opt aliați NATO, inclusiv Statele Unite, au fost implicați în programul menit să înlocuiască aeronavele E-3A Sentry cu noul E-7 Wedgetail. Cu toate acestea, membrii Comitetului de Parteneriat pentru Sprijin au oprit achiziția E-7, explorând acum noi opțiuni pentru înlocuirea flotei și căutând noi parteneri (sursa: Ministerul Apărării din Olanda).
Proiectul Aliat de Supraveghere și Control Viitor (iAFSC), care viza inițial operaționalizarea Wedgetail până în 2031, „suferă acum modificări semnificative” (sursa: Ministerul Apărării din Olanda). Punctul de cotitură a fost „retragerea” Forțelor Aeriene ale SUA din efortul Wedgetail, după ce acestea au anulat programul în iunie 2024, invocând costuri în creștere și preocupări legate de supraviețuire (sursa: Breaking Defense).
Deși Congresul american a propus miercuri aproape 200 de milioane de dolari pentru activități de prototipare rapidă pentru Wedgetail, această inițiativă se aliniază mai degrabă unui plan alternativ de a utiliza capabilități spațiale pentru a asista avioanele de război în detectarea și urmărirea aeronavelor inamice – o misiune cunoscută sub numele de indicator de țintă în mișcare aeriană (AMTI).
NATO în căutarea urgentă a unei alternative europene
Secretarul General al NATO, Mark Rutte, a confirmat poziția olandeză, declarând reporterilor la baza principală AWACS a alianței din Geilenkirchen, Germania, că procesul de înlocuire a E-3A Sentry este „în desfășurare”. Acesta a adăugat: „Voi face tot posibilul pentru a ne asigura că accelerăm acest proces. Este important să-l accelerăm” (sursa: Mark Rutte, Secretar General NATO).
Secretarul de stat olandez Gijs Tuinman a subliniat importanța de a investi în industria europeană: „Retragerea SUA [din programul Wedgetail] demonstrează, de asemenea, importanța de a investi cât mai mult posibil în industria europeană” (sursa: Gijs Tuinman, Secretar de Stat al Olandei). Obiectivul rămâne ca alte aeronave, mai silențioase, să succeadă E-3A și să fie operaționale până în 2035.
Competiția redeschisă: Care sunt opțiunile pe masă?
Deși Olanda nu a dezvăluit ce aeronave specifice evaluează aliații ca potențiali înlocuitori, iAFSC fusese anterior contestat de GlobalEye de la Saab, E-2D de la Northrop Grumman și propunerea L3Harris pentru un avion de afaceri Bombardier Global 6500 „echipat” cu un sistem de misiune Conformal Airborne Early Warning (CAEW).
Un purtător de cuvânt L3Harris a declarat pentru Breaking Defense că sunt pregătiți să participe la orice proces competitiv condus de NSPA, oferind „o soluție rapid disponibilă, optimizată pentru supraviețuire și integrată cu o suită de comunicații care va asigura interoperabilitatea cu NATO și partenerii de coaliție” (sursa: purtător de cuvânt L3Harris). De asemenea, Saab și-a exprimat interesul, menționând o „creștere semnificativă a interesului global pentru GlobalEye” și disponibilitatea de a discuta cum tehnologia lor poate sprijini nevoile potențialilor clienți (sursa: purtător de cuvânt Saab). Northrop Grumman a refuzat să comenteze.
Implicații strategice și experiența recentă
În prezent, NATO operează o flotă de 14 unități E-3A. Decizia anterioară de a achiziționa șase Wedgetail a fost justificată la momentul respectiv de un oficial al alianței, pe baza faptului că numărul limitat reprezenta „numărul minim de aeronave pe care comandamentele strategice îl consideră necesar pentru a asigura capacitatea operațională minimă pentru managementul luptei aeriene în prima zi de operațiuni (day-zero) a SACEUR [Comandantul Suprem al Forțelor Aliate din Europa].”
De la invazia Rusiei în Ucraina în 2022, E-3 a fost utilizat în mod constant de NATO pentru misiuni de supraveghere de-a lungul flancului estic, subliniind urgența menținerii și modernizării acestei capabilități.
Cel mai recent eșec al Wedgetail se adaugă și problemelor tehnice și financiare legate de programul similar al Marii Britanii, estimat la 1,89 miliarde de lire sterline (2,57 miliarde de dolari). În ciuda planului inițial de a introduce aeronava în serviciu la începutul anilor 2020, o etapă inițială de capacitate operațională a fost amânată pentru anul viitor. Marea Britanie a semnat inițial un contract de 1,98 miliarde de dolari cu Boeing pentru achiziționarea a cinci aeronave, înainte de a se angaja să cumpere un număr redus de trei avioane din motive de cost.
Exclusiv
Marele frate digital și mica ușă din spate: Legea 123/2026 și aventura românească a supravegherii „cu bună-credință”
Despre imunități cibernetice, mandate devenite decor legislativ și breșe care par să aibă mai mulți spectatori decât proprietarul sistemului atacat
În România, modernizarea digitală nu mai vine cu mouse, tastatură și formulare online. Vine cu scanări, mapări, vulnerabilități și, aparent, cu o formulă magică prin care o intruziune informatică poate deveni, după caz, „cercetare de bună-credință”.
Legea nr. 123/2026 a fost prezentată publicului în ambalajul familiar al progresului: securitate cibernetică, protejarea infrastructurilor, alinierea la standarde europene și implementarea principiilor asociate Directivei NIS 2. Un discurs impecabil, croit parcă într-un laborator de comunicare strategică, unde orice întrebare incomodă este ambalată rapid drept „rezistență la modernizare”.
În schimb, criticii actului normativ susțin că, dincolo de limbajul tehnic, legea ridică întrebări serioase despre limitele intervenției statului, protecția vieții private, controlul judecătoresc și posibilitatea ca anumite operațiuni informatice să fie justificate ulterior printr-un raport administrativ.
Materialele legislative pot fi consultate pe site-ul Senatului, inclusiv :
https://www.senat.ro/legis/lista.aspx?nr_cls=L133&an_cls=2026;
https://www.senat.ro/legis/PDF/2026/26L133DP.PDF?nocache=true;
https://www.senat.ro/legis/PDF/2026/26L133FP.PDF?nocache=true
Pentru cititorul obișnuit, lectura promite aceeași experiență ca un manual de fizică nucleară redactat de un comitet care a decis că explicațiile sunt o formă de slăbiciune.
Când mandatul judecătoresc devine piesă de muzeu
Într-un stat de drept, pătrunderea într-un sistem informatic privat nu ar trebui să fie tratată ca o plimbare de seară printr-un parc public. Accesul la date, infrastructuri, corespondență și rețele presupune garanții, limite și, acolo unde legea o cere, autorizare judecătorească.
Aceasta este, cel puțin în teorie, partea în care apare judecătorul. Personajul care verifică dacă o intervenție este necesară, proporțională și justificată. În universul descris de criticii Legii nr. 123/2026, însă, judecătorul pare să fi fost înlocuit de un formular, iar controlul anterior de o raportare ulterioară.
Schema prezentată este aproape prea simplă pentru a fi adevărată: se identifică o vulnerabilitate, se efectuează operațiuni tehnice asupra sistemului, iar dacă apar întrebări sau sistemele de securitate detectează activitatea, intervine raportul către DNSC. În termenul prevăzut, operațiunea poate fi descrisă drept cercetare de bună-credință.
Desigur, nimeni nu spune că orice scanare este automat spionaj. Problema ridicată de criticii legii este alta: cine stabilește limita dintre testare legitimă și acces neautorizat? Cine verifică intenția? Cine protejează victima? Și, mai ales, cine se asigură că „buna-credință” nu devine o umbrelă juridică suficient de largă pentru a acoperi aproape orice activitate tehnică?
În această logică, mandatul judecătoresc riscă să ajungă un obiect de decor, păstrat într-o vitrină constituțională și admirat la ocazii festive. Nu pentru că ar fi fost abrogat explicit, ci pentru că intervenția s-ar putea produce înainte ca cineva să aibă timp să întrebe dacă ea era legală.
Scanarea: noua vizită neanunțată la domiciliul digital
În lumea reală, dacă cineva îți forțează ușa, nu îi dai diplomă de cercetător doar pentru că susține că voia să verifice calitatea yalei. În lumea digitală, însă, lucrurile pot deveni mult mai alunecoase.
O scanare poate însemna o verificare benignă, o analiză tehnică autorizată sau prima etapă a unei operațiuni mult mai intruzive. Pentru proprietarul sistemului, diferența nu este întotdeauna vizibilă imediat. El vede alerte, conexiuni suspecte, încercări de acces și activitate neobișnuită. Nu știe dacă are în față un infractor, un student entuziast, un cercetător independent sau o operațiune coordonată de o instituție.
Aici apare ironia: victima trebuie să-și apere sistemul, dar nu poate ști întotdeauna de cine îl apără. Dacă blochează accesul, poate împiedica o presupusă cercetare legitimă. Dacă nu îl blochează, riscă să devină material didactic pentru o expediție tehnică neinvitată.
Iar dacă, ulterior, intrusul susține că intenția sa a fost nobilă, proprietarul sistemului rămâne cu factura, cu pierderile operaționale și cu întrebarea simplă: cine a autorizat intrarea?
DNSC, gara centrală a vulnerabilităților
Legea, așa cum este criticată în textul transmis, creează un circuit instituțional în jurul raportării vulnerabilităților către Directoratul Național de Securitate Cibernetică. Pe hârtie, mecanismul pare rezonabil: descoperi o problemă, o raportezi, iar autoritățile contribuie la remedierea ei.
În practică, criticii se tem că această procedură ar putea transforma DNSC într-un nod central prin care circulă informații extrem de sensibile despre sisteme private, companii, bănci, redacții și instituții.
Iar dacă în structurile consultative sau interinstituționale apar reprezentanți ai unor instituții precum SRI, DGPI, SIE, MApN ori STS, întrebările devin inevitabile. Nu pentru că simpla lor prezență ar dovedi automat existența unui abuz, ci pentru că accesul la informații despre vulnerabilități poate avea consecințe semnificative.
O vulnerabilitate raportată înseamnă, în termeni simpli, că cineva a găsit o ușă descuiată. Dacă informația ajunge la prea multe instituții, întrebarea nu mai este doar cine repară ușa, ci și cine primește harta clădirii, cine păstrează copia cheii și cine verifică dacă nimeni nu intră „doar ca să vadă dacă alarma funcționează”.
Comitetul consultativ și corul instituțiilor cu epoleți
În povestea legislativă, apare și un comitet interinstituțional ale cărui atribuții, statut și putere efectivă au fost criticate pentru lipsă de claritate.
Aici tehnica legislativă începe să semene cu un spectacol de magie administrativă. Se introduce o structură, i se atașează instituții importante, i se conferă un rol aparent consultativ, iar apoi cititorul este invitat să ghicească:
- cine decide;
- cine răspunde;
- cine participă;
- ce informații circulă;
- ce caracter au recomandările;
- dacă există un cvorum;
- cine poate contesta o decizie;
- ce se întâmplă dacă instituțiile nu sunt de acord.
Potrivit criticilor invocate, Consiliul Legislativ ar fi semnalat probleme precum lipsa de claritate și previzibilitate, posibile paralelisme instituționale și suprapuneri cu alte structuri deja existente.
Într-un stat obișnuit, asemenea observații ar declanșa o discuție serioasă. În România, ele riscă să fie tratate ca o neplăcere birocratică: ceva ce se pune deoparte, între o avizieră și o promisiune de „clarificare ulterioară”.
Când cercetătorul de bună-credință primește pelerină de supererou
Protejarea cercetătorilor civili în domeniul securității cibernetice este, în principiu, un obiectiv legitim. Fără cercetare independentă, multe vulnerabilități ar rămâne nedescoperite. Fără mecanisme de raportare, companiile și instituțiile nu ar afla unde sunt problemele.
Dar între un cercetător care identifică o vulnerabilitate în limitele unei proceduri agreate și un operator care pătrunde unilateral într-un sistem există o diferență esențială: consimțământul și limitele mandatului.
Critica centrală adusă legii este că aceste limite nu ar fi suficient de clare. Dacă accesul la fișiere este interzis, dar sistemul este scanat în profunzime, unde se termină cercetarea și unde începe intruziunea? Dacă barierele tehnice nu pot fi depășite, ce se întâmplă când o simplă scanare produce efecte asupra sistemului? Dacă proprietarul nu a fost informat înainte, cine decide că operațiunea a fost legitimă?
Într-un asemenea context, sintagma „bună-credință” riscă să devină versiunea juridică a expresiei „n-am vrut să fac nimic rău”. O formulă convenabilă, flexibilă și suficient de elastică pentru a încăpea în orice raport redactat după incident.
Raportul în 48 de ore: noul detergent pentru intruziuni
Una dintre cele mai acide observații privește posibilitatea ca raportarea ulterioară către DNSC să funcționeze ca un fel de mecanism de regularizare.
În administrația românească, orice problemă pare mai mică dacă este trecută într-un tabel. O intruziune devine o activitate tehnică. O activitate tehnică devine o cercetare. Cercetarea devine un raport. Iar raportul, dacă este depus la timp, poate căpăta virtuți aproape purificatoare.
În acest scenariu satiric, cele 48 de ore devin un cronometru al absolvirii: dacă ai fost detectat, nu intra în panică; caută explicația tehnică, completează documentul și invocă buna-credință. Nu este nevoie de magie, ci doar de disciplină administrativă.
Evident, aceasta este o interpretare critică și pamfletară a mecanismului, nu o concluzie juridică definitivă. Tocmai de aceea, claritatea normei este esențială. O lege bună ar trebui să spună fără echivoc ce este permis, ce este interzis, cine poate acționa, în ce condiții și ce garanții are persoana sau entitatea vizată.
Dacă toate acestea rămân neclare, raportul de după operațiune poate părea mai important decât acordul de dinaintea ei. Iar acesta este exact genul de inversare procedurală care îi face pe juriști să-și caute calm o cafea și pe cetățeni să-și verifice parolele.
Viața privată, tratată ca laborator de testare
Un sistem informatic nu este doar un ansamblu de servere și coduri. În spatele lui se află oameni, conturi bancare, conversații, surse jurnalistice, documente medicale, contracte, strategii comerciale și preferințe politice.
O intruziune poate afecta nu doar funcționarea tehnică a sistemului, ci și siguranța persoanelor care îl folosesc. În cazul unei redacții, de exemplu, o vulnerabilitate exploatată poate expune identitatea surselor. În cazul unei companii, poate dezvălui secrete comerciale. În cazul unui cetățean, poate deschide accesul către corespondență, fotografii, date financiare sau informații personale.
De aceea, ideea că proprietarul unui sistem ar putea afla ulterior că acesta a fost „testat” fără știrea sa nu este o simplă problemă de confort. Este o problemă de încredere, răspundere și proporționalitate.
Cetățeanului i se cere să fie vigilent, să-și actualizeze parolele, să instaleze autentificare multifactor și să nu acceseze linkuri suspecte. În schimb, când o operațiune neanunțată provine din zona instituțională, i se poate cere să aibă încredere în bunele intenții ale operatorului.
Cu alte cuvinte: cetățeanul trebuie să fie expert în securitate, dar să nu pună prea multe întrebări despre cine îi testează securitatea.
Ingineria socială: când omul devine cea mai vulnerabilă parolă
Se atrage atenția și asupra riscului ca operațiunile tehnice să fie însoțite de tehnici de inginerie socială. În acest caz, nu mai vorbim doar despre scanarea unor porturi sau identificarea unei configurații greșite, ci despre influențarea unor persoane pentru obținerea de informații ori acces.
Aici granița dintre testare și manipulare devine și mai delicată. Un angajat poate fi contactat, provocat să acceseze un link sau convins să ofere date. Dacă nu există reguli clare, consimțământ, limitări și documentare, testarea poate aluneca rapid într-o operațiune care afectează direct persoane reale.
Iar persoana vizată nu are, de regulă, acces la culisele operațiunii. Nu știe cine a contactat-o, în ce scop, cu ce autorizație și ce s-a întâmplat cu informațiile obținute.
În final, omul devine parola cea mai ușor de ghicit, iar „buna-credință” devine codul de acces al celui care a încercat-o.
Consiliul Legislativ trage semnalul de alarmă, dar trenul merge mai departe
Potrivit expertilor, proiectul ar fi primit observații critice din partea Consiliului Legislativ, între care lipsa de claritate normativă, paralelisme instituționale și probleme privind coerența exonerării penale.
Aceste observații nu reprezintă automat dovada că legea este neconstituțională sau că va produce abuzuri. Dar ele ar trebui să fie tratate ca avertismente serioase. În materie penală și de securitate națională, formulările vagi nu sunt simple imperfecțiuni stilistice. Ele pot influența libertăți, răspunderi și limitele intervenției statului.
Când o normă penală este neclară, cetățeanul nu știe dacă se află în zona permisă sau în zona sancționabilă. Când o instituție are competențe neprecizate, nu este clar cine răspunde pentru deciziile sale. Când o procedură se bazează pe validări ulterioare, controlul preventiv riscă să devină pur decorativ.
Dar, în tradiția noastră legislativă, observațiile incomode pot fi lăsate să se odihnească în anexă. Important este ca legea să meargă înainte, cu avizele după ea și cu întrebările în urmă.
Statul care își testează cetățenii fără să le spună
Cel mai grav scenariu descris de criticii actului normativ este apariția unui climat de insecuritate permanentă.
Cetățeanul nu mai știe dacă un atac este infracțiune sau experiment. Compania nu mai știe dacă traficul suspect vine de la un atacator sau de la un „cercetător”. Redacția nu mai știe dacă alerta din sistem indică o amenințare externă sau o operațiune acoperită de limbaj tehnic.
Într-o asemenea atmosferă, încrederea se prăbușește. Orice activitate neobișnuită devine suspectă, iar orice explicație poate fi amânată pentru mai târziu.
Democrația digitală presupune nu doar protecție împotriva atacurilor, ci și protecție împotriva abuzului de putere. Altfel, securitatea cibernetică riscă să fie redusă la o formulă comodă: „te supraveghem pentru siguranța ta”.
Aceasta este replica preferată a oricărui sistem care vrea să intre mai adânc în viața privată fără să pară că intră.
Concluzie: super-imunitatea și statul de drept cu parola uitată
Legea nr. 123/2026, așa cum este prezentată și criticată, deschide o discuție esențială despre raportul dintre securitatea cibernetică și libertățile civile.
Protejarea infrastructurilor este necesară. Cercetarea în domeniul securității este utilă. Raportarea vulnerabilităților poate preveni atacuri grave. Dar toate aceste obiective trebuie să funcționeze în cadrul unor reguli clare, verificabile și supuse controlului democratic.
Nu este suficient să spui „bună-credință”. Trebuie să explici cine o verifică.
Nu este suficient să creezi un comitet. Trebuie să precizezi ce putere are și cine răspunde pentru deciziile sale.
Nu este suficient să primești rapoarte după intruziune. Trebuie să stabilești cine a autorizat operațiunea înainte ca aceasta să înceapă.
Și nu este suficient să invoci securitatea națională. Trebuie să demonstrezi că securitatea cetățeanului nu este sacrificată în numele ei.
În lipsa acestor garanții, România riscă să construiască o arhitectură digitală în care ușa nu mai este spartă, ci declarată experimentală; accesul nu mai este neautorizat, ci „de bună-credință”; iar controlul judecătoresc nu mai este o garanție vie, ci o fotografie îngălbenită într-un album constituțional.
Rămâne, desigur, întrebarea adresată președintelui: înainte de promulgare, a fost analizată legea prin prisma constituționalității, a protecției vieții private și a limitelor puterii statului? Sau documentul a fost tratat ca multe alte acte normative — semnat rapid, explicat ulterior și lăsat cetățeanului să descopere singur cine i-a deschis ușa digitală? (Cristina T.).
Exclusiv
E‑pontajul, sfântul graal al MAI: îți numără fiecare minut, dar ghidul e secret de stat… cu drepturi de autor
Ministerul Afacerilor Interne a inventat aplicația perfectă: îți calculează munca, concediul și orele suplimentare, dar refuză să‑ți spună cum. Ghidul de utilizare e ascuns după Legea dreptului de autor, iar transparența se oprește la ușa serverului din rețeaua internă.
„Digitalizare” la MAI: îți numărăm orele, nu și drepturile
MAI își iubește e‑pontajul. Oficial, aplicația e:
- modernă,
- eficientă,
- prietenoasă cu utilizatorul,
- aliniată la „Agenda Digitală 2023–2030” (că dă bine în power‑point).
În răspunsurile trimise sindicatelor, ministerul ne spune cu o voce plină de patos digital:
- că aplicația „optimizează utilizarea resursei umane”;
- că oferă „vizibilitate” managementului;
- că e „instrument integrat” pentru planificarea personalului;
- că ajută la „fundamentarea deciziilor”.
Ce nu spune:
- cum, concret, ajută polițistul simplu să își verifice orele suplimentare;
- cum dovedește că a fost în permanență, la ordin;
- cum își poate urmări concediile neefectuate, înainte să dispară într‑un fișier Excel al șefului.
Digitalizarea, în varianta MAI, înseamnă:
mai mult control pentru centru, aceeași ceață pentru cei din subordine.
Aplicația modulară: fiecare șef își face propriul mic univers
În documentele oficiale, MAI recunoaște cu seninătate:
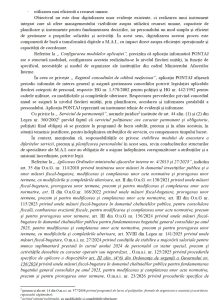
„Aplicația PONTAJ are o structură modulară, configurarea realizându‑se la nivelul fiecărei unități, în funcție de specific, necesități și modul de organizare.”
Traducere în româna vorbită:
- la centru se livrează „platforma”;
- fiecare inspectorat/structură o „aranjează” după cum crede de cuviință;
- ce nu convine local se poate „configura”.
Rezultatul:
- în teorie, același e‑pontaj peste tot;
- în practică, zeci de mici lumi paralele, unde:
- orele suplimentare se înregistrează „așa cum s‑a stabilit la noi”;
- permanențele apar sau nu apar, „în funcție de specific”;
- concediile se gestionează „în funcție de nevoi operative”.
Pentru conducerea MAI, asta e genial:
- la centru: „aplicația e neutră, noi doar am dat instrumentul”;
- în teritoriu: „așa cere sistemul, așa e configurat pontajul”;
- pentru polițist: „dacă nu îți convine, vorbește cu șeful… sau cu calculatorul”.
Aplicația modulară devine paratrăsnetul perfect:
toate abuzurile practice se descarcă elegant în „configurarea locală”.
Concediul neefectuat: aplicația „te informează”, dar nu te apără
MAI se laudă că PONTAJ:
- „afișează periodic informări de interes general”;
- „asigură gestionarea concediilor, potrivit legislației aplicabile fiecărei categorii de personal”.
Sună frumos. Numai că, atunci când întrebi:
- cum vezi, concret, concediul neefectuat pe ultimii ani;
- cum se reportează;
- cum se plătește;
- cum te asiguri că nu îți expiră zilele în sistem;
răspunsul devine o minge pasată în alt teren:
„Respectarea prevederilor privind concediul anual se asigură la nivelul fiecărei unități (…) prin planificare și informarea personalului.”
Adică:
- aplicația doar te „anunță” că ai concediu;
- dar dacă nu îl mai vezi în sistem peste un timp, e problemă „de planificare”;
- dacă nu ți se aprobă, e „specificul unității”;
- dacă ai zeci de zile neefectuate, e „situație operativă deosebită”.
E‑pontajul nu e instrumentul tău de drepturi.
Este instrumentul lor de inventar: câte zile ai, câte îți mai putem tăia, câte putem ignora „cu acoperire legală”.
Serviciul de permanență: profesia ta e „permanentă”, drepturile tale… temporare
MAI scoate la înaintare Statutul polițistului:
- serviciul are „caracter permanent și obligatoriu”;
- polițistul e obligat să se prezinte și în afara programului, „în situații temeinic justificate”;
- timpul suplimentar „se compensează”.
Pe hârtie, sună civilizat: te chemăm, îți dăm liber sau bani.
În realitate, cu e‑pontaj în rol principal:
- permanențele pot fi:
- pontate „la grămadă”;
- împărțite arbitrar între „timp la dispoziție” și „timp efectiv de lucru”;
- rupte în bucăți de câte 30 de minute „că așa dă bine”.
- chemările din timpul liber pot fi:
- raportate incomplet;
- trecute la „activități curente”;
- mascate în niște coduri interne pe care doar șefii le înțeleg.
Documentele MAI spun apăsat:
„Stabilirea modului de executare a serviciilor și planificarea personalului revin conducătorilor structurilor de specialitate.”
Traducere:
e‑pontajul doar scrie istoria.
Șeful o scrie. Aplicația doar o păstrează. Iar tu n‑o mai poți schimba.
Potopul de OUG‑uri: perdeaua de fum fiscal‑bugetară
Întrebat simplu:
„Dați ghidul aplicației e‑pontaj?”,
MAI răspunde complicat:
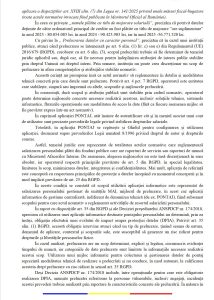
- OUG 114/2018 – măsuri fiscal‑bugetare;
- OUG 130/2021 – măsuri fiscal‑bugetare;
- OUG 168/2022 – măsuri fiscal‑bugetare;
- OUG 115/2023 – alte măsuri fiscal‑bugetare;
- OUG 156/2024 – iar măsuri fiscal‑bugetare;
- ordine de ministru;
- hotărâri de guvern;
- anexe, alineate, articole.
În loc de un manual de utilizare, primești un duș rece de legislație:
- „nu se pot plăti toate orele suplimentare”;
- „există limite bugetare”;
- „nu e posibilă compensarea integrală”;
- „se pot acorda doar anumite categorii de sporuri”.
Concluzia sugerată:
- nu e vina aplicației că nu vezi banii;
- nu e vina șefului că nu îți aprobă orele;
- e… vina macroeconomiei și a finanțelor publice.
În spatele acestui zid de OUG‑uri, un lucru devine clar:
e‑pontajul nu e un calendar digital.
Este un filtru financiar cu interfață prietenoasă.
Banii pe ore suplimentare: „uite milioanele, dar nu te uita prea aproape”
Ca să arate că nu e zgârcit, MAI scoate cifre:
- 2023 – 80.054.085 lei,
- 2024 – 90.423.903 lei,
- 2025 – 56.771.320 lei
plătiți cu titlu de majorare pentru „ore suplimentare”.
Sună impresionant:
- zeci de milioane de lei;
- sume cu multe zerouri;
- un tablou generos: „uite câți bani dăm pe munca voastră!”
Ce lipsește:
- câte ore suplimentare au fost efectiv înregistrate;
- câte au fost plătite la timp;
- câte au fost compensate cu liber… doar pe hârtie;
- câți oameni au primit;
- câți au rămas cu orele în aer, în ecranul rece al aplicației.
Cifrele sunt aruncate ca o reclamă la hypermarket:
- „peste 200 de milioane plătiți în trei ani!”
Dar la casă, polițistul descoperă că din raftul lui lipsește produsul:
orele proprii, cele pe care e‑pontajul le știe perfect, dar bugetul le „uită” discret.
Bomba juridică: ghidul există, dar e „operă protejată”
În fine, momentul de sinceritate involuntară:
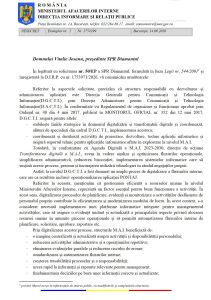
„În cuprinsul aplicației PONTAJ se regăsește și Ghidul pentru configurarea și utilizarea aplicației, document supus prevederilor Legii nr. 8/1996 privind dreptul de autor și drepturile conexe.”
Deci:
- ghidul există;
- nu e o legendă urbană;
- nu e „doar pentru IT‑iști”;
- este integrat în aplicație, accesibil utilizatorilor autentificați.
Dar:
- când îl cere public sindicatul;
- când îl cere presa;
- când îl vrea oricine din afară ca să înțeleagă cum funcționează acest mecanism care îți decide banii și viața;
MAI spune:
„Îmi pare rău, e operă de autor. N‑avem voie.”
Avem, deci, următoarea absurditate:
- Aplicația PONTAJ – plătită din bani publici;
- Folosită într‑o instituție publică;
- Care stabilește drepturi salariale ale personalului plătit din bani publici;
iar manualul tehnic care explică:
- ce face aplicația;
- cum se configurează;
- cum se calculează concret orele și concediile;
este tratat ca lucrare literară privată.
E ca și cum:
- Codul rutier ar deveni proprietatea intelectuală a Ministerului;
- iar șoferii ar avea voie doar să circule, nu să și știe regulile.
RGPD, varianta decorativă: multă vorbă, puțină protecție
MAI invocă RGPD ca pe o icoană:
- art. 5 – legalitate, minimizare, integritate;
- art. 6 – temei legal (interes public, obligație legală);
- art. 25 – „privacy by design”.
Ne spune că:
- scopul este „salarizarea personalului”;
- temeiul legal este „totalitatea actelor normative” în domeniu;
- aplicația PONTAJ este concepută „încă din faza de proiectare” cu protecția datelor în minte;
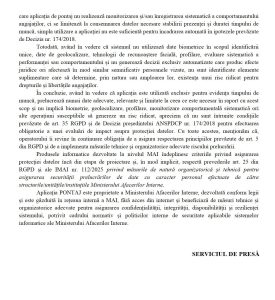
- există un ordin intern (IMAI 112/2025) care reglementează securitatea IT.
Pe hârtie, e o poezie juridică impecabilă.
Ce lipsește:
- o listă clară a datelor colectate (doar ore sau și ip‑uri, loguri, istoricul corecțiilor?);
- cine are acces la ele, în concret;
- dacă polițistul poate vedea cine i‑a modificat pontajul și când;
- dacă există sancțiuni reale pentru „ajustări” convenabile ale programului.
RGPD devine aici tapet legal: frumos, lucios, dar lipit peste un perete pe care nu ai voie să‑l vezi.
„Nu e risc ridicat, deci nu facem evaluare de impact”. Ce atâta grijă?
Capitolul cel mai comod pentru MAI:
„Aplicația de pontaj nu implică prelucrarea unor date sensibile, nu realizează monitorizare comportamentală sistematică, nu utilizează geolocație sau date biometrice, nu generează decizii exclusiv automatizate cu efecte juridice semnificative.
În aceste condiții, apreciem că nu se impune efectuarea unei evaluări de impact (DPIA).”
Pe românește:
- ne‑am întrebat singuri dacă suntem periculoși;
- ne‑am răspuns singuri că nu;
- așa că nu mai avem nimic de analizat.
Problema:
- aplicația:
- este permanentă;
- e centralizată;
- influențează salarii, concedii, raporturi de muncă, eventual sancțiuni;
- este, adică, un instrument cu impact direct și continuu asupra vieții profesionale a zeci de mii de oameni.
Dacă asta nu e risc ridicat, ce mai trebuie să facă o instituție?
Să monteze brățări electronice polițiștilor ca să considere ANSPDCP că „hai, poate ar merge o DPIA mică”?
PONTAJ în rețea închisă: stat în stat, server în server
MAI ține foarte mult să sublinieze:
- aplicația este „proprietatea ministerului”;
- funcționează doar în rețeaua internă;
- „nu are acces din internet”;
- beneficiază de „măsuri tehnice și organizatorice adecvate”.
Mesajul oficial:
- nimeni din afară n‑are cum să atace sistemul;
- totul e protejat, ferit de hackeri,
- „stați liniștiți, suntem în siguranță”.
Mesajul nespus:
- nimeni din afară n‑are cum să îl auditeze;
- nimeni din afară n‑are cum să îl verifice;
- nimeni din afară n‑are cum să compare ceea ce vede polițistul în contul lui cu logica reală de calcul din spate.
Prin design, PONTAJ este:
- închis tehnic (doar pe rețeaua MAI);
- închis juridic (ghid de utilizare protejat prin drept de autor);
- închis la critică (fără DPIA, fără transparență reală).
Un fel de stat paralel, dar în varianta .exe.
Statul îți numără fiecare oră, dar îți ascunde ceasul
Din toate răspunsurile oficiale, rezultă un portret clar:
- MAI a construit o aplicație de pontaj care știe TOT despre timpul de muncă al oamenilor săi;
- a înconjurat această aplicație cu:
- justificări de digitalizare;
- avalanșe de OUG‑uri;
- paragrafe întregi din RGPD;
- declarații de „respectare a principiilor” și „protecție by design”;
- a recunoscut că există un ghid tehnic complet, dar l‑a îngrădit cu drepturi de autor.
În tot acest timp, polițistului de rând i se cere:
- să aibă încredere că orele lui suplimentare apar;
- să creadă că permanențele sunt înregistrate corect;
- să accepte că lipsa banilor este doar „problema bugetului”;
- să lucreze într‑un sistem care îi controlează fiecare minut, fără să‑i explice clar regulile jocului.
Concluzia pamfletară este simplă:
- E‑pontajul MAI nu este o simplă aplicație.
Este o oglindă întoarsă în care:- tu vezi doar fața ta obosită,
- iar ministerul vede tot: când ai intrat, cât ai stat, cât mai poate stoarce din tine…
folosind un manual pe care n‑ai voie să îl citești.
În România digitalizată, cine controlează pontajul controlează oamenii.
Iar când ghidul de utilizare devine secret de stat cu drepturi de autor, nu mai vorbim de transparență, ci de software de clasă specială: pentru ei, nu pentru tine. (Cristina T.).
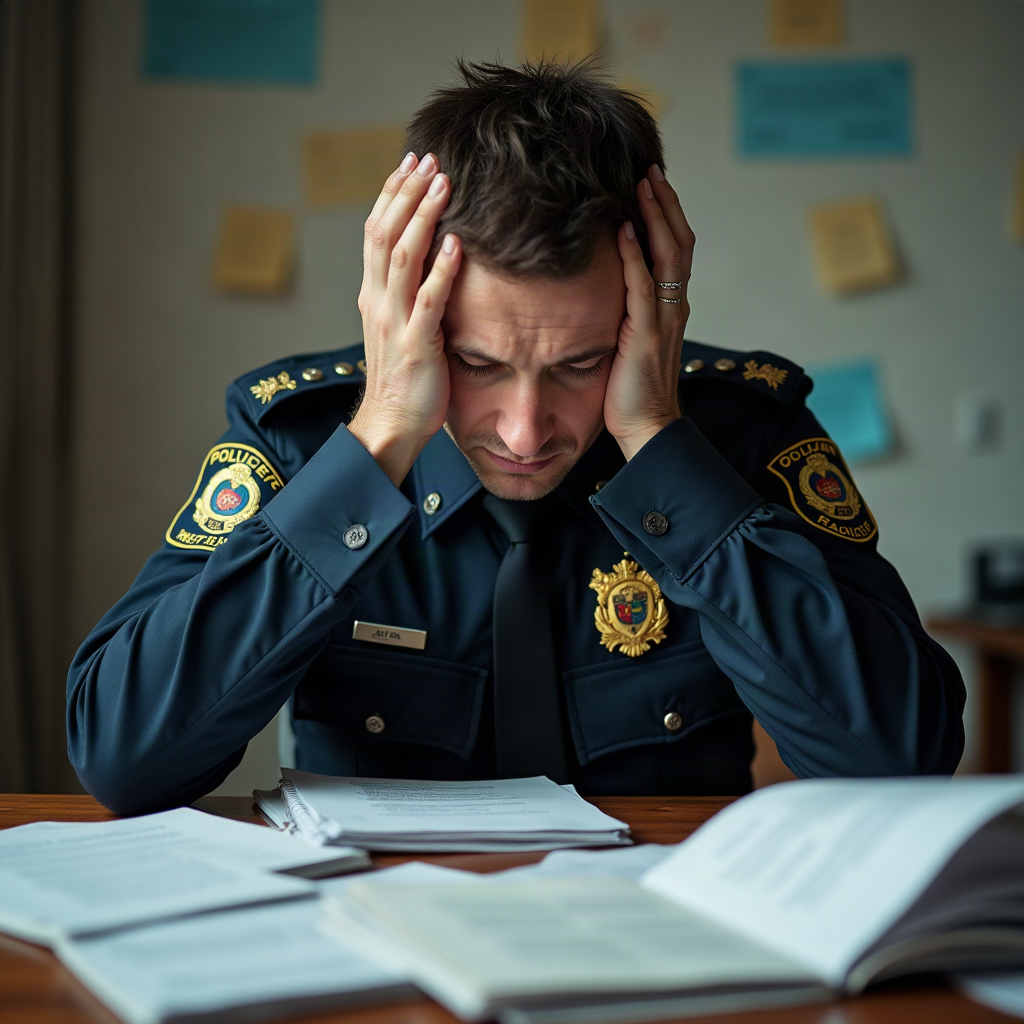
În timp ce pe afișe și în postările „de imagine” Poliția Română pare o instituție puternică, profesionistă și atractivă, în interiorul sistemului realitatea miroase mai degrabă a arsură de nervi și a concediu nesperat prin demisie. Situația instituțională tensionată, lipsa de atractivitate și legile schimbate peste noapte au împins deja tot mai mulți polițiști să se uite lung la ușă. Și, după cum arată datele făcute publice de Sindicatul Europol, nu doar se uită – chiar ies.
„Întoarcerea armelor”: polițiștii schimbă uniforma pe demisie
Conform dezvăluirilor Sindicatului Europol, până la acest moment doar în județul Maramureș, de la IPJ Maramureș, trei polițiști au spus „Mulțumesc, ajunge!” și au părăsit sistemul prin demisie. Iar aceștia sunt doar „deschizătorii de drum”: cel puțin alți 10 stau la coadă la aceeași ieșire, împinși nu de mofturi, ci de epuizare cronică și de problemele adunate zi de zi în activitate.
Nu vorbim despre cariere ratate, ci despre oameni stoarsi de puteri, sătui să fie carne de tun între presiunea șefilor, lipsa de personal și un pachet legislativ care le pune tot mai mult în cârcă și tot mai puțin în drepturi.
„Deficitul de personal”: când lipsesc oamenii, se calcă sarcinile pe picioare
Cauzele nu sunt nici misterioase, nici izolate. Este vorba despre un cumul de factori pe care oricine a lucrat în sistem îi poate recunoaște dintr-o privire obosită:
- deficit de personal cronic, care se rezolvă „strategic” prin ignorare;
- volum de muncă tot mai mare, ca într-o fabrică fără pauză și fără bandă rulantă;
- program de lucru solicitant, cu ture de 8 ore, dar puse în succesiuni istovitoare, de parcă oamenii ar fi piese de schimb;
- presiune permanentă în structurile operative, unde „urgent” și „ieri” sunt cuvintele-cheie ale fiecărei zile.
În loc să fie completate posturile vacante, se completează listele de sarcini.
„Rămășițele sistemului”: cine nu fuge, cară tot
În aceste condiții, polițiștii care încă mai rămân în sistem nu sunt recompensați, ci transformați în roboți multifuncționali. Ei ajung să preia și mai multe atribuții, să fie îngropați sub hârtii, apeluri, intervenții și raportări.
Supraîncărcarea nu înseamnă doar oboseală trecătoare. Înseamnă:
- suprasolicitare psihofizică, adică organismul cedează, dar programul nu;
- presiune tot mai mare, în timp ce răspunderea rămâne strict personală;
- un mediu în care greșeala e sancționată, dar epuizarea e „parte din fișa postului”.
Așa se conturează portretul polițistului român din 2026: chemat să fie și psiholog, și notar, și paznic, și gladiator, dar fără scut, fără sprijin real și, tot mai des, fără chef să mai rămână în „arenă”.
Concluzie amară: sistemul se goleşte, presiunea rămâne
Tabloul descris de Sindicatul Europol nu este o excepție izolată într-un județ „mai sensibil”, ci un simptom al unei boli cronice la nivelul întregii Poliții Române: subfinanțare umană, management defectuos și o legislație care cere mult și oferă puțin.
În timp ce de afară se cere „siguranță și încredere”, în interior tot mai mulți polițiști ajung să-și caute siguranța în altă parte și să-și piardă încrederea chiar în sistemul pentru care au jurat să lupte. Iar când ușa de ieșire devine mai atractivă decât legitimarea de serviciu, pamfletul se transformă, încet, într-un avertisment foarte serios. (Cerasela N.).

Marele frate digital și mica ușă din spate: Legea 123/2026 și aventura românească a supravegherii „cu bună-credință”
Despre imunități cibernetice, mandate devenite decor legislativ și breșe care par să aibă mai mulți spectatori decât proprietarul sistemului atacat...

E‑pontajul, sfântul graal al MAI: îți numără fiecare minut, dar ghidul e secret de stat… cu drepturi de autor
Ministerul Afacerilor Interne a inventat aplicația perfectă: îți calculează munca, concediul și orele suplimentare, dar refuză să‑ți spună cum. Ghidul...

Imperiul cu bule stinse: „familia” Coca‑Cola Ploiești, între cumetrii, mașini de firmă și sclavie la normă
Toamna la Coca‑Cola: frunzele cad, oamenii pică din picioare A venit toamna și la Coca‑Cola Ploiești. Doar că, în loc...

GNM Prahova dă cu „sancțiunea”, APM Prahova spală păcatele: stația de epurare de la Corlătești, cloaca „autorizată” a Prahovei (I)
Stația fantomă care „curăță” banii, nu apele: corupție la chiuvetă în Prahova Stația care trebuia să spele apele, nu conștiințele...

Ajutoarele de deces înghețate la 2017. Cum își ascunde Poliția Română formulele de calcul după ștampila „secret de serviciu”
Familiile polițiștilor morți în activitate sau în timpul serviciului descoperă abia la final, în fața ghișeului, că „sprijinul statului” e...

Permanența fantomă. Când munca polițiștilor dispare din hârtie ca dosarele incomode din sertar
Rubrica goală care golește drepturi În fiecare zi, la fiecare unitate de poliție, se emite „dispoziția de zi pe unitate”....

Premier căutat pentru reglaj de „culoare”. Brigada Rutieră, blocată la semafor politic
Pamflet despre concursurile amânate la șefia Poliției și „coloanele neoficiale” pentru politicieni grăbiți România fără premier, Poliția fără coloană vertebrală...

Mafia de Prahova: polițiști, procurori și alte lemne strâmbe. „Manea, Portocală, 21 de metri cubi de dreptate și o bătaie ca la birtul comunal”
Republica Prahova: „Manea, Portocală, 21 de metri cubi de dreptate și o bătaie ca la birtul comunal” Într-o țară imaginară...

„GRĂDINIȚA DE CADRE” DIN IPJ PRAHOVA, EPISODUL 61: ZEII FĂRĂ RCA, ȘEFII CU 2,66 ȘI PROSTIMEA CARE SUNĂ LA 112
Incisiv de Prahova continuă serialul „Grădinița de cadre din IPJ Prahova”. Dacă până acum părea doar o comedie neagră cu...

„Nu e treaba noastră”. Cum pasează ANSPDCP responsabilitatea în scandalul procedurii secrete PS‑MAI‑DGMRU‑125
Sindicatul polițiștilor „Diamantul” acuză Autoritatea Națională de Supraveghere a Prelucrării Datelor cu Caracter Personal (ANSPDCP) că refuză să intervină în...


„IPJ Prahova – Grădinița de Cadre”, episodul 60: De la «Pinochio de Băicoi» la vânzătorul cu epoleti. Cum se spală păcatele cu pensii, tarabe și produse bio
„GRĂDINIȚA DE CADRE” LOVEȘTE DIN NOU: CÂND NU IEȘI PREMIER, IESE PENSIA În IPJ Prahova, meritocrația e un banc prost...


Nicușor Dan a semnat, viceprimarii au dispărut, Articolul 550 a murit: ghid rapid de fraudă legislativă în trei ore
Cotroceniul, birou de ștampilat pe nevăzute: cum a semnat Nicușor Dan, cu ochii închiși, execuția Articolului 550 România lui 2026...


Comisarul de 3,80 la teorie, 10 la împuternicire: șef peste IPJ Cluj, corigent la competență
De la „împuternicit etern” la „picat rușinos” Ce funcție mai poate ocupa în cadrul IPJ Cluj comisarul-șef Moșuțan Radu după...


Organigrama cu chiloți de la TCE Ploiesti, varianta „Salam la păcănele” – cum se salvează protejații lui Nae și se execută fraierii care muncesc
La TCE Ploiești, sindicatul lui Suditu semnează „de acord” cu Organigrama lui Nae, coordonatorii sunt scoși la liman, iar Dinu...


„Grădinița de Cadre” de la IPJ Prahova: defilează cu stopul ars, dar dau lecții de lege la fraieri
Când poliția circulă cu mașina-n pioneze prin centru, dar te amendează pe tine pentru un bec ars, nu mai vorbim...
-
Exclusivacum 2 zile
Mafia de Prahova: polițiști, procurori și alte lemne strâmbe. „Manea, Portocală, 21 de metri cubi de dreptate și o bătaie ca la birtul comunal”
-
Exclusivacum 4 zile
„IPJ Prahova – Grădinița de Cadre”, episodul 60: De la «Pinochio de Băicoi» la vânzătorul cu epoleti. Cum se spală păcatele cu pensii, tarabe și produse bio
-
Exclusivacum 3 zile
„GRĂDINIȚA DE CADRE” DIN IPJ PRAHOVA, EPISODUL 61: ZEII FĂRĂ RCA, ȘEFII CU 2,66 ȘI PROSTIMEA CARE SUNĂ LA 112
-
 Featuredacum o zi
Șeful care confundă polițiștii cu sticlele din ladă
-
Exclusivacum o zi
GNM Prahova dă cu „sancțiunea”, APM Prahova spală păcatele: stația de epurare de la Corlătești, cloaca „autorizată” a Prahovei (I)
-
Exclusivacum 4 zile
Nicușor Dan a semnat, viceprimarii au dispărut, Articolul 550 a murit: ghid rapid de fraudă legislativă în trei ore
-
Exclusivacum 3 zile
„Nu e treaba noastră”. Cum pasează ANSPDCP responsabilitatea în scandalul procedurii secrete PS‑MAI‑DGMRU‑125
-
 Ancheteacum o zi
Mircea Negulescu mai încearcă o dată ușa Justiției – și o încasează în față