
Actualitate
Marea migrație a amenințărilor cibernetice: atacurile asupra protocoalelor desktop la distanță au crescut cu 242% – ajungând la 3,3 miliarde în 2020


În ultimul an a avut loc o schimbare involuntară la nivel mondial, în urma căreia am început să ne bazăm considerabil pe platforme și instrumente digitale, atât pentru a ne desfășura activitatea profesională, cât și pentru alte aspecte ale vieții noastre. Statul acasă – modul de viață în condiții de siguranță, a făcut organizațiile să-și ajusteze rețelele corporative și a dus la apariția unor noi amenințări, precum și la intensificarea unora dintre cele existente. Acest lucru nu înseamnă neapărat că numărul total de atacuri identificate a crescut în 2020, însă redistribuirea lor este clară. Cercetătorii Kaspersky au descoperit o creștere cu 242% a atacurilor brute force asupra protocoalelor desktop la distanță (RDP) comparativ cu anul trecut și au identificat 1,7 milioane de fișiere malware, deghizate în aplicații destinate comunicării corporative. Ambele descoperiri reflectă modul în care atacatorii depun toate eforturile pentru a ținti utilizatorii care lucrează de acasă. Acestea, dar și alte descoperiri au fost evidențiate de cercetătorii Kaspersky în raportul companiei „Story of the year: remote work”.
Nevoia de a muta angajații să lucreze de acasă într-un timp atât de scurt a deschis noi vulnerabilități pe care infractorii cibernetici le-au aplicat rapid. Volumul traficului generat de activitățile corporative a crescut, iar utilizatorii au trecut rapid la utilizarea serviciilor de la terți pentru a face schimb de date și pentru a lucra prin rețele Wi-Fi potențial nesigure.
O altă problemă pentru echipele de securitate a informațiilor a fost și este în continuare numărul crescut de oameni care folosesc instrumente de acces la distanță. Unul dintre cele mai populare protocoale la nivel de aplicație pentru accesarea stațiilor de lucru Windows sau a serverelor este protocolul proprietar Microsoft – RDP. Computerele care au fost puse la dispoziția angajaților și configurate incorect au crescut ca număr în timpul primului val de lockdown de pe tot globul, la fel și numărul atacurilor cibernetice asupra lor. Aceste atacuri au fost de obicei de tip brute force (încercări sistematice de a găsi opțiunea corectă) asupra numelor de utilizatori și a parolelor pentru RPD. O încercare reușită are ca rezultat accesul de la distanță al atacatorilor cibernetici la computerul țintă din rețea.
De la începutul lunii martie, numărul cazurilor detectate Bruteforce.Generic.RDP a crescut, rezultând ca totalul detectat în primele unsprezece luni ale anului 2020 să crească de 3,4 ori comparativ cu numărul aceluiași tip de atacuri din 2019. Per total, 3,3 miliarde de atacuri asupra protocoalelor la distanță au fost detectate între ianuarie și noiembrie 2020. În 2019, în aceeași perioadă de 11 luni, Kaspersky a detectat 969 de milioane din aceste atacuri în întreaga lume.

Dinamica atacurilor RDP, Ianuarie – Noiembrie 2020 vs 2019
În afară de atacurile asupra RDP, infractorii cibernetici au aflat rapid că mulți lucrători au înlocuit comunicarea offline cu instrumente online și, prin urmare, au decis să profite și de această nouă situație. Kaspersky a detectat 1,66 milioane de fișiere periculoase unice, care au fost răspândite sub masca aplicațiilor populare de mesagerie și conferințe online, utilizate în mod obișnuit pentru muncă. Odată instalate, aceste fișiere încărcau în principal Adware – programe care inundau dispozitivele victimelor cu reclame nedorite și adunau datele personale pentru utilizare de către terți. Un alt grup de fișiere deghizate ca aplicații corporative a fost Downloaders – aplicații care pot să nu fie rău intenționate, dar care pot descărca alte aplicații, de la troieni la instrumente de acces la distanță.
„Anul acesta ne-a învățat multe. Mutarea online nu a fost impecabilă, așa cum ne-am putea imagina, mai ales având în vedere că trăiam deja în ceea ce credeam că este o lume digitalizată. Pe măsură ce accentul s-a pus pe munca la distanță, la fel au făcut și infractorii cibernetici, care și-au îndreptat eforturile pentru a valorifica această adoptare pe scară largă a tehnologiei. Sunt bucuros să afirm că procesul de adopție a noilor condiții de lucru a fost rapid și acest lucru a însemnat că lumea ar putea continua în acest fel. Economiile nu au înghețat și încă mai putem să ne bem cafeaua preferată, chiar dacă acest lucru se întâmplă prin intermediul serviciilor de livrare. Cu toate acestea, acum știm că mai avem multe de învățat despre utilizarea responsabilă a tehnologiei, mai ales în ce privește transferurile de date”, comentează Dmitry Galov, cercetător în securitate la Kaspersky.
„Una dintre cele mai mari provocări din 2020 s-a dovedit a fi conștientizarea potențialelor pericole online. Cheia nu constă în faptul că cererea bruscă de servicii online – fie că sunt legate de muncă sau de livrare de alimente – a crescut. Mulți utilizatori noi au fost oameni care, în principiu, au evitat să fie atât de expuși digital, în primul rând. Nu au neglijat neapărat necesitatea securității cibernetice – pur și simplu au ales să nu folosească serviciile digitale înainte și au fost mai puțin educați cu privire la ceea ce se poate întâmpla online. Acest grup de oameni s-a dovedit a fi unul dintre cele mai vulnerabile în timpul pandemiei – nivelul lor de conștientizare a pericolelor online a fost foarte scăzut. Se pare că ni s-a dat o mare provocare la nivel mondial și sper că acest lucru a contribuit la creșterea nivelului de conștientizare a securității cibernetice în rândul utilizatorilor obișnuiți”, adaugă Dmitry.
Deoarece munca de acasă va rămâne o realitate și în viitor, Kaspersky recomandă angajatorilor și companiilor să urmeze sfaturile de mai jos pentru a rămâne la curent cu eventualele probleme de securitate IT atunci când angajații lor lucrează de la distanță:
- Activați accesul la rețeaua dumneavoastră printr-un VPN corporativ și, dacă este posibil, activați autentificarea cu mai mulți factori pentru a rămâne protejați de atacurile RDP.
- Utilizați o soluție de securitate corporativă dotată cu protecție împotriva amenințărilor asupra rețelei, cum ar fi Kaspersky Integrated Endpoint Security. Soluția include, de asemenea, funcționalitatea de inspecție a activităților digitale pentru a configura regulile de monitorizare și alertă pentru atacurile de tip brute force și încercările de conectare eșuate.
- Asigurați-vă că angajații dumneavoastră au toate instrumentele de care au nevoie pentru a lucra în siguranță de acasă și știu pe cine să contacteze dacă se confruntă cu o problemă IT sau de securitate.
- Programați programe de instruire de bază pentru conștientizarea securității pentru angajații dumneavoastră. Acest lucru se poate face online și acoperă practicile esențiale, cum ar fi gestionarea contului și a parolelor, securitatea la nivel endpoint și navigarea pe web. Kaspersky și Area9 Lyceum au pregătit un curs gratuit pentru a ajuta personalul să lucreze în siguranță de acasă.
- Asigurați-vă că dispozitivele, software-ul, aplicațiile și serviciile sunt actualizate.
- Asigurați-vă că aveți acces la cele mai recente informații despre amenințările cibernetice pentru a vă consolida soluția de protecție. De exemplu, Kaspersky oferă un feed gratuit de date privind amenințările legate de COVID-19.
- În plus față de nivelul fizic endpoint, este important să protejați acțiunile de încărcare a documentelor de lucru în cloud și infrastructura de desktop virtual. Ca atare, Kaspersky Hybrid Cloud Security protejează infrastructura hibridă la nivelul endpoint, fizic și virtual, precum și acțiunile de încărcare a documentelor de lucru în cloud, indiferent dacă au loc de la birou, respectiv, într-un centru de date sau într-un cloud public. Acesta acceptă integrarea principalelor platforme cloud, cum ar fi VMware, Citrix sau Microsoft, și facilitează migrarea de la desktopurile fizice la cele virtuale.
Deși angajatorii au o mare responsabilitate de a păstra securitatea dispozitivelor și rețelelor corporative, Kaspersky oferă, de asemenea, următoarele recomandări angajaților și utilizatorilor individuali, pentru timpul petrecut la domiciliu:
- Asigurați-vă că routerul dumneavoastră acceptă și funcționează fără probleme atunci când folosiți Wi-Fi la mai multe dispozitive simultan, chiar și atunci când mai mulți angajați sunt online și există trafic intens (așa cum se întâmplă atunci când utilizați instrumente de videoconferință).
- Configurați parole puternice pentru router și rețeaua Wi-Fi. În mod ideal, ar trebui să includă un amestec de litere mici și majuscule, cifre și semne de punctuație.
- Dacă puteți, lucrați numai pe dispozitivele furnizate de angajatorul dumneavoastră. Încărcarea informațiilor corporative pe dispozitivele dumneavoastră personale ar putea duce la posibile probleme de securitate și confidențialitate.
- Nu împărtășiți altcuiva detaliile contului dumneavoastră de lucru, chiar dacă pare o idee bună la acel moment.
- Pentru a vă proteja dispozitivele personale, utilizați o soluție de securitate fiabilă, cum ar fi Kaspersky Security Cloud, care vă protejează confidențialitatea, datele și activele financiare cu un set cuprinzător de instrumente și caracteristici, inclusiv un VPN, protecția plăților, curățarea computerului, blocarea accesului neautorizat la camere web, criptarea fișierelor, stocarea parolelor, control parental și multe altele.
Citiți întreaga poveste a anului 2020 la Securelist.com.
Toate articolele din Buletinul de securitate Kaspersky cu rezultate din 2020 și predicții pentru 2021 sunt disponibile aici: https://securelist.com/ksb-2020/
Despre Kaspersky
Kaspersky este o companie globală de securitate cibernetică fondată în 1997. Informațiile vaste despre amenințările cibernetice și experiența în securitate IT deținute de Kaspersky se materializează în mod constant în soluții de securitate și servicii inovatoare pentru a proteja companiile, infrastructura critică, autoritățile guvernamentale și utilizatorii individuali din toată lumea. Portofoliul vast al companiei include protecție endpoint de top și mai multe soluții specializate de securitate și servicii, pentru a combate amenințările digitale tot mai complexe. Peste 400 de milioane de utilizatori individuali sunt protejați de tehnologiile Kaspersky, precum și 250.000 de companii client, pe care le ajutăm să protejeze ce e mai important pentru ele. Pentru mai multe informații, vizitați www.kaspersky.com.
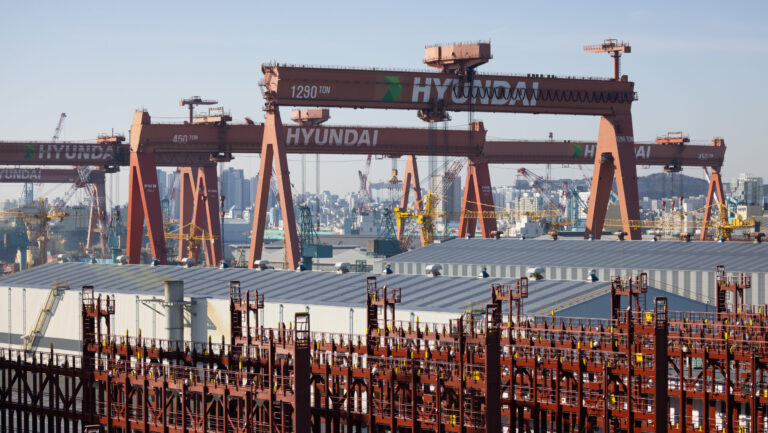
Compania sud-coreeană HD Hyundai și firma nord-americană Kiewit Maritime intenționează să înființeze în Statele Unite un șantier naval pentru construcția de nave auxiliare destinate Marinei americane și de nave comerciale. Facilitatea ar urma să producă și blocuri și module pentru industria navală din SUA.
Construcția ar putea începe în 2027
Societatea mixtă propusă, denumită HD Kiewit Shipbuilding LLC, ar urma să fie construită pe un amplasament industrial existent. Companiile nu au precizat locația exactă, dar au indicat că terenul va avea acces la ape adânci și ieșire neîngrădită spre Golful Mexic.
Lucrările sunt planificate să înceapă în 2027, iar operațiunile complete ar urma să fie lansate în 2029. Potrivit firmelor, șantierul ar putea susține până la 3.000 de locuri de muncă cu normă întreagă.
Automatizare și tehnologii digitale
Proiectul vizează facilități moderne de producție, care să valorifice infrastructura industrială deja existentă. Planurile includ utilizarea gemenilor digitali, a sistemelor automatizate de producție și a sudurii robotizate, tehnologii despre care companiile spun că ar putea spori productivitatea, calitatea și siguranța în procesul de construcție navală.
HD Hyundai prezintă inițiativa drept o contribuție la consolidarea industriei navale americane și la extinderea cooperării dintre Statele Unite și Coreea de Sud.
Proiectul, în contextul investițiilor sud-coreene
Planul apare după ce Coreea de Sud a aprobat, în iulie 2025, investiții de 350 de miliarde de dolari în proiecte din SUA selectate de președintele Donald Trump. Pachetul include 150 de miliarde de dolari pentru construcția navală americană și a fost asociat cu reducerea tarifelor aplicate importurilor sud-coreene.
Parteneriate în industria de apărare
HD Hyundai este cel mai mare constructor naval din Coreea de Sud și are deja colaborări cu companii americane din domeniul apărării. Anul trecut, firma a semnat un memorandum de înțelegere cu HII pentru a explora oportunități în construcția de nave militare și comerciale. În august, cele două companii au lansat și un program-pilot pentru utilizarea echipamentelor inteligente de sudură mecanizată la divizia Ingalls Shipbuilding a HII.
Kiewit Maritime este afiliată grupului Kiewit, o companie nord-americană de construcții și inginerie cu experiență în realizarea de baze, șantiere navale și alte proiecte de infrastructură pentru apărarea SUA.
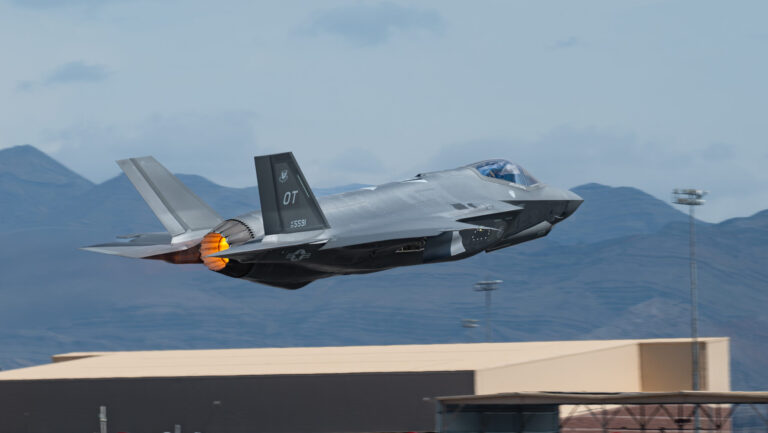
Pentagonul și Lockheed Martin au anunțat un acord-cadru privind producția și susținerea pe termen lung a avioanelor F-35 Joint Strike Fighter. Înțelegerea ar putea schimba modul în care este gestionat programul, însă intrarea sa în vigoare depinde de aprobarea Congresului și de clarificarea unor detalii esențiale.
Acordul vizează cel puțin 850 de aeronave americane, distribuite pe zece loturi de producție, alături de piese de schimb inițiale. Mai include zece ani de servicii de susținere și kituri de modernizare. Potrivit Pentagonului, Lockheed Martin va finanța inițiative în valoare de 7 miliarde de dolari pentru programul F-35, fără ca acestea să fie detaliate în anunț. Compania afirmă că va menține ritmul de producție la 156 de aparate pe an, pentru cele trei versiuni ale avionului.
Contractul promite stabilitate, nu și o creștere a producției
Responsabilii americani susțin că acordul aliniază stimulentele financiare cu rezultatele obținute și ar putea consolida capacitatea bazei industriale de apărare. Directorul general al Lockheed Martin, Jim Taiclet, a declarat că înțelegerea oferă companiei și furnizorilor săi mai multă predictibilitate pentru investiții în extinderea capacității, eficiență și reziliența lanțului de aprovizionare.
Administrația Trump a promovat acorduri-cadru similare pentru sisteme de armament solicitate, în ideea că angajamentele pe termen lung pot susține producția și reduce costurile prin economii de scară. În cazul F-35, însă, anunțul nu prevede majorarea ritmului de fabricație.
Rămân neclarificate și două chestiuni centrale: cât va costa inițiativa contribuabililor și ce economii estimează Pentagonul că va obține prin achizițiile multianuale.
Investiții în furnizori și stimulente pentru performanță
Lockheed Martin și Biroul Programului Comun F-35 urmează să stabilească termenii contractuali, prețurile și calendarul, înaintea atribuirii oficiale a contractului. Acest pas va putea avea loc numai dacă legislatorii aprobă autoritatea necesară și fondurile aferente.
Un acord pe zece ani ar putea valora zeci de miliarde de dolari. Un contract recent pentru două loturi de F-35, cu aproape 300 de aeronave, a ajuns la 24,3 miliarde de dolari.
În cadrul unei teleconferințe cu investitorii, Taiclet a spus că înțelegerea ar putea permite furnizorilor să investească în recrutare și software și să reducă livrările întârziate sau neconforme către linia de producție din Fort Worth, Texas. El a adăugat că firmele participante ar putea beneficia de un mecanism de ajustare a prețului fix, care le-ar permite să obțină profituri mai mari dacă își îndeplinesc obiectivele.
Acordul ar urma, de asemenea, să permită gruparea pieselor destinate producției și susținerii aeronavelor, pentru a obține prețuri mai bune de la furnizori. Investițiile ar putea sprijini și testarea noilor capabilități introduse prin programele de modernizare.
Conducerea Lockheed Martin nu se așteaptă ca acordul pentru următorul lot de producție, Lotul 20, să fie finalizat înainte de anul viitor.
Congresul poate impune condiții suplimentare
Legislatorii analizează în prezent posibilitatea de a acorda Pentagonului autoritate pentru contracte multianuale F-35. Proiectele de lege privind autorizarea apărării pentru anul fiscal 2027, atât în Senat, cât și în Camera Reprezentanților, includ prevederi care ar permite astfel de contracte.
Varianta Camerei impune însă garanții suplimentare: înainte de autorizarea unui contract multianual, secretarul Apărării ar trebui să certifice că acesta include toate piesele de schimb inițiale și echipamentele alternative pentru fiecare aeronavă. Pentagonul ar trebui, de asemenea, să demonstreze economii de cel puțin 5%.
Niciuna dintre versiunile proiectului de lege nu autorizează explicit un acord multianual pentru susținerea flotei, ceea ce ar putea lăsa nerezolvată o componentă importantă a propunerii. Un precedent sugerează că această etapă ar putea fi dificilă: programul F-35 a analizat anterior un contract de susținere pe cinci ani, bazat pe performanță, dar nu a reușit să demonstreze că acesta ar reduce costurile sau ar îmbunătăți gradul de pregătire.
Dimensiunea internațională, o piesă importantă a acordului
Răspândirea internațională a programului ar putea complica negocierile. Lockheed Martin afirmă însă că acordul nu va schimba modul de alocare a sloturilor de producție între cumpărătorii F-35. Biroul Programului Comun va continua să gestioneze comenzile tuturor clienților, iar compania susține că economiile de scară ar putea reduce în timp costurile pentru operatorii străini.
Programul F-35 este prevăzut să continue până în anii 2080, iar susținerea aeronavelor reprezintă o parte majoră din costul total estimat al ciclului de viață, de aproape două trilioane de dolari. Îmbunătățirea disponibilității operaționale este una dintre priorități. Rapoarte ale organismelor guvernamentale de supraveghere au semnalat că pregătirea flotei este afectată de capacitatea insuficientă a centrelor de mentenanță, lipsa pieselor și accesul limitat al tehnicienilor militari la datele tehnice ale aeronavei.
Peste 1.300 de F-35 au fost livrate până acum. În ultimii doi ani, însă, numeroase aparate noi au fost folosite pentru instruire, în timp ce oficialii încearcă să aprobe o actualizare necesară pentru utilizarea lor în luptă.
Actualitate
Australia și Indonezia își consolidează cooperarea militară prin exercițiul Keris Woomera

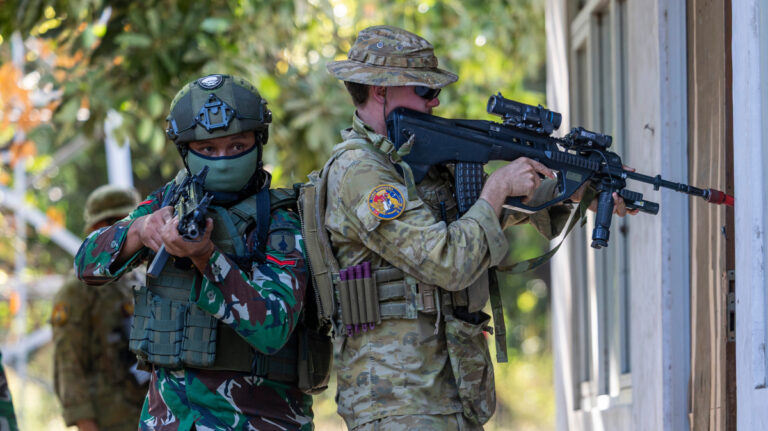
Australia și Indonezia au încheiat un exercițiu militar bilateral de amploare, care a reunit aproximativ 1.000 de militari australieni și omologi indonezieni. Desfășurată în perioada 12–20 octombrie, în estul insulei Java și în împrejurimi, operațiunea a marcat mai multe premiere pentru Canberra și face parte dintr-o serie de activități menite să apropie forțele armate ale celor două țări.
Manevre comune, cu obiective strategice
Exercițiul Keris Woomera a fost cea mai amplă activitate de instruire în străinătate a Forțelor de Apărare Australiene din acest an. Antrenamentele le-au oferit militarilor indonezieni și australieni ocazia de a lucra împreună în scenarii complexe, de a-și coordona procedurile și de a-și îmbunătăți capacitatea de operare în comun.
Australia a prezentat exercițiul drept o contribuție la consolidarea capacității Indoneziei de a descuraja presiunile militare și de a-și apăra suveranitatea. Totodată, Canberra urmărește să-și sporească propria capacitate de a răspunde amenințărilor la adresa țării și a rutelor sale maritime.
Trei premiere pentru forțele australiene
Keris Woomera a inclus mai multe activități desfășurate pentru prima dată de Australia. Sistemul de artilerie cu rachete HIMARS a fost dislocat și a executat trageri în afara țării pentru întâia oară. De asemenea, un aparat al Escadrilei 4 a Forțelor Aeriene Regale Australiene a fost desfășurat în Asia de Sud-Est, pentru prima dată de la Al Doilea Război Mondial.
O altă premieră a fost instruirea comună în domeniul integrării cibernetice. Oficialii australieni au descris exercițiul drept o ocazie de a testa modul în care cele două armate pot aborda provocări de securitate comune și se pot adapta unui mediu strategic aflat în schimbare rapidă.
Încredere și interoperabilitate, construite pas cu pas
Exercițiul s-a desfășurat la câteva luni după semnarea, în februarie, a Tratatului Australia–Indonezia privind securitatea comună. Acordul reafirmă relația dintre cele două state și angajamentul lor de a contribui la securitatea și stabilitatea regională.
Fauzan Malufti, cercetător la Centrul pentru Studii Strategice și Internaționale din Jakarta, a descris Keris Woomera ca parte a unei serii de exerciții tot mai frecvente, menite să consolideze încrederea și familiaritatea dintre militari, atât la nivelul unităților, cât și al conducerii.
Antrenamentele îi ajută pe participanți să înțeleagă mai bine procedurile, comunicațiile, planificarea și sistemele de comandă ale partenerilor. Această cunoaștere poate facilita cooperarea, inclusiv în scenarii de luptă.
Extinderea exercițiilor, între ambiție și prudență
Ediția din acest an a fost a doua de la lansarea exercițiului, în 2024. Malufti estimează că Australia ar putea dori ca viitoarele ediții să fie mai complexe, pe fondul unui climat regional de securitate tot mai dificil.
O asemenea extindere nu este însă sigură. Capacitățile militare ale Indoneziei și considerentele sale politice ar putea limita amploarea cooperării. Jakarta urmărește o politică de nealiniere și ar putea evita orice demers care ar crea impresia că se apropie de o anumită putere.
Resursele forțelor armate indoneziene reprezintă un alt factor: acestea participă tot mai mult la activități cu armate străine, dar sunt solicitate și de sarcini interne care nu țin direct de apărare.
Un octombrie aglomerat pentru armata australiană
Keris Woomera s-a desfășurat în paralel cu alte angajamente regionale ale Australiei. Un detașament de avioane F-35 Lightning II se află în Singapore pentru exercițiul Bersama Lima, organizat în cadrul Aranjamentelor de Apărare ale celor Cinci Puteri, alături de forțele din Malaysia, Noua Zeelandă, Singapore și Regatul Unit.
În Japonia, aproximativ 300 de militari australieni participă la exercițiul Keen Sword. Australia a trimis acolo o fregată și un avion Boeing P-8A Poseidon, specializat în misiuni de patrulare maritimă și luptă antisubmarin, alături de forțele japoneze, americane și ale altor șase state.

Arhitectura dezmatului (III). Polițeanu o intimidează pe Rădună, o protejează pe Pandele: manual de abuz urbanistic la Primăria Ploiești
Buldozerul instanței, scaunul cu trei picioare și „infractoarea de la urbanism” pe post de „moaște” administrativa Ploieștiul a ajuns în...

M.A.I. si beția de impunitate: cum a parcat DNA dosarul în șanț și a pus sindicatele să plătească benzina
Noaptea în care etilotestul a prins curaj, dar instituțiile au adormit În noaptea de 9 iunie 2020, la ora 02:14,...

„Nu trage, că-s polițist, nu hoț… de rând!” – Cum s-a tras cu pușca în polițiști la Slatina, iar legea a clipit
Cum a început totul Sindicatul Europol a făcut public un apel în urma unui incident petrecut la Slatina: polițiști și...

Dosarul Antigrindină – Partea a XVI‑a –Electromecanica plânge cu lacrimi de iodură: «Nu noi, Doamne, SNACP-ul!»” (DOCUMENTE)
„Noi nu mai tragem din 2024, dar ne doare seceta fermierilor…” Electromecanica Ploiești a descoperit, brusc, suferința. În răspunsul oficial...

Șeful Poliției de Frontieră, predică despre „slugă”: când lingușirea devine politică de personal
Liturghie cu ștampilă: polițistul de frontieră, transformat în enoriaș captiv Sindicatul Europol dezvăluie, cu o sinceritate crudă, cum arată, în...

IGPR – „Direcția de Ordine Publică”: campioni la dat din umeri. Sindicatul muncește, Poliția Română filosofește
S.P.R. „Diamantul” a intrat în sediul IGPR cu o listă de probleme și a ieșit cu aceeași listă, plus câteva...

Bine ați revenit, domnule ministru! Între timp, Poliția Penitenciară s-a transformat în club de selfie-uri, șefii ANP în influenceri, iar corupția a trecut la program de lucru full-time
Bine ați revenit, domnule ministru! După ce ați plecat, s-a tras cortina și a început chefuitul Bine ați revenit, domnule...

CURTEA DE CONTURI CONFIRMĂ: BINGO–ROSAL (“BINGO PENAL”) A JEFUIT CETĂȚENII DIN PRAHOVA! INCISIV DE PRAHOVA – SINGURUL ZIAR CARE A DEZVĂLUIT, ÎN EXCLUSIVITATE, FURTUL CELOR 65.000 DE BUNURI DE RETUR! (DOCUMENTE)
INCISIV DE PRAHOVA LOVESTE DIN NOU: CURTEA DE CONTURI NE DA DREPTATE! SINGURUL ZIAR CARE A ARĂTAT, ÎN EXCLUSIVITATE, CUM...

Arhitectura dezmatului (II). Urbanism cu scaunul în valiză: Raduna are hotărâre definitivă, Pandele și Polițeanu au de dat explicații
Primăria a proiectat îndepărtarea. Instanța i-a prăbușit construcția pe procedură Cronica unui abuz administrativ la Ploiești a ajuns în punctul...

Strict secret: cum își ascund șefii M.A.I. abuzurile sub ștampilă
Polițistul care n-a avut voie să-și vadă propriul dosar În România anului 2026, ai voie să aperi legea, dar nu...

Camere, tăcere și confidențialitate la kilogram: cum își filmează MAI polițiștii, iar ANSPDCP se uită în altă parte
În aproape patru ani, Ministerul Afacerilor Interne și inspectoratele din subordine au transformat camerele de supraveghere în instrument de control...

M.A.I. – „Strict secret”: cum îți pierzi uniforma cu o notă pe care n-ai voie s-o vezi, dar trebuie s-o respecți
În România, poți fi dat afară din Poliție pentru ce-ai spus la televizor și pe site-ul sindicatului, în timp ce...

I.P.J. Prahova – „Boala Alzheimer” în uniformă (Episodul 6). Burlan Marius-Daniel – ecoul care minte în loc să clarifice
I.P.J. Prahova – Memoria de serviciu: funcționează numai în interesul echipajului Episodul 6. Burlan Marius-Daniel – ecoul cu antet și...

Protejat: I.P.J. Prahova, „filiala” Băicoi (III): Cum se spală imaginea, se bat oameni și se servesc combinații în oraș
Nu există niciun rezumat deoarece acesta este un articol protejat.

Cursanți pe banii lor, șefi pe banii statului. Cum a inventat M.A.I. „alocarea anterioară” ca să nu-și trimită polițiștii acasă, dar să-i trimită sigur în instanță
Bilet doar dus: spre curs, nu și spre casă Cine a spus că drumul spre „perfecționare profesională” e greu, n-a...
-
Exclusivacum 3 zile
Protejat: I.P.J. Prahova, „filiala” Băicoi (III): Cum se spală imaginea, se bat oameni și se servesc combinații în oraș
-
Exclusivacum 2 zile
CURTEA DE CONTURI CONFIRMĂ: BINGO–ROSAL (“BINGO PENAL”) A JEFUIT CETĂȚENII DIN PRAHOVA! INCISIV DE PRAHOVA – SINGURUL ZIAR CARE A DEZVĂLUIT, ÎN EXCLUSIVITATE, FURTUL CELOR 65.000 DE BUNURI DE RETUR! (DOCUMENTE)
-
 Exclusivacum 3 zile
I.P.J. Prahova – „Doamna Treabă Mare” își caută turnătorii: SRPCIV Prahova, de la permise la normă la vânătoare de „dușmani ai poporului”
-
Exclusivacum 2 zile
Arhitectura dezmatului (II). Urbanism cu scaunul în valiză: Raduna are hotărâre definitivă, Pandele și Polițeanu au de dat explicații
-
Exclusivacum 3 zile
I.P.J. Prahova – „Boala Alzheimer” în uniformă (Episodul 6). Burlan Marius-Daniel – ecoul care minte în loc să clarifice
-
Exclusivacum 3 zile
M.A.I. – „Strict secret”: cum îți pierzi uniforma cu o notă pe care n-ai voie s-o vezi, dar trebuie s-o respecți
-
Exclusivacum 2 zile
Strict secret: cum își ascund șefii M.A.I. abuzurile sub ștampilă
-
Exclusivacum 2 zile
Camere, tăcere și confidențialitate la kilogram: cum își filmează MAI polițiștii, iar ANSPDCP se uită în altă parte