
Actualitate
Calendar religios, 14 noiembrie | Agenţia AMOS News

Însemnările din calendarele bisericeşti de astăzi.
Calendar ortodox: † Sf. Ap. Filip; Sf. Grigorie Palama
Calendar Catolic: Ss. Ştefan-Teodor, ep. m.; Serapiu, călug. m.
În această lună, în ziua a paisprezecea, pomenirea Sfântului slăvitului şi întru tot lăudatului Apostol Filip, unul din ceata dintâi, a celor doisprezece.
Acest apostol era din Betsaida Galileii, împreună-cetăţean cu Andrei şi cu Petru apostolii, şi multă înţelepciune avea acest dumnezeiesc apostol, îndeletnicindu-se cu cărţile proorocilor şi feciorelnic în toată viaţa sa cunoscându-se; pe acesta aflându-l Domnul după botezul său în Galileea, l-a chemat ca să-i urmeze Lui. Iar el, întâlnind pe Natanael, i-a zis: „Am aflat pe Cel despre Care a scris Moise în Lege şi prooroci, pe Iisus, fiul lui Iosif cel din Nazaret”. Şi alte încă multe ziceri se afla în sfânta Evanghelie arătătoare pentru acest apostol. Deci acesta, luând după sorţi pământul Asiei, avea pe Apostolul Vartolomeu următor lui şi ajutător la propovăduirea Evangheliei. Mai avea încă şi pe sora sa cea după trup, Mariamni, care urma şi le slujea lor. Deci trecând apostolii aceştia prin cetăţile Lidiei şi Misiei şi propovăduind în ele Evanghelia lui Hristos, multe încercări şi necazuri au suferit de la cei necredincioşi, fiind bătuţi, zdrobiţi cu toiegele, prin închisori închişi şi cu pietre împroşcaţi.
După aceea a aflat pe iubitul ucenic şi de Dumnezeu cuvântătorul Ioan, care propovăduia pe Hristos în Asia. În aceeaşi vreme şi femeia lui Nicanor proconsulul a crezut în Hristos. Deci mergând dumnezeiescul Filip la Ierapoli, acolo a fost târât pe pământ de elini, prin mijlocul uliţelor cetăţii; după aceasta sfredelindu-i-se gleznele picioarelor, a fost pironit pe nu lemn cu capul în jos, şi aşa făcând rugăciune, şi-a dat sfântul său suflet în mâinile lui Dumnezeu.
Îndată ce şi-a dat duhul sfântul apostol, pământul s-a înfricoşat ca şi când ar fi fost însufleţit, şi a scos înfricoşător glas şi geamăt, şi s-a despicat şi a înghiţit pe mulţi din cei necredincioşi. Iar ceilalţi temându-se au îngenunchiat la dumnezeiescul Vartolomeu şi la Sfânta Mariamni, care erau spânzuraţi. Şi dezlegându-i pe ei de pe lemn, au venit la adevărata credinţă a lui Hristos; iar moaştele apostolului le-au îngropat. Sfântul Vartolomeu aşezând pe Stahie episcop în Bizanţ, a ieşit şi s-a dus împreună cu Mariamni în Licaonia.
Tot în această zi, pomenirea celui dintre sfinţi Părintelui nostru Grigorie Palama, arhiepiscopul Tesalonicului, făcătorul de minuni, care a strălucit la anii 1340.
Sf. Grigore Palama, Arhiepiscopul Tesalonicului, s-a născut în anul 1296 în Constantinopol. Tatăl Sfântului Grigore a devenit un important demnitar la curtea lui Andronicus al II-lea Paleologul (1282-1328), dar a murit la scurt timp, Andronicus devenind turorele copilului Grigore rămas orfan. Înzestrat cu abilităţi intelectuale şi ambiţie, Grigore a stăpânit toate subiectele de studiu care făceau parte la vremea aceea din cursul complet de educaţie superioară medievală. Împăratul spera ca tânărul să se îndrepte spre munca în cadrul guvernului, dar Grigore, abia împlinind 20 de ani, s-a retras în Muntele Athos în anul 1316 (după unele surse 1318) devenind novice la Mănăstirea Vatoped, sub îndrumarea monahicească a Părintelui Nicodim de la Vatoped (prăznuit în 11 iulie). Acolo a fost tuns şi a pornit pe calea sfinţeniei. Un an mai târziu, Sfântul Evanghelist Ioan Teologul i-a apărut în vis şi i-a promis că-l va proteja pe calea sa duhovnicească. Mama şi surorile lui Grigore au devenit şi ele călugăriţe.
După săvârşirea Părintelui Nicodim, Sf. Grigore a stat opt ani sub îndrumarea duhovnicească a Părintelui Nichifor iar după moartea Părintelui Nichifor, Grigore s-a tranferat la Lavra Sf. Atanasie Athanitul (prăznuit în 5 iulie). Aici a slujit la trapeză şi apoi a devenit cântăreţ în biserică. După trei ani s-a mutat la schitul Glossia, nevoindu-se mai abitir pentru a atinge perfecţiunea spirituală. De la stareţul mănăstirii a învăţat meşteşugul rugăciunii neîncetate pe care o practică monahii, începînd cu marii pustnici ai deşertului din sec. al IV-lea, Evagrie Ponticul şi Sf. Macarie al Egiptului (prăznuit în 19 ianuarie).
Mai târziu, în sec. al XI-lea, Sf. Simeon Noul Teolog (prăznuit în 12 martie) a dat indicaţii amănunţite despre activitatea mentală pentru cei care practicau rugăciunea exterioară, iar sfinţii din Athos au pus-o în aplicare. Practicarea rugăciunii minţii sau a inimii pentru care este nevoie de solitudine şi linişte se numeşte „isihasm” (de la grecescul „hesychia” care înseamnă calm şi linişte), iar practicanţii se numesc isihaşti.
În timpul şederii sale în Glossia viitorul ierarh Gregore a fost complet absorbit de spiritul isihast acesta devenind noul său mod de viaţă. În anul 1326, datorită ameninţării invaziei turce, el împreună cu ceilalţi fraţi ai schitului s-au retras în Tesalonic, unde a fost hirotonit ca preot.
Sf. Grigore a combinat îndatoririle sale preoţeşti cu viaţa de pustnic. Cinci zile pe săptămână le petrecea în linişte şi rugăciune iar sâmbăta şi duminica venea în mijlocul oamenilor, slujind sfintele slujbe şi predicînd, smulgînd oamenilor sentimente de iubire dar şi multe lacrimi prin cuvintele sale. Uneori participa la întrunirile duhovniceşti ale tinerilor educaţi conduse de viitorul patriarh Isidor. După reîntoarcerea din Constantinopol, Sf. Grigore a găsit un loc potrivit în care să vieţuiască în solitudine, lângă Tesalonic, la Bereia. Aici a adunat în jurul lui în timp scurt mai mulţi călugări, pe care i-a îndrumat timp de cinci ani.
În anii 1330 au avut loc importante evenimente în viaţa Bisericii de Răsărit, în urma cărora Sf. Grigore a fost plasat printre cei mai importanţi apologeţi universali ai ortodoxiei, fiind foarte renumit ca profesor al isihasmului.
Prin 1330 învăţatul călugăr Varlaam sosea în Constantinopol din Calabria, Italia. Acesta a fost autorul unor tratate de logică şi astronomie, fiind renumit pentru calităţile sale oratorice ieşite din comun. Varlaam a primit o catedră la universitatea din capitală şi a început să adâncească studiul scrierilor Sf. Dionisie Areopagitul (prăznuit în 3 octombrie), a cărui teologie „apofatică” („negativă”, în contrast cu „katafatică” sau „pozitivă”) era în mod egal apreciată atât în Bisericile de Răsărit cât şi în cele de Apus.
La scurt timp, Varlaam a călătorit la Muntele Athos, unde s-a familiarizat cu viaţa spirituală a isihaştilor. Susţinînd imposibilitatea cunoaşterii esenţei lui Dumnezeu, el a declarat că rugăciunea minţii era o eroare eretică. În călătoriile sale la Constantinopol şi Tesalonic, călugărul Varlaam a intrat în dispute cu călugării, încercînd să demonstreze natura materială creată a luminii din timpul Schimbării la faţă a Mântuitorului de pe Muntele Tabor. Acesta ridiculiza învăţăturile călugărilor despre metodele rugăciunii şi despre lumina necreată văzută de isihaşti.
Sf. Grigore, la rugămintea călugărilor athoniţi, a răspuns prin admonestări verbale la început, dar văzînd că nu au nici un rezultat, a început să aştearnă pe hârtie argumentele sale teologice. Astfel a apărut „Triade în apărarea sfinţilor isihaşti” (1338). Prin 1340 sfinţii din Muntele Athos au compilat, cu ajutorul sfântului, un răspuns general împotriva atacurilor lui Varlaam , grupat sub titlul „Tomul Aghiorit”. La Sinodul din Constantinopol din 1341 ţinut la Biserica Sf. Sofia, Sf. Grigore a polemizat cu Varlaam, axîndu-se pe ideea naturii luminii de pe Muntele Taborului. În 27 mai 1341 Sinodul a fost de acord cu punctul de vedere al Sf. Grigore, şi anume că, Dumnezeu, de neatins prin esenţa Sa, ni se descoperă prin energiile Sale direcţionate spre lume şi percepute de noi, cum a fost lumina de pe Muntele Taborului, dar acestea nu sunt nici materiale şi nici create. Ipotezele lui Varlaam au fost condamnate ca erezii, acesta fiind anatemizat şi izgonit în Calabria.
Dar disputele dintre Palamiţi şi Varlaamiţi erau departe de a se fi încheiat. Acestora din urmă li s-au alăturat discipolul lui Varlaam, călugărul bulgar Akyndinos, precum şi Patriarhul Ioan XIV Kalekas (1341-1347); împăratul Andronicus III Paleologul (1328-1341) înclina şi el spre punctul lor de vedere. Akyndinos, al cărui nume însemna „cel care nu face rău,” de fapt a cauzat un mare rău prin învăţăturile sale eretice. Akyndinos a scris o serie de mici tratate în care îi denunţa Sf. Grigore şi pe călugării athoniţi drept provocatori de tulburări în cadrul Bisericii. La rândul său, sfântul a scris un răspuns detaliat în care demonta erorile lui Akyndinos. Însă patriarhul îl susţinea pe Akyndinos şi l-a numit pe Sf. Grigore vinovat de toate tulburările din cadrul Bisericii. În 1344 l-a închis în temniţă timp de patru ani. În 1347, când Ioan al XIV-lea a fost înlocuit de Isidor (1347-1349), Sf. Grigore a fost eliberat şi numit Arhiepiscop al Tesalonicului.
În 1351 Sinodul din Vlaherne a apărat cu solemnitate caracterul ortodox al învăţăturilor sale, însă poporul nu l-a acceptat uşor pe Sf. Grigore, astfel încât el a trebuit să se mute dintr-un loc în altul. Într-una din călătoriile sale la Constantinopol pe un vapor bizantin, a căzut în mâinile turcilor. Chiar în captivitate, Sf. Grigore a predicat atât prizonierilor creştini cât şi răpitorilor săi musulmani. Hagarenii au fost uimiţi de înţelepciunea cuvântului său, dar musulmanii nu au putut suporta acestea şi l-au bătut, ba chiar l-ar fi omorât cu plăcere dacă n-ar fi nădăjduit într-o răscumpărare mare. La un an, Sf. Grigore a fost răscumpărat şi s-a întors la Tesalonic.
Sf. Grigore a făcut multe minuni în cei trei ani dinaintea morţii sale, vindecînd mulţi bolnavi. În ajunul morţii sale, Sf. Ioan Hrisostom i-a apărut într-o viziune, adresîndu-i cuvintele: „Spre înălţimi! Spre înălţimi!” Sf. Grigore Palama a adormit întru Domnul în 14 noiembrie 1359. În 1368 a fost canonizat la Sinodul din Constantinopol sub Patriarhul Filotei (1354-1355, 1364-1376), care a scris viaţa sfântului şi slujbele adresate acestuia.
Tot în această zi, Sfântul noul Mucenic Constantin cel ce din Idra a odrăslit, iar în Rodos a mărturisit, la anii 1800 şi care prin sugrumare s-a săvârşit.
Cu ale lor sfinte rugăciuni, Doamne, miluieşte-ne şi ne mântuieşte pe noi. Amin.
Textul este preluat de pe site-ul Calendar Ortodox

Intr-un mediu economic in continua schimbare, gestionarea corecta a activitatilor financiare reprezinta o conditie esentiala pentru functionarea si dezvoltarea unei companii. In Bucuresti, unde activeaza numeroase intreprinderi din domenii diverse, serviciile contabile au un rol important in organizarea documentelor, respectarea legislatiei fiscale si fundamentarea deciziilor de business. O firma de contabilitate Bucuresti nu se ocupa doar de inregistrarea facturilor, ci poate deveni un partener strategic pentru antreprenorii care urmaresc stabilitate si performanta pe termen lung.
Informatii complexe despre ce implica o firma de contabilitate
Gestionarea documentelor si evidenta contabila
Una dintre principalele responsabilitati ale unei firme de contabilitate consta in organizarea si inregistrarea operatiunilor economice ale clientilor. Acest proces presupune verificarea documentelor justificative, evidentierea veniturilor si cheltuielilor, urmarirea creantelor si datoriilor, precum si gestionarea informatiilor referitoare la activele companiei.
O evidenta contabila bine structurata ofera o imagine realista asupra situatiei financiare si permite identificarea eventualelor neconcordante. Totodata, documentele organizate corespunzator faciliteaza pregatirea raportarilor si verificarea tranzactiilor atunci cand este necesar.
Declaratii fiscale si respectarea obligatiilor legale
Un alt domeniu important il reprezinta calcularea obligatiilor fiscale si pregatirea declaratiilor corespunzatoare. In functie de activitatea si regimul fiscal al companiei, acestea pot include obligatii privind impozitele, TVA-ul, contributiile salariale si alte raportari prevazute de legislatia aplicabila.
O firma de contabilitate urmareste termenele relevante si modificarile legislative care pot influenta activitatea clientului. Printr-o colaborare eficienta, antreprenorii pot reduce riscul intarzierilor si al erorilor declarative.
Salarizare si administrarea personalului
Companiile care au angajati trebuie sa gestioneze lunar numeroase operatiuni administrative. Serviciile de salarizare pot include calcularea drepturilor salariale, pregatirea statelor de plata, gestionarea concediilor si intocmirea declaratiilor aferente veniturilor salariale.
Analiza financiara si consultanta pentru dezvoltare
Dincolo de operatiunile curente, o firma de contabilitate Bucuresti poate sprijini procesul decizional prin rapoarte financiare si interpretarea indicatorilor economici. Informatiile despre profitabilitate, lichiditati, costuri si datorii ii ajuta pe antreprenori sa evalueze performanta companiei.
In functie de serviciile contractate, consultanta poate include analiza costurilor, planificarea fluxului de numerar si evaluarea implicatiilor fiscale ale anumitor decizii comerciale. Aceste informatii sunt utile atunci cand o companie doreste sa investeasca, sa isi extinda activitatea sau sa isi reorganizeze cheltuielile.
Tehnologie, comunicare si confidentialitate
Digitalizarea a schimbat modul in care sunt furnizate serviciile contabile. Transmiterea electronica a documentelor, utilizarea programelor specializate si comunicarea online pot simplifica procesele si accelera schimbul de informatii.
In acelasi timp, protejarea datelor financiare si pastrarea confidentialitatii sunt esentiale. Alegerea unui partener care utilizeaza proceduri adecvate de securitate si stabileste clar responsabilitatile contractuale contribuie la o colaborare sigura.
Cum alegi firma de contabilitate potrivita?
Experienta profesionala, transparenta tarifelor, disponibilitatea comunicarii si adaptarea serviciilor la specificul companiei sunt criterii importante de selectie. De asemenea, trebuie clarificate serviciile incluse, responsabilitatile fiecarei parti si modul de transmitere a documentelor.
Actualitate
Armata SUA extinde Zero Trust: identitatea devine cheia securității pentru mii de sisteme

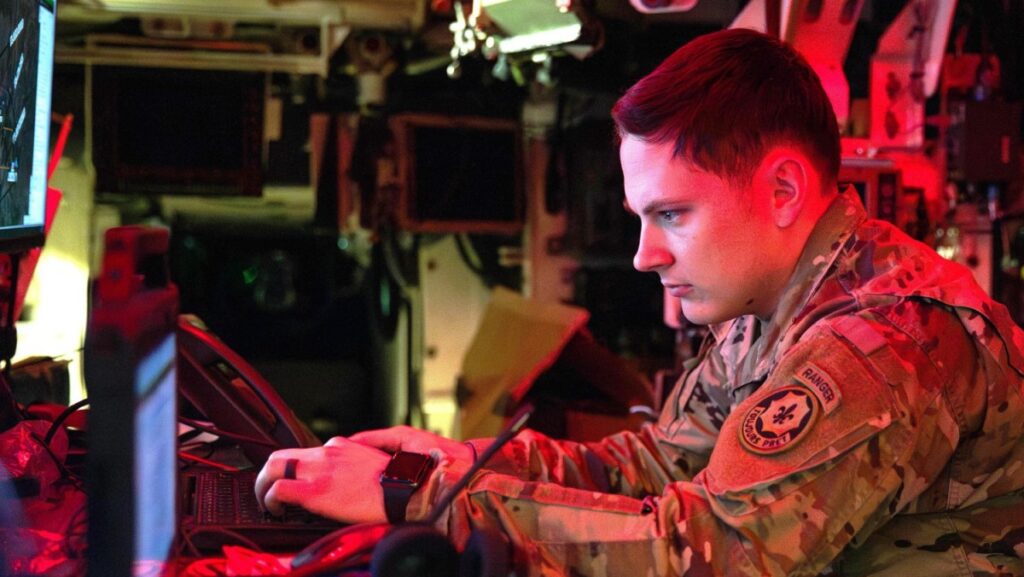
Pentru Armata SUA, provocarea Zero Trust nu mai ține atât de definirea conceptului, cât de aplicarea lui la scară largă. Aproximativ 5.000 de sisteme IT trebuie integrate într-o platformă comună de gestionare a identităților, acreditărilor și accesului — E-ICAM — deși multe dintre ele au fost construite cu mult înainte ca interoperabilitatea să devină o prioritate.
În paralel, cerințele de securitate depășesc rețelele IT tradiționale. Ele se extind către unitățile de la marginea tactică a rețelei, tehnologiile operaționale, sistemele de armament și, tot mai mult, agenții de inteligență artificială.
În aceste condiții, Zero Trust nu este o destinație la care se ajunge o singură dată, ci un model de securitate care trebuie ajustat permanent.
„Nu putem pur și simplu să cumpărăm Zero Trust de la un furnizor; nu este doar o cerință de conformitate”, a declarat David Thompson, responsabil de produs pentru E-ICAM în cadrul structurii Army CPE Command and Control Information Network. El a subliniat că amenințările, politicile și tehnologiile se schimbă continuu, iar Armata trebuie să își adapteze permanent abordarea.
Identitatea, prima linie de apărare
În centrul modelului se află identitatea. Orice entitate care încearcă să acceseze o resursă trebuie identificată, asociată unei acreditări și autorizată. Regula se aplică nu doar oamenilor, ci și dispozitivelor, aplicațiilor și altor entități non-umane.
„Orice lucru care se conectează la altceva pentru a accesa o resursă trebuie identificat fără echivoc, asociat în mod solid unei acreditări și autorizat în siguranță”, a explicat Thompson. „Asta înseamnă literalmente totul: de la utilizatori umani la interfețe non-umane și fiecare componentă fizică sau virtuală dintre acestea.”
Un element esențial al acestui model este autentificarea granulară și repetată. Utilizatorii, dispozitivele, datele și agenții AI trebuie verificați periodic pentru a-și păstra accesul, nu doar la momentul conectării inițiale.
5.000 de sisteme, o singură provocare complexă
Problema imediată este că sistemele Armatei diferă considerabil ca vechime și capabilități tehnice. Unele funcționează de zeci de ani și nu au ținut pasul cu modernizarea. În loc să impună aceeași soluție tehnică tuturor, Armata dezvoltă mai multe trasee de integrare și încearcă să aplice fiecărui sistem măsurile de control al accesului pe care acesta le poate susține în prezent.
Thompson a comparat situația cu securizarea unei clădiri guvernamentale. Controlul poate fi instituit la poartă, la intrare, în lift, la ușile interioare sau chiar la sertarele birourilor. Însă clădirile vechi nu au neapărat toate aceste puncte de control.
„Dacă o clădire nu are uși interioare sau birouri, trebuie să securizăm astăzi ceea ce este posibil și să fim pregătiți să sprijinim îmbunătățirile de securitate ale beneficiarului pe viitor”, a spus el.
Sistemele vechi rămân, astfel, unul dintre principalele obstacole în calea aplicării complete a Zero Trust. Curtis Dukes, vicepreședinte executiv și director general pentru bune practici de securitate la Center for Internet Security, a avertizat că o parte dintre acestea ar putea necesita modernizări importante pentru a răspunde noilor cerințe.
Această flexibilitate este esențială în contextul obiectivului Armatei de a îndeplini toate etapele-țintă Zero Trust până la sfârșitul anului 2027. Thompson a descris integrarea miilor de sisteme până la acel termen drept „un obiectiv uriaș”.
Integrare pe domenii, nu doar sistem cu sistem
Una dintre soluțiile analizate este integrarea sistemelor pe domenii operaționale, în locul tratării fiecăruia separat. Armata lucrează, de asemenea, la instrumente care să le permită responsabililor de sisteme să preia o parte mai mare din proces.
„Încercăm să găsim o metodă de integrare a domeniilor operaționale care pot cuprinde sute sau chiar o mie de sisteme IT”, a afirmat Thompson. El a adăugat că se pregătește un set de instrumente de tip „do it yourself”, astfel încât administratorii să poată lua măsuri fără să fie nevoiți să colaboreze individual, la fiecare pas, cu structura C2IN.
Pentru ca această abordare să funcționeze, responsabilii trebuie să știe ce sisteme și resurse dețin și cum operează acestea. Echipele Armatei au constatat uneori că proprietarii sistemelor nu au o imagine completă asupra propriilor medii informatice.
„Nu există o soluție universală; fiecare sistem IT este diferit. Este dificil, dar nu pentru că ar fi complicat. Dificultatea vine din atenția minuțioasă la detalii”, a spus Thompson.
Accesul securizat nu garantează protejarea datelor
Verificarea identității unui utilizator sau a unui dispozitiv nu este suficientă dacă informațiile la care acesta ajunge rămân vulnerabile. Din acest motiv, măsurile Zero Trust trebuie să protejeze și datele, nu doar accesul la ele.
Mario Puras, vicepreședinte senior pentru inginerie și arhitectură de soluții globale la Netskope, a susținut că modelul trebuie să includă verificare continuă, limitarea rapidă a amenințărilor și protecție completă a informațiilor.
„Misiunea eșuează dacă accesul utilizatorului este securizat, dar datele sunt compromise”, a afirmat Puras.
Într-o astfel de arhitectură, deciziile de acces se pot schimba în funcție de identitate, starea dispozitivului, comportament, conținut și alți factori. Politicile sunt aplicate la nivelul datelor, folosind informații despre utilizatori, dispozitive, conexiuni de rețea și aplicații.
Controlul devine cu atât mai important pe măsură ce mediile militare folosesc servicii cloud, interfețe API, platforme de colaborare și trafic criptat. Transferurile de informații sensibile prin apeluri API, încărcări în cloud sau mesaje de chat sunt exemple de activități pe care sistemele Zero Trust ar putea fi nevoite să le analizeze și să le controleze.
Agenții AI aduc o nouă dimensiune riscului
Extinderea utilizării agenților AI complică administrarea identităților. Pentru Thompson, principiul de bază nu se schimbă atunci când entitatea care solicită accesul nu este umană: și agenții AI trebuie să aibă identități, drepturi limitate și acces restrâns la ceea ce le este necesar.
„Paradigma nu este diferită; este aceeași, dar trebuie să ne mișcăm mai repede”, a spus el. Automatizarea ar putea accelera activitățile ostile, de la câteva atacuri pe minut la sute sau chiar mii pe secundă.
Dukes a atras atenția și asupra agenților capabili să delege sarcini altor agenți. Organizațiile vor trebui să gestioneze relații de încredere între lanțuri de identități non-umane și să se pregătească pentru agenți neautorizați — așa-numiții „shadow agents” — sau pentru sisteme care se comportă imprevizibil ori sunt compromise.
Zero Trust ajunge și la marginea tactică
La nivel tactic, Armata se confruntă cu o altă constrângere: conectivitatea. Unitățile de la nivelul brigăzii și de deasupra acesteia pot conta, în general, pe acces la resursele cloud ale Armatei. Formațiunile aflate sub acest nivel trebuie însă să se pregătească pentru conexiuni întrerupte, degradate, intermitente sau limitate.
Prin urmare, ele au nevoie de suficiente capabilități E-ICAM locale pentru a-și continua misiunile când sunt deconectate și pentru a actualiza informațiile atunci când legătura revine.
Aceleași principii ar urma să se aplice și tehnologiilor operaționale, sistemelor industriale de control, dispozitivelor conectate la internet și componentelor individuale ale sistemelor de armament.
Thompson a dat exemplul unui elicopter: atributele identității ar putea stabili dacă o anumită persoană are dreptul să pornească aparatul.
„Dacă David Thompson urcă într-un elicopter, are el autoritatea de a-l porni?”, a întrebat el. Răspunsul depinde de identitatea persoanei, de atributele asociate acesteia și de acțiunile pe care are voie să le întreprindă.
Provocarea Zero Trust depășește astfel cu mult conectarea la o rețea. Armata trebuie să stabilească ce persoană, mașină, aplicație sau agent AI poate accesa o anumită resursă, ce poate face după obținerea accesului și cum trebuie schimbate permisiunile odată cu evoluția tehnologiei, a misiunii și a amenințărilor.
În cuvintele lui Thompson, în cazul tehnologiilor operaționale, Zero Trust „nu este o stare finală, ci o acțiune continuă”.
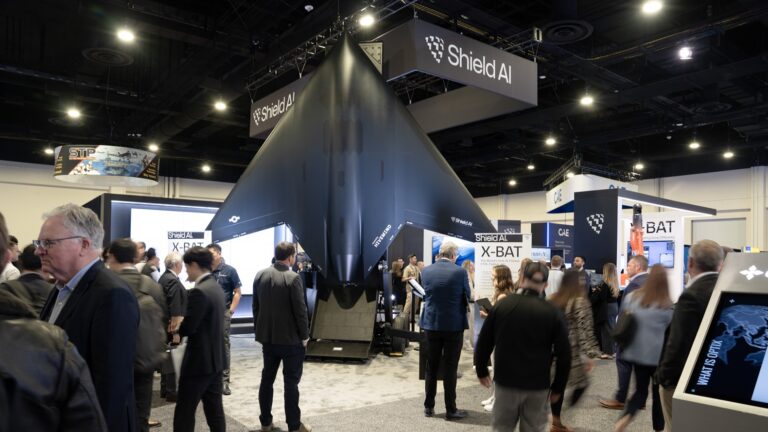
Shield AI și Marina Statelor Unite au anunțat o infuzie masivă de capital, totalizând 400 de milioane de dolari, destinată accelerării dezvoltării dronei X-BAT, un vehicul aerian fără pilot cu decolare și aterizare verticală (VTOL), capabil să redefinească proiecția forței navale.
Un angajament financiar strategic pentru tehnologie de vârf
Recent, a fost concretizată o nouă etapă de finanțare în valoare de 300 de milioane de dolari, structurată printr-o modificare a unui acord existent cu Pentagonul în valoare de 150 de milioane de dolari, sumă completată de o investiție echivalentă din capitalul propriu al Shield AI. Această injecție de capital vine în continuarea unei finanțări anterioare de 100 de milioane de dolari, consolidând astfel un efort financiar comun destinat transformării programului X-BAT dintr-un concept în realitate operațională.
Soluție pentru limitările logistice și operaționale navale
Programul se aliniază eforturilor de tip RIMES (Runway Independent Maritime Expeditionary Strike), care urmăresc dezvoltarea unei drone capabile să lanseze misiuni de lovire pe distanțe lungi fără a necesita infrastructură terestră sau punți de zbor extinse pe navele purtătoare. Această capabilitate este esențială pentru platforme navale precum distrugătoarele din clasa Arleigh Burke, care sunt limitate în prezent de capacitatea stocurilor de muniție și de posibilitățile reduse de reîncărcare pe mare.
X-BAT este proiectată pentru a opera autonom, cu o rază de acțiune ce depășește 2.000 de mile marine și o capacitate de transport a munițiilor de 1.000 de livre. Obiectivul este ca sistemul să crească puterea de luptă fără a compromite operațiunile curente ale grupurilor de luptă din cadrul portavioanelor.
Dezvoltare accelerată și perspective de testare
Compania a adoptat o strategie de dezvoltare paralelă – care include testarea componentelor, a sistemelor de misiune, a integrării pe nave și a producției – pentru a reduce riscurile și a accelera calendarul. Producția aeronavei va avea loc în zona Seattle, în timp ce testele operaționale sunt planificate să se desfășoare în Kansas în cursul acestui an. Marketată drept „primul avion de vânătoare VTOL pilotat prin AI din lume”, drona măsoară 26 de picioare în lungime și dispune de o anvergură a aripilor de 39 de picioare, reprezentând o schimbare de paradigmă în capacitatea de răspuns rapid a Marinei SUA.

Polițist cu cântarul, la datorie: cât lemn bagi în sobă, atâta „ordine publică” ai!
Mintea odihnită produce hârtii obosite Acolo unde ar trebui să fie strategie, analiză de risc și planuri de combatere a...

Antena bate până în concediu: IGPR pierde recursul, nota de plată prinde dobândă
În administrația românească, drumul dintre un drept salarial și plata lui poate avea mai multe opriri decât un personal de...

La MAI, familia se întemeiază cu acordul șefului. Pentru reîntregire, aduceți un „indicator la schimb”!
În Poliția Română, infractorul poate traversa mai multe județe într-o singură noapte. Polițistul care vrea să se mute în județul...

Dosarul Antigrindină – Partea a X‑a – Republica rachetelor fără autorizație: cum au ajuns Diaconu (APM Prahova) și Garda de Mediu scutul mafiei antigrindină
Investigație proprie realizată în exclusivitate de ziarul de investigații Incisiv de Prahova Operațiunea Iodura: cum a transformat Statul Român Prahova...

Republica sinecurilor unite: Mega-tunul de la IAR Brașov și caracatița politică de la MEAT
Când un secretar general adjunct își face lege proprie, iar ministrul Irineu Darău transformă statul român în firmă de partid...

Nu este o glumă. Este toaleta polițiștilor!
Nu, nu este o toaletă dintr-o clădire părăsită, nici decor de film horror și nici vreun experiment vizual generat de...

Planul la amenzi: cum s-a transformat polițistul în vaca de muls a șefilor cu pix și Excel
Normă la amenzi, nu atribuții: polițist cu șapcă, șef cu abac Mesajul transmis de adjunctul IPJ Bacău, comisar-șef Giugariu Constantin,...

„BAYRAKTAR” LA SECRET. Cum s-a ales praful de plângerea împotriva ministrului, iar dosarul penal l-a luat sindicatul
Ministrul Predoiu n-a fost cercetat nici măcar o zi. Sindicatul Polițiștilor din România „Diamantul” a stat șapte luni cu dosar...

TASER PENTRU TOȚI, DAR NU CHIAR ACUM. Cronica unui șoc anunțat în Poliția Română
Polițiștii români ar putea, într-o bună zi, să vadă altceva la brâu în afară de un pix, un baston și...

Incompatibilități cu capul în nisip: Cum pasează M.A.I. cartoful fierbinte către ANI, iar polițiștii din Europol, CEPOL și Frontex stau agățați între două legi și zero răspunsuri
SIDEPOL trage semnalul de alarmă: din 31 august 2026 a intrat în vigoare Legea 180/2026, noul regim al incompatibilităților, dar...

M.A.I. – Statul vânează rațe, „Diamantul” vânează drepturi: trei procese, trei palme peste obrazul sistemului
Când „sezonul de vânătoare” se deschide în România, toată lumea se gândește la rațe, nu la drepturi salariale. Numai că,...

CATASTROFELE ECOLOGICE DIN PRAHOVA – Sub ocrotirea directorului–dictator Florin Diaconu (APM Prahova) și a „Gărzii lui” de Mediu – Florin Diaconu – Directorul din borcanul cu mercur. Episodul 5
O poveste (din păcate) reală despre cum se poate transforma o agenție de protecție a mediului într-un cartier general al...

Stația‑fantomă de la Corlătești își dă arama pe față: „ape uzuale” direct în Pârâul Dâmbu, sub nasul lui Diaconu și al Gărzii de Mediu adormite. Florin Diaconu – Directorul din borcanul cu mercur. Episodul 4
Incisiv de Prahova prezintă în exclusivitate imaginile (video) de ieri ale unei catastrofe ecologice „omologate” prin nepăsare oficială Ziarul de...

Dosarul Antigrindină – Partea a IX‑a – Republica rachetelor antigrindina: cum a fost însămânțată România cu minciuni, plumb și abuz de serviciu
Investigație proprie realizată în exclusivitate de ziarul de investigații Incisiv de Prahova Statul care dă cu racheta în nori și...

CASA DE PENSII A MAI, KNOCK-OUT LA CURTE: CUM A VRUT SĂ IA BANII UNUI POLIȚIST ȘI A PLECAT CU… CHELTUIELI DE JUDECATĂ
Operațiunea „Ia-i pensia, dă-i în judecată și pierzi” Casa de Pensii Sectorială a MAI a reușit performanța rară de a...
-
Exclusivacum 4 zile
CASA DE PENSII A MAI, KNOCK-OUT LA CURTE: CUM A VRUT SĂ IA BANII UNUI POLIȚIST ȘI A PLECAT CU… CHELTUIELI DE JUDECATĂ
-
Exclusivacum 4 zile
Stația‑fantomă de la Corlătești își dă arama pe față: „ape uzuale” direct în Pârâul Dâmbu, sub nasul lui Diaconu și al Gărzii de Mediu adormite. Florin Diaconu – Directorul din borcanul cu mercur. Episodul 4
-
Exclusivacum 4 zile
Dosarul Antigrindină – Partea a IX‑a – Republica rachetelor antigrindina: cum a fost însămânțată România cu minciuni, plumb și abuz de serviciu
-
Exclusivacum 3 zile
CATASTROFELE ECOLOGICE DIN PRAHOVA – Sub ocrotirea directorului–dictator Florin Diaconu (APM Prahova) și a „Gărzii lui” de Mediu – Florin Diaconu – Directorul din borcanul cu mercur. Episodul 5
-
Exclusivacum 3 zile
Incompatibilități cu capul în nisip: Cum pasează M.A.I. cartoful fierbinte către ANI, iar polițiștii din Europol, CEPOL și Frontex stau agățați între două legi și zero răspunsuri
-
Exclusivacum 2 zile
Republica sinecurilor unite: Mega-tunul de la IAR Brașov și caracatița politică de la MEAT
-
 Featuredacum 4 zile
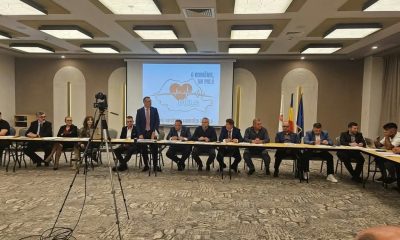
PULS își alege conducerea și își stabilește direcțiile politice la Alba Iulia – „România are PULS – în țară și în Diaspora”
-
Exclusivacum 2 zile
Dosarul Antigrindină – Partea a X‑a – Republica rachetelor fără autorizație: cum au ajuns Diaconu (APM Prahova) și Garda de Mediu scutul mafiei antigrindină