
Actualitate
Mascații care au descins în apartamentul bărbatului care s-a aruncat de la etajul 6, audiați de Serviciul Omoruri. Ce s-a întâmplat în ulimele clipe de viață ale victimei


Ofițerii Serviciului Omoruri verifică modul în care au intervenit polițiștii în cazul bărbatului cu probleme psihice care a murit, vineri, după ce s-a aruncat de la etajul 6 în momentul în care trupele speciale au descins în apartamentul său. Mai mulți luptători ai trupelor speciale au fost deja audiați și au fost vizionate imaginile filmate de martori dar și de negociatorii poliției.
Incidentul produs, vineri, pe bulevardul Liviu Rebreanu, din sectirul 3, a șocat opinia publică din România după ce un bărbat gol pușcă a fost filmat de mai mulți martori în momentul în care a sărit de la balconul apartamentului său în timp ce trupele de mascați tocmai descindeau în locuință.
Dosarul morții acestuia a fost preluat de procurorii Parchetului de pe lângă Tribunalul București, care, împreună cu polițiștii Serviciului Omoruri au declanșat o anchetă pentru a stabili, cât mai exact, în ce condiții s-a produs tragicul eveniment.
Potrivit unor surse judiciare, polițiștii Secției 13 fuseseră trimiși la blocul din Liviu Rebreanu după ce vecinii bărbatului sunaseră la numărul de urgență 112 și anunțaseră că acesta este complet dezbrăcat și încearcă să escaladeze balcoanele, după ce, inițial, ar fi aruncat cu unele obiecte.
La fața locului au ajuns atât echipaje ale Secției 13 cât și echipe de negociatori și trupe SAS, în condițiile în care era cunoscut faptul că bărbatul reclamat suferă atât de afecțiuni psihice cât și de HIV și hepatita c.
Sinucigașul se credea gladiator
În data de 13 iulie, în jurul orei 01.30, acesta mai fusese implicat într-un incidet asemănător, după ce vecinii au sunat la 112 și au anunțat că un bărbat dezbrăcat arunca în parcarea imobilului cu diverse obiecte, după care a încercat să intre peste o bătrână în casă, prin escaladarea balcoanelor.
Atunci, polițiștii au evacuat mai mulți locatari, pentru a evita riscul unor răniri, însă atunci a fost imobilizat. Acesta s-a ales atunci cu dosar penal pentru distrugere, tulburarea ordinii și liniștii publice și violare de domiciliu.
Sursele citate au dezvăluit, pentru Gândul.ro, că, de această dată, după ce au urcat până la ușa bărbatului, polițiștii au întâmpinat o rezistență dură din partea acestuia. Foarte surescitat, acesta era plin de sânge și a început să arunce cu diferite obiecte, între care un laptop și o ganteră.
Extrem de agitat, acesta îi scuipa și îi provoca la bătaie, în condițiile în care, în palmă, ținea un disc mic din metal, în timp ce în mâna cealaltă ținea un cuțit. În acest context, anchetatorii au precizat că individul a lăsat de înțeles că se consideră un fel de gladiator.
Mascații au aruncat și două grenade
După ce toate încercările negociatorilor au eșuat, trupele speciale ar fi încercat să-i distragă atenția, pentru a-l putea surprinde, cu două grenade de zgomot. Cu toate că acestea au explodat foarte aproape de el, bărbatul nu ar fi avut nicio reacție.
În cele din urmă, acesta s-a retras pe balcon, a trecut pe cealaltă parte a balustradei și după ce a mai aruncat o ultimă privire către mascații care tocmai intrau în locuință, a sărit în gol și a căzut pe o mașină parcată.
Cu toate că a suferit răni grave, iar un picior era complet rupt, acesta ar fi conntinuat să fie agitat, drept pentru care medicii de pe ambulanța care se afla deja la fața locului au fost nevoiți să-i aștepte pe luptătorii SAS să coboare și să-l imobilizeze.
Ulterior, după aproximativ două ore, acesta a murit din cauza hemoragiei interne.
Polițiștii Serviciului Omoruri au făcut cercetarea la fața locului și au audiat deja mai mulți dintre polițiștii care au intervenit la fața locului, inclusiv mai mulți dintre luptătorii SAS.
În același timp, au fost vizionate și imaginile filmare de martori și de negociatori, pentru a se stabili dacă procedurile au fost respectate și dacă, în timpul imobilizării, bărbatul rănit a fost lovit.
Actualitate
Paza de la mări și combaterea traficului de droguri: Paza de Coastă a SUA cumpără patru drone MQ-9B

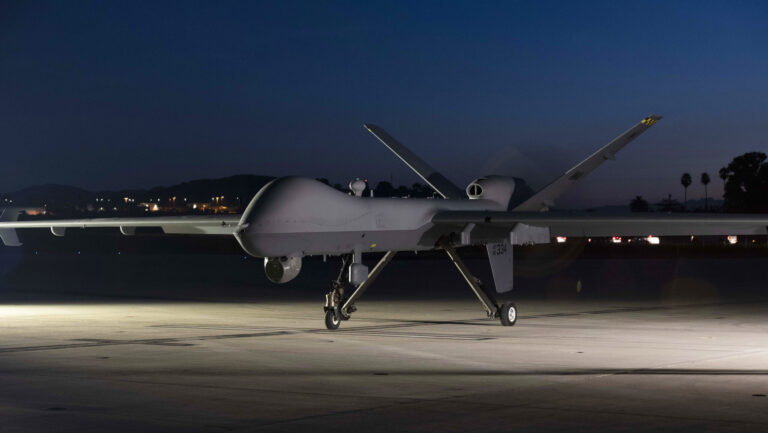
Paza de Coastă a Statelor Unite va achiziționa pentru prima dată drone MQ-9B. Contractul, în valoare de 247,8 milioane de dolari, acoperă patru aeronave, stații de control la sol și echipamente de sprijin.
Supraveghere maritimă pe distanțe mari
Dronele vor fi folosite pentru monitorizarea apelor din larg, misiuni de căutare și salvare și sprijinirea operațiunilor împotriva traficului de droguri. Aeronavele nu sunt proiectate să transporte armament, a precizat un purtător de cuvânt al serviciului.
Potrivit conducerii Pazei de Coastă, noile aparate vor extinde raza de observare maritimă și vor permite detectarea mai timpurie a amenințărilor, decizii mai bine fundamentate și intervenții mai rapide.
Finanțare federală pentru patru aeronave
Planurile de achiziție au fost anunțate inițial anul trecut, după ce Paza de Coastă a primit fonduri prin pachetul bugetar de reconciliere pentru anul fiscal 2025 și alocările pentru anul fiscal 2026. Pachetul din 2025 a inclus aproape 25 de miliarde de dolari pentru serviciu.
Experiență operațională cu drone similare
Paza de Coastă a mai colaborat cu Serviciul Vamal și de Protecție a Frontierelor (CBP), utilizând drone MQ-9A ale acestuia în operațiuni desfășurate din Texas. În anul fiscal 2026, aeronavele au sprijinit CBP în capturarea a 60.700 de livre de droguri ilegale și arestarea a aproximativ 20 de persoane implicate în contrabandă.
Peste 30 de ore în misiune
MQ-9B SeaGuardian este concepută pentru misiuni de informații, supraveghere și recunoaștere maritimă care pot depăși 30 de ore. Raza sa operațională este de aproximativ 1.200 de mile marine, potrivit producătorului, General Atomics.

Intr-un mediu economic in continua schimbare, gestionarea corecta a activitatilor financiare reprezinta o conditie esentiala pentru functionarea si dezvoltarea unei companii. In Bucuresti, unde activeaza numeroase intreprinderi din domenii diverse, serviciile contabile au un rol important in organizarea documentelor, respectarea legislatiei fiscale si fundamentarea deciziilor de business. O firma de contabilitate Bucuresti nu se ocupa doar de inregistrarea facturilor, ci poate deveni un partener strategic pentru antreprenorii care urmaresc stabilitate si performanta pe termen lung.
Informatii complexe despre ce implica o firma de contabilitate
Gestionarea documentelor si evidenta contabila
Una dintre principalele responsabilitati ale unei firme de contabilitate consta in organizarea si inregistrarea operatiunilor economice ale clientilor. Acest proces presupune verificarea documentelor justificative, evidentierea veniturilor si cheltuielilor, urmarirea creantelor si datoriilor, precum si gestionarea informatiilor referitoare la activele companiei.
O evidenta contabila bine structurata ofera o imagine realista asupra situatiei financiare si permite identificarea eventualelor neconcordante. Totodata, documentele organizate corespunzator faciliteaza pregatirea raportarilor si verificarea tranzactiilor atunci cand este necesar.
Declaratii fiscale si respectarea obligatiilor legale
Un alt domeniu important il reprezinta calcularea obligatiilor fiscale si pregatirea declaratiilor corespunzatoare. In functie de activitatea si regimul fiscal al companiei, acestea pot include obligatii privind impozitele, TVA-ul, contributiile salariale si alte raportari prevazute de legislatia aplicabila.
O firma de contabilitate urmareste termenele relevante si modificarile legislative care pot influenta activitatea clientului. Printr-o colaborare eficienta, antreprenorii pot reduce riscul intarzierilor si al erorilor declarative.
Salarizare si administrarea personalului
Companiile care au angajati trebuie sa gestioneze lunar numeroase operatiuni administrative. Serviciile de salarizare pot include calcularea drepturilor salariale, pregatirea statelor de plata, gestionarea concediilor si intocmirea declaratiilor aferente veniturilor salariale.
Analiza financiara si consultanta pentru dezvoltare
Dincolo de operatiunile curente, o firma de contabilitate Bucuresti poate sprijini procesul decizional prin rapoarte financiare si interpretarea indicatorilor economici. Informatiile despre profitabilitate, lichiditati, costuri si datorii ii ajuta pe antreprenori sa evalueze performanta companiei.
In functie de serviciile contractate, consultanta poate include analiza costurilor, planificarea fluxului de numerar si evaluarea implicatiilor fiscale ale anumitor decizii comerciale. Aceste informatii sunt utile atunci cand o companie doreste sa investeasca, sa isi extinda activitatea sau sa isi reorganizeze cheltuielile.
Tehnologie, comunicare si confidentialitate
Digitalizarea a schimbat modul in care sunt furnizate serviciile contabile. Transmiterea electronica a documentelor, utilizarea programelor specializate si comunicarea online pot simplifica procesele si accelera schimbul de informatii.
In acelasi timp, protejarea datelor financiare si pastrarea confidentialitatii sunt esentiale. Alegerea unui partener care utilizeaza proceduri adecvate de securitate si stabileste clar responsabilitatile contractuale contribuie la o colaborare sigura.
Cum alegi firma de contabilitate potrivita?
Experienta profesionala, transparenta tarifelor, disponibilitatea comunicarii si adaptarea serviciilor la specificul companiei sunt criterii importante de selectie. De asemenea, trebuie clarificate serviciile incluse, responsabilitatile fiecarei parti si modul de transmitere a documentelor.
Actualitate
Armata SUA extinde Zero Trust: identitatea devine cheia securității pentru mii de sisteme
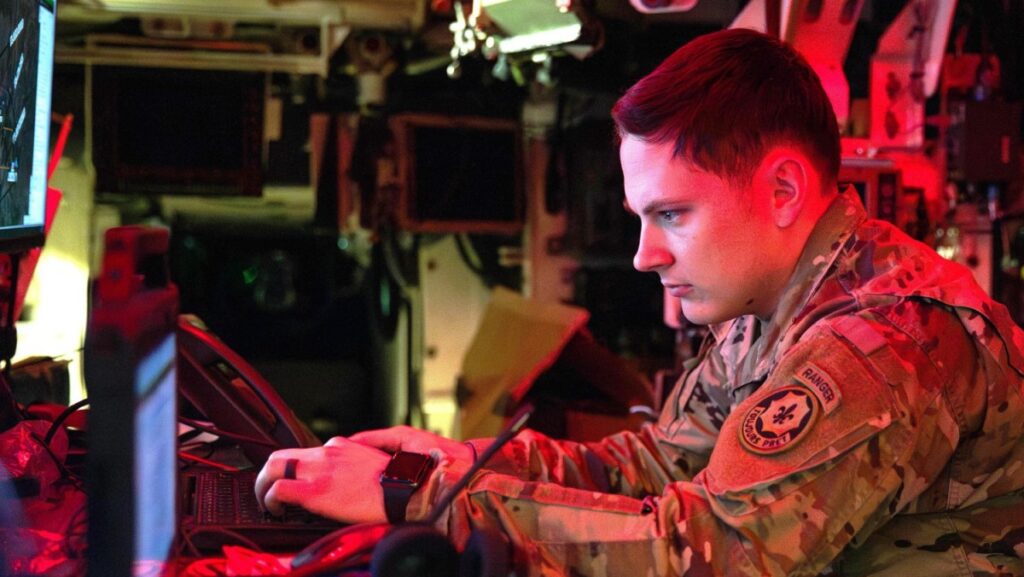
Pentru Armata SUA, provocarea Zero Trust nu mai ține atât de definirea conceptului, cât de aplicarea lui la scară largă. Aproximativ 5.000 de sisteme IT trebuie integrate într-o platformă comună de gestionare a identităților, acreditărilor și accesului — E-ICAM — deși multe dintre ele au fost construite cu mult înainte ca interoperabilitatea să devină o prioritate.
În paralel, cerințele de securitate depășesc rețelele IT tradiționale. Ele se extind către unitățile de la marginea tactică a rețelei, tehnologiile operaționale, sistemele de armament și, tot mai mult, agenții de inteligență artificială.
În aceste condiții, Zero Trust nu este o destinație la care se ajunge o singură dată, ci un model de securitate care trebuie ajustat permanent.
„Nu putem pur și simplu să cumpărăm Zero Trust de la un furnizor; nu este doar o cerință de conformitate”, a declarat David Thompson, responsabil de produs pentru E-ICAM în cadrul structurii Army CPE Command and Control Information Network. El a subliniat că amenințările, politicile și tehnologiile se schimbă continuu, iar Armata trebuie să își adapteze permanent abordarea.
Identitatea, prima linie de apărare
În centrul modelului se află identitatea. Orice entitate care încearcă să acceseze o resursă trebuie identificată, asociată unei acreditări și autorizată. Regula se aplică nu doar oamenilor, ci și dispozitivelor, aplicațiilor și altor entități non-umane.
„Orice lucru care se conectează la altceva pentru a accesa o resursă trebuie identificat fără echivoc, asociat în mod solid unei acreditări și autorizat în siguranță”, a explicat Thompson. „Asta înseamnă literalmente totul: de la utilizatori umani la interfețe non-umane și fiecare componentă fizică sau virtuală dintre acestea.”
Un element esențial al acestui model este autentificarea granulară și repetată. Utilizatorii, dispozitivele, datele și agenții AI trebuie verificați periodic pentru a-și păstra accesul, nu doar la momentul conectării inițiale.
5.000 de sisteme, o singură provocare complexă
Problema imediată este că sistemele Armatei diferă considerabil ca vechime și capabilități tehnice. Unele funcționează de zeci de ani și nu au ținut pasul cu modernizarea. În loc să impună aceeași soluție tehnică tuturor, Armata dezvoltă mai multe trasee de integrare și încearcă să aplice fiecărui sistem măsurile de control al accesului pe care acesta le poate susține în prezent.
Thompson a comparat situația cu securizarea unei clădiri guvernamentale. Controlul poate fi instituit la poartă, la intrare, în lift, la ușile interioare sau chiar la sertarele birourilor. Însă clădirile vechi nu au neapărat toate aceste puncte de control.
„Dacă o clădire nu are uși interioare sau birouri, trebuie să securizăm astăzi ceea ce este posibil și să fim pregătiți să sprijinim îmbunătățirile de securitate ale beneficiarului pe viitor”, a spus el.
Sistemele vechi rămân, astfel, unul dintre principalele obstacole în calea aplicării complete a Zero Trust. Curtis Dukes, vicepreședinte executiv și director general pentru bune practici de securitate la Center for Internet Security, a avertizat că o parte dintre acestea ar putea necesita modernizări importante pentru a răspunde noilor cerințe.
Această flexibilitate este esențială în contextul obiectivului Armatei de a îndeplini toate etapele-țintă Zero Trust până la sfârșitul anului 2027. Thompson a descris integrarea miilor de sisteme până la acel termen drept „un obiectiv uriaș”.
Integrare pe domenii, nu doar sistem cu sistem
Una dintre soluțiile analizate este integrarea sistemelor pe domenii operaționale, în locul tratării fiecăruia separat. Armata lucrează, de asemenea, la instrumente care să le permită responsabililor de sisteme să preia o parte mai mare din proces.
„Încercăm să găsim o metodă de integrare a domeniilor operaționale care pot cuprinde sute sau chiar o mie de sisteme IT”, a afirmat Thompson. El a adăugat că se pregătește un set de instrumente de tip „do it yourself”, astfel încât administratorii să poată lua măsuri fără să fie nevoiți să colaboreze individual, la fiecare pas, cu structura C2IN.
Pentru ca această abordare să funcționeze, responsabilii trebuie să știe ce sisteme și resurse dețin și cum operează acestea. Echipele Armatei au constatat uneori că proprietarii sistemelor nu au o imagine completă asupra propriilor medii informatice.
„Nu există o soluție universală; fiecare sistem IT este diferit. Este dificil, dar nu pentru că ar fi complicat. Dificultatea vine din atenția minuțioasă la detalii”, a spus Thompson.
Accesul securizat nu garantează protejarea datelor
Verificarea identității unui utilizator sau a unui dispozitiv nu este suficientă dacă informațiile la care acesta ajunge rămân vulnerabile. Din acest motiv, măsurile Zero Trust trebuie să protejeze și datele, nu doar accesul la ele.
Mario Puras, vicepreședinte senior pentru inginerie și arhitectură de soluții globale la Netskope, a susținut că modelul trebuie să includă verificare continuă, limitarea rapidă a amenințărilor și protecție completă a informațiilor.
„Misiunea eșuează dacă accesul utilizatorului este securizat, dar datele sunt compromise”, a afirmat Puras.
Într-o astfel de arhitectură, deciziile de acces se pot schimba în funcție de identitate, starea dispozitivului, comportament, conținut și alți factori. Politicile sunt aplicate la nivelul datelor, folosind informații despre utilizatori, dispozitive, conexiuni de rețea și aplicații.
Controlul devine cu atât mai important pe măsură ce mediile militare folosesc servicii cloud, interfețe API, platforme de colaborare și trafic criptat. Transferurile de informații sensibile prin apeluri API, încărcări în cloud sau mesaje de chat sunt exemple de activități pe care sistemele Zero Trust ar putea fi nevoite să le analizeze și să le controleze.
Agenții AI aduc o nouă dimensiune riscului
Extinderea utilizării agenților AI complică administrarea identităților. Pentru Thompson, principiul de bază nu se schimbă atunci când entitatea care solicită accesul nu este umană: și agenții AI trebuie să aibă identități, drepturi limitate și acces restrâns la ceea ce le este necesar.
„Paradigma nu este diferită; este aceeași, dar trebuie să ne mișcăm mai repede”, a spus el. Automatizarea ar putea accelera activitățile ostile, de la câteva atacuri pe minut la sute sau chiar mii pe secundă.
Dukes a atras atenția și asupra agenților capabili să delege sarcini altor agenți. Organizațiile vor trebui să gestioneze relații de încredere între lanțuri de identități non-umane și să se pregătească pentru agenți neautorizați — așa-numiții „shadow agents” — sau pentru sisteme care se comportă imprevizibil ori sunt compromise.
Zero Trust ajunge și la marginea tactică
La nivel tactic, Armata se confruntă cu o altă constrângere: conectivitatea. Unitățile de la nivelul brigăzii și de deasupra acesteia pot conta, în general, pe acces la resursele cloud ale Armatei. Formațiunile aflate sub acest nivel trebuie însă să se pregătească pentru conexiuni întrerupte, degradate, intermitente sau limitate.
Prin urmare, ele au nevoie de suficiente capabilități E-ICAM locale pentru a-și continua misiunile când sunt deconectate și pentru a actualiza informațiile atunci când legătura revine.
Aceleași principii ar urma să se aplice și tehnologiilor operaționale, sistemelor industriale de control, dispozitivelor conectate la internet și componentelor individuale ale sistemelor de armament.
Thompson a dat exemplul unui elicopter: atributele identității ar putea stabili dacă o anumită persoană are dreptul să pornească aparatul.
„Dacă David Thompson urcă într-un elicopter, are el autoritatea de a-l porni?”, a întrebat el. Răspunsul depinde de identitatea persoanei, de atributele asociate acesteia și de acțiunile pe care are voie să le întreprindă.
Provocarea Zero Trust depășește astfel cu mult conectarea la o rețea. Armata trebuie să stabilească ce persoană, mașină, aplicație sau agent AI poate accesa o anumită resursă, ce poate face după obținerea accesului și cum trebuie schimbate permisiunile odată cu evoluția tehnologiei, a misiunii și a amenințărilor.
În cuvintele lui Thompson, în cazul tehnologiilor operaționale, Zero Trust „nu este o stare finală, ci o acțiune continuă”.

Guvern demis, USR decis: austeritate la MEDAT, lux la IAR Brașov
Austeritate la minister, șampanie la consiliu – „Strângem cureaua la ghișeu, lărgim cureaua la consiliu” Pe 24 septembrie, Guvernul demis...

Polițist cu cântarul, la datorie: cât lemn bagi în sobă, atâta „ordine publică” ai!
Mintea odihnită produce hârtii obosite Acolo unde ar trebui să fie strategie, analiză de risc și planuri de combatere a...

Antena bate până în concediu: IGPR pierde recursul, nota de plată prinde dobândă
În administrația românească, drumul dintre un drept salarial și plata lui poate avea mai multe opriri decât un personal de...

La MAI, familia se întemeiază cu acordul șefului. Pentru reîntregire, aduceți un „indicator la schimb”!
În Poliția Română, infractorul poate traversa mai multe județe într-o singură noapte. Polițistul care vrea să se mute în județul...

Dosarul Antigrindină – Partea a X‑a – Republica rachetelor fără autorizație: cum au ajuns Diaconu (APM Prahova) și Garda de Mediu scutul mafiei antigrindină
Investigație proprie realizată în exclusivitate de ziarul de investigații Incisiv de Prahova Operațiunea Iodura: cum a transformat Statul Român Prahova...

Republica sinecurilor unite: Mega-tunul de la IAR Brașov și caracatița politică de la MEAT
Când un secretar general adjunct își face lege proprie, iar ministrul Irineu Darău transformă statul român în firmă de partid...
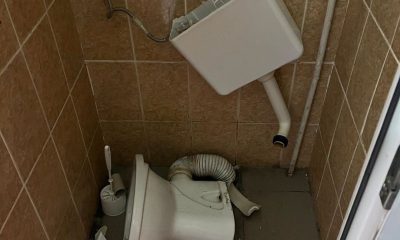

Nu este o glumă. Este toaleta polițiștilor!
Nu, nu este o toaletă dintr-o clădire părăsită, nici decor de film horror și nici vreun experiment vizual generat de...

Planul la amenzi: cum s-a transformat polițistul în vaca de muls a șefilor cu pix și Excel
Normă la amenzi, nu atribuții: polițist cu șapcă, șef cu abac Mesajul transmis de adjunctul IPJ Bacău, comisar-șef Giugariu Constantin,...

„BAYRAKTAR” LA SECRET. Cum s-a ales praful de plângerea împotriva ministrului, iar dosarul penal l-a luat sindicatul
Ministrul Predoiu n-a fost cercetat nici măcar o zi. Sindicatul Polițiștilor din România „Diamantul” a stat șapte luni cu dosar...

TASER PENTRU TOȚI, DAR NU CHIAR ACUM. Cronica unui șoc anunțat în Poliția Română
Polițiștii români ar putea, într-o bună zi, să vadă altceva la brâu în afară de un pix, un baston și...

Incompatibilități cu capul în nisip: Cum pasează M.A.I. cartoful fierbinte către ANI, iar polițiștii din Europol, CEPOL și Frontex stau agățați între două legi și zero răspunsuri
SIDEPOL trage semnalul de alarmă: din 31 august 2026 a intrat în vigoare Legea 180/2026, noul regim al incompatibilităților, dar...

M.A.I. – Statul vânează rațe, „Diamantul” vânează drepturi: trei procese, trei palme peste obrazul sistemului
Când „sezonul de vânătoare” se deschide în România, toată lumea se gândește la rațe, nu la drepturi salariale. Numai că,...

CATASTROFELE ECOLOGICE DIN PRAHOVA – Sub ocrotirea directorului–dictator Florin Diaconu (APM Prahova) și a „Gărzii lui” de Mediu – Florin Diaconu – Directorul din borcanul cu mercur. Episodul 5
O poveste (din păcate) reală despre cum se poate transforma o agenție de protecție a mediului într-un cartier general al...

Stația‑fantomă de la Corlătești își dă arama pe față: „ape uzuale” direct în Pârâul Dâmbu, sub nasul lui Diaconu și al Gărzii de Mediu adormite. Florin Diaconu – Directorul din borcanul cu mercur. Episodul 4
Incisiv de Prahova prezintă în exclusivitate imaginile (video) de ieri ale unei catastrofe ecologice „omologate” prin nepăsare oficială Ziarul de...

Dosarul Antigrindină – Partea a IX‑a – Republica rachetelor antigrindina: cum a fost însămânțată România cu minciuni, plumb și abuz de serviciu
Investigație proprie realizată în exclusivitate de ziarul de investigații Incisiv de Prahova Statul care dă cu racheta în nori și...
-
 Exclusivacum 5 zile
CASA DE PENSII A MAI, KNOCK-OUT LA CURTE: CUM A VRUT SĂ IA BANII UNUI POLIȚIST ȘI A PLECAT CU… CHELTUIELI DE JUDECATĂ
-
Exclusivacum 5 zile
Stația‑fantomă de la Corlătești își dă arama pe față: „ape uzuale” direct în Pârâul Dâmbu, sub nasul lui Diaconu și al Gărzii de Mediu adormite. Florin Diaconu – Directorul din borcanul cu mercur. Episodul 4
-
Exclusivacum 4 zile
CATASTROFELE ECOLOGICE DIN PRAHOVA – Sub ocrotirea directorului–dictator Florin Diaconu (APM Prahova) și a „Gărzii lui” de Mediu – Florin Diaconu – Directorul din borcanul cu mercur. Episodul 5
-
Exclusivacum 5 zile
Dosarul Antigrindină – Partea a IX‑a – Republica rachetelor antigrindina: cum a fost însămânțată România cu minciuni, plumb și abuz de serviciu
-
Exclusivacum 4 zile
Incompatibilități cu capul în nisip: Cum pasează M.A.I. cartoful fierbinte către ANI, iar polițiștii din Europol, CEPOL și Frontex stau agățați între două legi și zero răspunsuri
-
Exclusivacum 3 zile
Republica sinecurilor unite: Mega-tunul de la IAR Brașov și caracatița politică de la MEAT
-
Exclusivacum 3 zile
Dosarul Antigrindină – Partea a X‑a – Republica rachetelor fără autorizație: cum au ajuns Diaconu (APM Prahova) și Garda de Mediu scutul mafiei antigrindină
-
 Featuredacum 5 zile
PULS își alege conducerea și își stabilește direcțiile politice la Alba Iulia – „România are PULS – în țară și în Diaspora”