
Actualitate
Atacatorii cibernetici profită de războaiele de streaming, pentru a ataca utilizatorii


Când vine vorba despre deghizarea fișierelor rău intenționate sub numele platformelor populare de streaming și al conținutului acestora, atacatorii se folosesc cel mai des de nume precum Netflix și The Mandalorian (un serial original Disney+) pentru a păcăli utilizatorii. Între ianuarie 2019 și 8 aprilie 2020, peste 5000 de utilizatori Kaspersky au fost expuși la diverse amenințări, în timp ce încercau să obțină acces la Netflix, prin intermediul fișierelor neoficiale care îi foloseau numele. În total, au fost depistate mai mult de 22.000 de încercări de infectare care au folosit numele Netflix drept momeală. În ceea ce privește serialele originale de pe platformele de streaming, The Mandalorian a fost serialul cel mai des exploatat de către utilizaorii rău intenționați, cu un număr de 1.614 utilizatori expuși în acest fel și 5.855 de tentative de infectare înregistrate.
Serviciile de streaming devin tot mai populare, iar aceste platforme – alături de conținutul lor original, sunt exploatate din ce în ce mai mult de atacatorii cibernetici, cu scopul de a lansa diferite atacuri. Acestea variază de la atacuri de tip phishing, care presupun colectarea de informații de cont și de plată, până la utilizarea numelor acestor platforme și ale serialelor propriu-zise, ca o metodă de a păcăli utilizatorii și de a-i determina să descarce diverse amenințări, inclusiv adware și malware.
Având în vedere acest lucru, cercetătorii Kaspersky au examinat peisajul amenințărilor cibernetice care s-au bazat pe cinci mari platforme de streaming (Huli, Disney+, Netflix, Apple TV Plus, Amazon Prime Video), din ianuarie 2019, până pe 8 aprilie 2020. Au constatat că un număr total de 5.577 utilizatori au fost expuși la diverse amenințări, în timp ce încercau să obțină acces la aceste platforme, prin mijloace neoficiale. Mai exact,utilzatorii accesau fișiere care se foloseau de numele mai multor platforme de streaming, numele “Netflix” fiind momeala cea mai frecvent utilizată de către atacatori. În total, au găsit 23.936 de încercări de a infecta acești utilizatori, folosind diverse amenințări.
Grafic reprezentând numărul de utilizatori unici care au întâlnit diverse amenințări care conțin numele platformelor de streaming populare, în timp ce încercau să obțină acces la platforme prin mijloace neoficiale
Cercetătorii Kaspersky au examinat și amenințările cibernetice associate conținutului original de pe aceste platforme. În urma examinării a 25 de seriale originale de pe cele cinci platforme menționate mai sus, ei au descoperit că cele cinci seriale utilizate cel mai frecvent de către atacatori ca momeală au fost: 1) The Mandalorian (Disney +); 2) Stranger Things (Netflix); 3) The Witcher (Netflix); 4) Sex Education (Netflix) și 5) Orange is the New Black (Netflix).
În total, 4.502 de utilizatori Kaspersky au fost expuși la diverse amenințări prin intermediul fișierelor rău intenționate, care conțineau numele unuia dintre aceste cinci seriale, ca momeală, cu un număr de 18.947 de tentative de infectare înregistrate. Cel mai mare număr a provenit de la fișierele care conțineau numele The Mandalorian, un serial popular, marca Disney +, ca momeală – 1614 utilizatori și un total de 5.855 de tentative de infectare.
Atât pentru platforme, cât și pentru show-urile originale, amenințările cel mai frecvent întâlnite de utilizatori sunt, de asemenea, cele mai periculoase: diverși Troieni. Aceste tipuri de fișiere rău intenționate permit atacatorilor să facă orice, de la ștergerea și blocarea datelor până la întreruperea funcționării computerului. Unii dintre troienii distribuiți au fost troienii spion – fișiere rău intenționate, deosebit de periculoase, care urmăresc acțiunile utilizatorilor pe dispozitivul infectat. Cu ajutorul programelor spyware, utilizatorilor li se pot colecta datele personale, fotografiile, precum și informațiile referitoare la conturile lor bancare.
“Așa-numitele “războaie de streaming” sunt abia la început, iar pe măsură ce popularitatea acestor platforme crește, la fel se întâmplă și cu atenția pe care o primesc de la utilizatorii răuvoitori. Acest lucru este valabil, în special, întrucât multe dintre platforme se confruntă cu o creștere fără precedent, ca urmare a recomandărilor de auto-izolare, iar angajații sunt obligați să lucreze de acasă. În timp ce utilizatorii pot fi tentați să caute metode alternative de vizionare a conținutului preferat online, în loc să plătească pentru încă un abonament, cea mai bună metodă pentru a rămâne în siguranță este aceea de a accesa întotdeauna platformele și serialele preferate prin intermediul surselor oficiale”, spune Anton Ivanov, malware analyst la Kaspersky.
Aflați mai multe despre peisajul amenințărilor legate de platformele de streaming, pe Securelist.
Pentru a vă feri de diverse amenințări atunci când folosiți platforme de streaming sau vă uitați la seriale, Kaspersky recomandă:
- Ori de câte ori este posibil, accesați doar platformele de streaming pentru care aveți abonament, fie de pe site-ul oficial al aplicației, fie de pe aplicația oficială.
- Nu descărcați versiuni sau modificări neoficiale ale aplicațiilor acestor platforme
- Utilizați parole diferite, puternice, pentru fiecare cont
- Utilizați o soluție de securitate fiabilă, precum Kaspersky Security Cloud, care vă oferă protecție avansată pentru toate dispozitivele
Despre Kaspersky
Kaspersky este o companie globală de securitate cibernetică fondată în 1997. Informațiile vaste despre amenințările cibernetice și experiența în securitate IT deținute de Kaspersky se materializează constant în soluții de securitate și servicii de ultimă generație, pentru a proteja companiile, infrastructura critică, autoritățile guvernamentale și utilizatorii individuali din toată lumea. Portofoliul companiei include protecție endpoint de top și mai multe soluții specializate de securitate și servicii, pentru a combate amenințările digitale tot mai complexe. Peste 400 de milioane de utilizatori individuali sunt protejați de tehnologiile Kaspersky, precum și 270.000 de companii client, pe care le ajutăm să protejeze ce e mai important pentru ele. Pentru mai multe informații, vizitați www.kaspersky.com
Actualitate
Talon Synapse: Parteneriatul tehnologic care schimbă paradigma apărării între SUA și Emiratele Arabe Unite

Comandamentul Central al SUA a anunțat oficial lansarea unei forțe operative comune, o inițiativă strategică menită să accelereze integrarea inteligenței artificiale în arhitecturile militare ale Washingtonului și ale Abu Dhabi-ului. Proiectul, botezat „Task Force Talon Synapse”, marchează o premieră absolută în cooperarea bilaterală dedicată tehnologiilor emergente pe câmpul de luptă.
O forță de elită pentru un nou tip de război
Operațională în următoarele săptămâni, structura va fi găzduită în capitala Emiratelor Arabe Unite, Abu Dhabi. Echipa va fi compusă dintr-un nucleu restrâns de aproximativ 20 de experți americani și emiratezi, specializați în domenii critice: inteligență artificială, analiză de date și securitate cibernetică. Obiectivul declarat este clar și ambițios: accelerarea dezvoltării aplicațiilor militare bazate pe AI, cu un accent deosebit pe sprijinul informațional, protecția infrastructurii vitale și monitorizarea constantă a peisajului de securitate regional.
Diplomația tehnologică și culisele puterii
Inițiativa reprezintă punctul culminant al dialogului purtat anul trecut între conducerea Comandamentului Central al SUA și o figură cheie a aparatului de securitate emiratez, șeicul Tahnoon bin Zayed Al Nahyan. Recunoscut pentru rolul său central în serviciile de informații și pentru investițiile masive în tehnologie, șeicul Tahnoon aduce o greutate politică considerabilă acestui parteneriat. Colaborarea este descrisă de oficialii americani drept un „moment istoric”, confirmând statutul Emiratelor Arabe Unite ca unul dintre cei mai capabili parteneri regionali.
Provocări și semne de întrebare: cât de tangibil este succesul?
În pofida entuziasmului oficial, vocile din interiorul sferei de apărare avertizează asupra provocărilor logistice și strategice. Un fost oficial de rang înalt a pus sub semnul întrebării impactul real al unei echipe atât de mici, subliniind dificultățile inerente partajării informațiilor clasificate. „Este neclar care va fi beneficiul concret al acestui grup”, a remarcat acesta, ridicând dilema accesului la date sensibile: ce pot partaja americanii și, mai important, ce ar putea obține ei în schimb de la partenerii din Golf?
Mai mult, cooperarea tehnologică strânsă între SUA și EAU se desfășoară sub presiunea constantă a unor temeri de lungă durată. Oficiali americani de carieră și-au exprimat frecvent îngrijorarea cu privire la relațiile comerciale și diplomatice ale Emiratelor cu China, avertizând asupra riscurilor ca tehnologia americană avansată să ajungă, printr-o breșă de securitate, în mâini străine. Rămâne de văzut dacă „Talon Synapse” va reuși să navigheze aceste ape tulburi pentru a deveni un model de succes sau dacă va rămâne doar un exercițiu diplomatic pe hârtie.
În timp ce armata americană își reorganizează forțele pentru a putea desfășura rapid drone și alte sisteme fără pilot, școala de operații speciale pregătește o nouă categorie de specialiști: tehnicienii în robotică, încadrați în specialitatea militară 390A.
Prima promoție a absolvit recent cursul, iar cea de-a doua urmează să-și încheie pregătirea printr-un exercițiu de teren la Clarke Range, în Alabama. Scenariul, programat pentru prima săptămână din noiembrie, va pune la încercare capacitatea cursanților de a improviza și de a-și adapta echipamentele în condiții de luptă. Exercițiul se inspiră din lecțiile desprinse din conflictele din Ucraina, Caucaz și Orientul Mijlociu.
„Construim un soldat capabil să adapteze un sistem robotic la misiune, la adversar și la teren”, a declarat generalul-maior Jason Slider, comandantul Centrului și Școlii de Război Special John F. Kennedy al armatei SUA.
Adaptarea, miza exercițiului final
În timpul simulării, amenințările se vor schimba constant, obligând cursanții să-și revizuiască tacticile și să reprogrameze roboții pe loc. Războiul electronic le va bruia comenzile radio, le va bloca accesul la GPS și îi va deconecta de instrumentele de programare cu inteligență artificială disponibile prin cloud.
Cursanții vor trebui să se descurce cu tehnologia pe care o pot transporta și utiliza în teren, inclusiv în condiții dificile. „Când totul se întrerupe, trebuie să poată apela la instrumentele pe care le au la dispoziție și să folosească programele necesare pentru a face robotul să-și îndeplinească misiunea”, a explicat ofițerul tehnic-șef Michael Updike.
La exercițiul final al primei promoții, desfășurat la începutul acestui an, cursanții au echipat o dronă cu patru rotoare cu o cameră HD de 1.000 de dolari și au conectat-o la o rețea descentralizată de tip mesh. Astfel, datele au putut ocoli nodurile afectate de bruiaj.
Inovație fără sprijinul internetului
Pe fronturile din Ucraina, serviciile cloud, modelele lingvistice de mari dimensiuni și chiar navigația GPS sunt adesea perturbate. Chiar și atunci când comunicațiile funcționează, transmisiile radio pot dezvălui poziția militarilor și îi pot expune unor lovituri de precizie.
Din acest motiv, exercițiul final de la Clarke Range este conceput să reproducă presiunea unui câmp de luptă modern: cursanții trebuie să găsească soluții fără acces la internet și fără a se baza pe modele AI mari, conectate la rețea.
Organizatorii au construit intenționat scenarii în care lucrurile pot eșua. Scopul este ca participanții să fie nevoiți să încerce din nou, să-și regândească abordarea și să învețe să continue misiunea chiar și după un eșec.
Mai mult decât operatori sau programatori
Specialiștii 390A nu sunt doar operatori de drone, deși pot pilota astfel de sisteme. Nici nu sunt simpli programatori, chiar dacă pot scrie cod și pot folosi instrumente AI compacte, instalate pe laptopuri robuste, pentru a lucra în teren.
Rolul lor este de a integra sisteme: au cunoștințe aprofundate despre dronele armatei, roboții tereștri și rețelele care le conectează. Ei fac legătura între ofițerii care comandă forțele și militarii care operează sisteme specializate, adaptând echipamentele și modul în care acestea funcționează împreună la cerințele misiunii.
Experiența conflictelor recente arată că specializarea exclusivă în pilotarea dronelor nu este suficientă. Unitățile care nu-și pot adapta rapid tehnologia și tacticile riscă să piardă avantajul în fața unui adversar capabil să se schimbe și să răspundă.
Tehnologia nu înlocuiește rezistența soldatului
Adaptarea nu se limitează la echipamente. Ea presupune și schimbarea tacticilor, precum și capacitatea militarilor de a rezista și de a acționa în condiții grele.
Tehnologia poate ajuta soldatul să ajungă la obiectiv, însă succesul misiunii depinde în continuare de capacitatea acestuia de a opera în teren, de a se apropia de adversar și de a duce lupta până la capăt.
Actualitate
Noua arhitectură a apărării SUA: De la scutul „Golden Dome” la revoluția sistemelor autonome
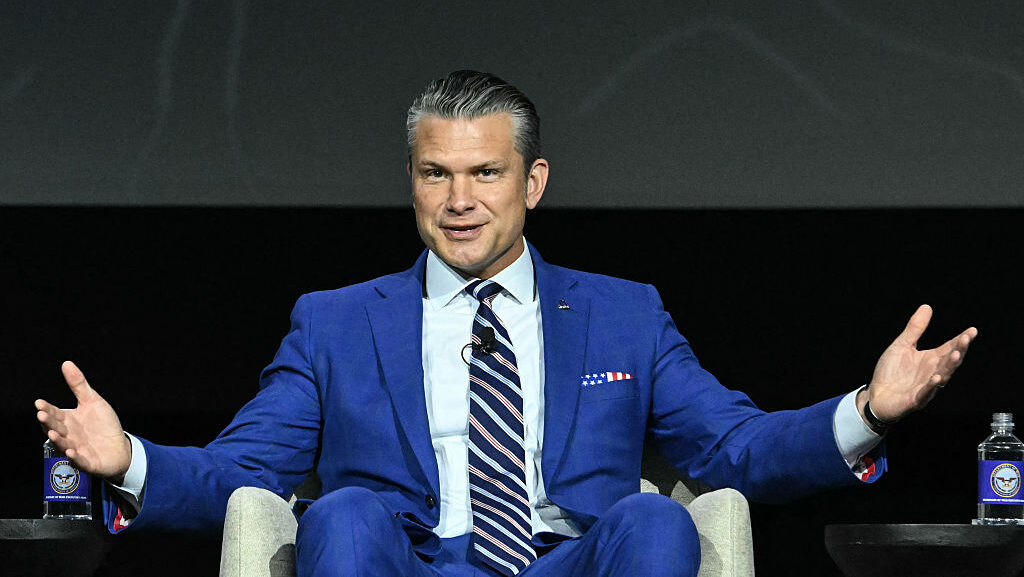
Modernizarea arsenalului defensiv american trece printr-o fază de transformare profundă, în care noile tehnologii digitale și tacticile de război cibernetic sunt integrate rapid în structurile de comandă. Eforturile actuale vizează atât securizarea infrastructurilor critice existente, cât și crearea unei noi forțe dedicate războiului autonom, cu scopul de a menține superioritatea pe câmpul de luptă al viitorului.
Scutul „Golden Dome” își securizează perimetrul cibernetic
Forța operativă JTF-Gold, creată de Comandamentul de Nord al SUA (NORTHCOM), a primit misiuni critice extinse pentru a gestiona complexitatea apărării aeriene și antirachetă „Golden Dome”. Recent, această structură a fost însărcinată cu dezvoltarea unor capabilități robuste de apărare cibernetică. Această nouă direcție strategică este concepută exclusiv pentru a proteja activele „Golden Dome” împotriva atacurilor inamice, eliminând orice componentă ofensivă din spectrul acțiunilor sale.
Înființată la începutul acestui an pentru a prelua și optimiza responsabilitățile fostului Comandament Component pentru Apărare Antirachetă Integrată, JTF-Gold se află în plin proces de definire a rolurilor. Cu un personal de aproximativ 100 de membri, unitatea supraveghează deja siturile operaționale, precum cel de la Fort Story, și organizează sesiuni intense de planificare pentru a delimita clar responsabilitățile operaționale între centrele de comandă din Colorado și Florida.
AUTOWARCOM: Pasul către supremația autonomă
În paralel cu întărirea scutului antirachetă, Pentagonul accelerează implementarea unei strategii ambițioase de integrare a sistemelor autonome și robotice. În cadrul recentei conferințe anuale a Asociației Armatei SUA, liderii militari și civili au prezentat planurile pentru înființarea „Autonomous Warfare Command” (AUTOWARCOM). Această nouă structură este concepută să opereze cu autorități extinse, similare celor ale forțelor armate tradiționale, pentru a scala rapid tehnologiile autonome în rândul tuturor forțelor întrunite.
Pentru a facilita această tranziție, Departamentul Apărării a demarat deja „Proiectul Agincourt”, o inițiativă umbrelă menită să coordoneze eforturile tehnologice în domeniu. De asemenea, Grupul de Lucru Autonom de Apărare (DAWG), creat inițial pentru stimularea producției de drone, a fost integrat sub o nouă forță operativă specializată în cadrul Comandamentului pentru Operațiuni Speciale (SOCOM), asigurând astfel continuitatea inovației.
Investiții masive și provocări legislative
Transformarea radicală a capabilităților militare necesită resurse financiare considerabile. Pentagonul a avansat planuri de alocare a aproape 55 de miliarde de dolari pentru eforturile de dezvoltare a sistemelor autonome. Această investiție, descrisă drept una generațională, este văzută ca un element esențial pentru a schimba paradigma tehnologică a departamentului.
Cu toate acestea, succesul acestui proiect depinde critic de aprobarea Congresului SUA. Deși climatul politic complică procesul legislativ, liderii apărării insistă că finanțarea este imperativă pentru a reacționa la schimbările rapide din mediul global de securitate. Într-un context în care inovația trebuie să țină pasul cu necesitățile combatanților, oficialii militari subliniază că investițiile făcute acum vor avea un impact decisiv pentru deceniile care vor urma.

I.P.J. Prahova – „Boala alzheimer” în uniformă (Episodul 4). Achim Petronel – șeful care ține lacătul pe ușa legii
După ce i-am așezat pe masa de disecție pe: agentul-spray Picior Florin-Alexandru (Episodul 2), „Rambo” de serviciu Mataiche Marian (Episodul...

Ploiești, orașul în care barierele ilegale rezistă mai mult decât legea. IPJ Prahova, TCE și Bariera Omnia – anatomia unui oraș ținut în șantaj de „pile”
În Ploiești, cetățeanul care respectă legea este, oficial, fraier. Actele o spun, nu pamfletarul. Hârtii cu ștampilă, semnături, dispoziții și...

Articolul 10 – Sindromul «Să moară și capra judecătorului din provincie». Legea contenciosului administrativ, cancer procedural în 151 de dosare din M.A.I.
Când legea nu mai apără drepturi, ci protejează oboseala instanțelor din București În România juridică, statul de drept are o...

Dosarul antigrindină, partea a XIV‑a. Republica Iodurată S.A. – Manual de furat cu racheta, securizat cu ICEWOLFS, DARK STONE, LEGENDARY & mopul de la TERRA CLEAN
Într-un colț de Europă unde ploile fug, grâul crapă și fermierii își vând vaca să mai plătească un credit, statul...

I.P.J. Prahova – „Boala alzheimer” în uniformă (Episodul 3). Mataiche „Rambo” Marian – eroul de hârtie care se bate doar în declarații
Dacă în Episodul 2 (aici) l-am disecat pe agentul Picior Florin-Alexandru, omul cu sprayul care s-a împiedicat în propriul body-cam,...

M.A.I. – 12,5% anticorupție – marea majorare care se acordă doar în teorie și se taie la practică
Cum a ajuns Decizia nr. 60/2024 a Înaltei Curți să fie palma financiară peste fața celor care previn corupția, dar...

Polițist la facultate: ai uitat de concediu în anul I? Nu-i nimic, vine MAI cu scutirea!
Studenți pe șest, cu bocancul în bibliotecă Sindicatul Europol a întrebat, politicos și la obiect, Ministerul Afacerilor Interne: „Ce facem...

Guvernarea prin FARAise: România, vândută la Washington și taxată la ghișeu
În timp ce românului i se predică austeritate de la tribuna Parlamentului, în birourile de la București și în firmele...

Dosarul antigrindină, partea a XIII‑a. CSAT spune: siguranță națională! Garda de Mediu și APM Prahova spun: ascundeți gunoiul sub preș
Republica Antigrindină: cum a tras statul Român cu rachete în cer, cu iodură în câmp și cu legea în gard...

I.P.J. Prahova – „Boala alzheimer” în uniformă (Episodul 2). Agentul „Spray-Picioruș” versus propriul body-cam: când te dă pe mâna Parchetului chiar filmarea ta
În manualele de poliție scrie că body-cam-ul e pentru „protejarea agentului”. La Boldești-Scăeni, body-cam-ul lui Picior Florin-Alexandru pare să fie...

Urbanismul din Ploiești, între control și „salvare” privată: cine pune piedica și cine oferă firma? Arhitectura dezmatului (II)
Revenirea Veronicăi Rădună în urma procesului câștigat cu municipalitatea readuce în atenție funcționarea Urbanismului ploieștean. Incisiv de Prahova continuă prezentarea...

IPJ Prahova, „filiala” Băicoi: Agresorul lovește, poliția ridică tonul, victima strânge traume
Republicii 296 – Academia de bătaie, umilință și like-uri Lecții de parcare aplicată: „Dau cu palma, deci exist” Ora 10...

Specialiști în destituire după o ședință și un proces-verbal. Manualul secret al Poliției Române: cum să judeci un coleg fără să fi învățat nimic
Justiție disciplinară în regim fast-food Intră polițistul pe ușă, iese cariera pe ușă În România, polițistul care poate fi dat...

„Solidaritatea” lor, factura noastră. Pamflet dur despre programul de guvernare al cabinetului Luca Marinescu
„Consolidare solidară”: când statul își pune cagula pe față A apărut, în fine, și programul de guvernare 2026–2026, cu ștampilă...

I.P.J. Prahova – „Cascadorii girofarului” – episodul „mita uitată până a doua zi”: cum devine Poliția Rutieră Ploiești propriul serial de comedie neagră
În timp ce autospecialele IPJ Prahova se fac praf pe șosele și dosarele se plimbă între colegi anchetatori ai propriilor...
-
 Exclusivacum 5 zile
Batman (procurorul Eduard Stasie), creta dispărută și placa de OSB ruptă: cum a ajuns IPJ Prahova să explice cu „drafturi”/FALSURI dispariția probelor chiar din Camera de Corpuri Delicte (I)
-
Exclusivacum 4 zile
I.P.J. Prahova – „Cascadorii girofarului” – episodul „mita uitată până a doua zi”: cum devine Poliția Rutieră Ploiești propriul serial de comedie neagră
-
Exclusivacum 3 zile
I.P.J. Prahova – „Boala alzheimer” în uniformă (Episodul 2). Agentul „Spray-Picioruș” versus propriul body-cam: când te dă pe mâna Parchetului chiar filmarea ta
-
Exclusivacum 3 zile
Urbanismul din Ploiești, între control și „salvare” privată: cine pune piedica și cine oferă firma? Arhitectura dezmatului (II)
-
Exclusivacum 3 zile
IPJ Prahova, „filiala” Băicoi: Agresorul lovește, poliția ridică tonul, victima strânge traume
-
 Exclusivacum 5 zile
Republica Mocirlei Penitenciare: ANP se scufundă, MJ numără broaștele, iar unii își lustruiesc epoletul de „chestor de carton”
-
 Exclusivacum 5 zile
IPJ Prahova, campion la recursuri pierdute: concediul polițistului nu e pauză de drepturi
-
Exclusivacum 2 zile
I.P.J. Prahova – „Boala alzheimer” în uniformă (Episodul 3). Mataiche „Rambo” Marian – eroul de hârtie care se bate doar în declarații