
Actualitate
AGLOMERAȚIE. Pe Aeroportul Otopeni nu se respectă distanța fizică, din cauza controalelor anti-Covid-19 / „Situația e dificilă acum, dar va deveni critică”


A fost aglomerație mare pe Aeroportul Henri Coandă, vineri, la terminalul Sosiri. Sute de pasageri care au aterizat cu mai multe curse sosite la intervale scurte de timp s-au înghesuit pe culoarul de ieșire.
Într-un interval de o oră, au aterizat șapte curse pe Aeroportul Henri Coandă, vineri după-amiază, conform orarului afișat pe site-ul aeroportului.
Motivul aglomerației ar fi numărul mic de angajați ai Direcției de Sănătate Publică (DSP), doar doi, care procesează declarațiile călătorilor, susțin reprezentanții aeroportului. Ei spun că, deși traficul aerian este la 10% din normal, aglomerația din aeroport este comparabilă cu cea din perioada de trafic maxim al avioanelor.
„Așa arată intrarea în România de la Aeroportul International Henri Coandă. Sunt 2 angajați DSP care procesează declarațiile celor din poze. Înțeleg că au aterizat simultan 7 avioane. Felicitări pentru organizare…”, a scris unul dintre pasageri, Horia Lupu, pe Facebook, unde a postat poze cu aglomerația formată pe culoarul de ieșire.
Purtătorul de cuvânt al Aeroportului Henri Coandă, Valentin Iordache, a declarat pentru Digi 24 că DSP are doar doi angajați care verifică fiecare pasager în parte (completare/verificare declarație, plus câteva întrebări, semnătură, ștampilă etc.), ceea ce face ca traficul pasagerilor în terminal să fie blocat.
„Personalul DSP este insuficient și nu poate controla pasagerii. Asta în condițiile în care suntem la 10% din traficul aerian normal și crește. DSP cunoaște situația. Situația este dificilă acum, dar va deveni critică”, a afirmat Valentin Iordache.
Valentin Iordache a comparat aglomerația de azi cu perioadele din anii trecuți, când traficul aerian se desfășura la valori maxime, în condițiile în care traficul aerian este la 10% din valorile sale normale.
El consideră că DSP ar trebui să aibă măcar patru lucrători pe tură, pentru a procesa declarațiile pasagerilor, dar avertizează că și acest număr va deveni insuficient dacă traficul aerian pe Aeroportul Henri Coandă va crește.
A fost haos și în luna martie, în plină pandemie de coroanvirus, pe Aeroportul Otopeni. Sute de persoane s-au înghesuit… și atunci
Fostul președinte al Tineretului Social Democrat PSD, Mihai Sturzu, devenit între timp pilot, a postat în dimineața zilei de luni, 30 martie, pe pagina sa de Facebook, o fotografie din Aeroportul Henri Coandă, în care sute de persoane stau la cozi interminabile pentru a efectua formalitățile necesare la sosirea în țară.
„Distanțare socială la controlul vamal. Otopeni, sosiri. Acum! 30 martie 2020. 03:30. Suntem bine”, scrie Mihai Sturzu pe rețeaua socială.
Astfel, 433 de pasageri, unii dintre ei fără măști de protecție, au stat unul lângă altul, fără să păstreze distanţa recomandată de specialişti.
„Oamenii trebuie să treacă să prezinte formularul completat în avion sau în aeroport. Trebuie să fie şi o responsabilitate civică, consider eu. Noi am montat şi stickere pe pardoseală pentru a vedea distanţa care trebuie respectată de pasageri. Am avut agenţi care recomandă păstrarea distanţei. Zona din imagini este una generoasă, oamenii ar fi putut păstra o distanţă”, a declarat Florin Dimitrescu, director general Compania Națională de Aeroporturi București, la Antena 3.
Ce au pățit 200 de românii în Grecia! S-a întâmplat pe Aeroportul Heraklion, din Creta
Autoritățile elene au luat decizia să testeze toți pasagerii unei curse aeriene care a aterizat din România pe Aeroportul Heraklion, din Creta!
Chiar dacă premierul Greciei a dat asigurări că românii nu sunt incluși pe vreo „listă neagră”, realitatea de la fața locului este cu totul alta.
Experiență neplăcută pentru cei aproape 200 de turiști veniți în Creta de la București și Cluj. La sosirea în Creta, toți pasagerii cursei aeriene au fost testați pentru Covid-19, verificarea lor durând mai bine de trei ore!
În tot acest interval de timp, arată Digi 24, românii au stat închiși într-o cameră de doar câțiva metri pătrați, înghesuiți unii în alții.
FOTO: Facebook.com
Actualitate
Paza de la mări și combaterea traficului de droguri: Paza de Coastă a SUA cumpără patru drone MQ-9B

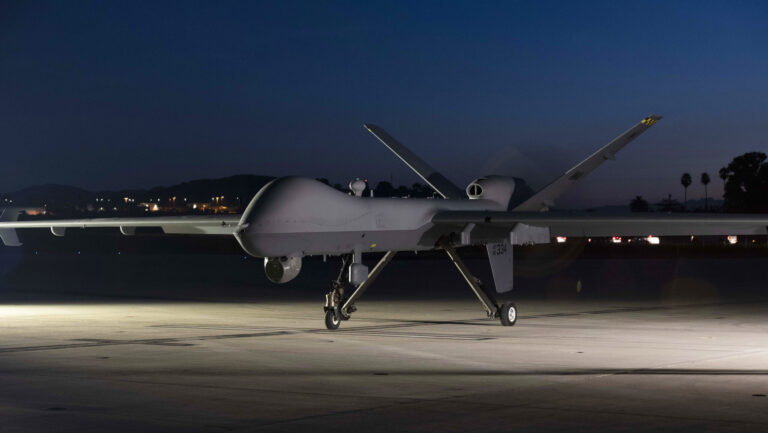
Paza de Coastă a Statelor Unite va achiziționa pentru prima dată drone MQ-9B. Contractul, în valoare de 247,8 milioane de dolari, acoperă patru aeronave, stații de control la sol și echipamente de sprijin.
Supraveghere maritimă pe distanțe mari
Dronele vor fi folosite pentru monitorizarea apelor din larg, misiuni de căutare și salvare și sprijinirea operațiunilor împotriva traficului de droguri. Aeronavele nu sunt proiectate să transporte armament, a precizat un purtător de cuvânt al serviciului.
Potrivit conducerii Pazei de Coastă, noile aparate vor extinde raza de observare maritimă și vor permite detectarea mai timpurie a amenințărilor, decizii mai bine fundamentate și intervenții mai rapide.
Finanțare federală pentru patru aeronave
Planurile de achiziție au fost anunțate inițial anul trecut, după ce Paza de Coastă a primit fonduri prin pachetul bugetar de reconciliere pentru anul fiscal 2025 și alocările pentru anul fiscal 2026. Pachetul din 2025 a inclus aproape 25 de miliarde de dolari pentru serviciu.
Experiență operațională cu drone similare
Paza de Coastă a mai colaborat cu Serviciul Vamal și de Protecție a Frontierelor (CBP), utilizând drone MQ-9A ale acestuia în operațiuni desfășurate din Texas. În anul fiscal 2026, aeronavele au sprijinit CBP în capturarea a 60.700 de livre de droguri ilegale și arestarea a aproximativ 20 de persoane implicate în contrabandă.
Peste 30 de ore în misiune
MQ-9B SeaGuardian este concepută pentru misiuni de informații, supraveghere și recunoaștere maritimă care pot depăși 30 de ore. Raza sa operațională este de aproximativ 1.200 de mile marine, potrivit producătorului, General Atomics.
Actualitate
Armata SUA extinde Zero Trust: identitatea devine cheia securității pentru mii de sisteme
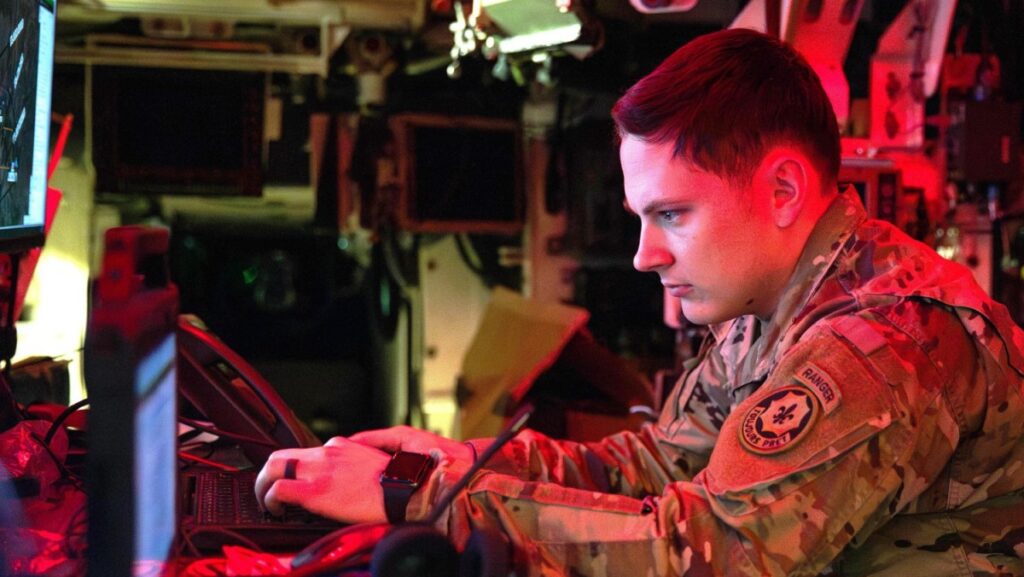
Pentru Armata SUA, provocarea Zero Trust nu mai ține atât de definirea conceptului, cât de aplicarea lui la scară largă. Aproximativ 5.000 de sisteme IT trebuie integrate într-o platformă comună de gestionare a identităților, acreditărilor și accesului — E-ICAM — deși multe dintre ele au fost construite cu mult înainte ca interoperabilitatea să devină o prioritate.
În paralel, cerințele de securitate depășesc rețelele IT tradiționale. Ele se extind către unitățile de la marginea tactică a rețelei, tehnologiile operaționale, sistemele de armament și, tot mai mult, agenții de inteligență artificială.
În aceste condiții, Zero Trust nu este o destinație la care se ajunge o singură dată, ci un model de securitate care trebuie ajustat permanent.
„Nu putem pur și simplu să cumpărăm Zero Trust de la un furnizor; nu este doar o cerință de conformitate”, a declarat David Thompson, responsabil de produs pentru E-ICAM în cadrul structurii Army CPE Command and Control Information Network. El a subliniat că amenințările, politicile și tehnologiile se schimbă continuu, iar Armata trebuie să își adapteze permanent abordarea.
Identitatea, prima linie de apărare
În centrul modelului se află identitatea. Orice entitate care încearcă să acceseze o resursă trebuie identificată, asociată unei acreditări și autorizată. Regula se aplică nu doar oamenilor, ci și dispozitivelor, aplicațiilor și altor entități non-umane.
„Orice lucru care se conectează la altceva pentru a accesa o resursă trebuie identificat fără echivoc, asociat în mod solid unei acreditări și autorizat în siguranță”, a explicat Thompson. „Asta înseamnă literalmente totul: de la utilizatori umani la interfețe non-umane și fiecare componentă fizică sau virtuală dintre acestea.”
Un element esențial al acestui model este autentificarea granulară și repetată. Utilizatorii, dispozitivele, datele și agenții AI trebuie verificați periodic pentru a-și păstra accesul, nu doar la momentul conectării inițiale.
5.000 de sisteme, o singură provocare complexă
Problema imediată este că sistemele Armatei diferă considerabil ca vechime și capabilități tehnice. Unele funcționează de zeci de ani și nu au ținut pasul cu modernizarea. În loc să impună aceeași soluție tehnică tuturor, Armata dezvoltă mai multe trasee de integrare și încearcă să aplice fiecărui sistem măsurile de control al accesului pe care acesta le poate susține în prezent.
Thompson a comparat situația cu securizarea unei clădiri guvernamentale. Controlul poate fi instituit la poartă, la intrare, în lift, la ușile interioare sau chiar la sertarele birourilor. Însă clădirile vechi nu au neapărat toate aceste puncte de control.
„Dacă o clădire nu are uși interioare sau birouri, trebuie să securizăm astăzi ceea ce este posibil și să fim pregătiți să sprijinim îmbunătățirile de securitate ale beneficiarului pe viitor”, a spus el.
Sistemele vechi rămân, astfel, unul dintre principalele obstacole în calea aplicării complete a Zero Trust. Curtis Dukes, vicepreședinte executiv și director general pentru bune practici de securitate la Center for Internet Security, a avertizat că o parte dintre acestea ar putea necesita modernizări importante pentru a răspunde noilor cerințe.
Această flexibilitate este esențială în contextul obiectivului Armatei de a îndeplini toate etapele-țintă Zero Trust până la sfârșitul anului 2027. Thompson a descris integrarea miilor de sisteme până la acel termen drept „un obiectiv uriaș”.
Integrare pe domenii, nu doar sistem cu sistem
Una dintre soluțiile analizate este integrarea sistemelor pe domenii operaționale, în locul tratării fiecăruia separat. Armata lucrează, de asemenea, la instrumente care să le permită responsabililor de sisteme să preia o parte mai mare din proces.
„Încercăm să găsim o metodă de integrare a domeniilor operaționale care pot cuprinde sute sau chiar o mie de sisteme IT”, a afirmat Thompson. El a adăugat că se pregătește un set de instrumente de tip „do it yourself”, astfel încât administratorii să poată lua măsuri fără să fie nevoiți să colaboreze individual, la fiecare pas, cu structura C2IN.
Pentru ca această abordare să funcționeze, responsabilii trebuie să știe ce sisteme și resurse dețin și cum operează acestea. Echipele Armatei au constatat uneori că proprietarii sistemelor nu au o imagine completă asupra propriilor medii informatice.
„Nu există o soluție universală; fiecare sistem IT este diferit. Este dificil, dar nu pentru că ar fi complicat. Dificultatea vine din atenția minuțioasă la detalii”, a spus Thompson.
Accesul securizat nu garantează protejarea datelor
Verificarea identității unui utilizator sau a unui dispozitiv nu este suficientă dacă informațiile la care acesta ajunge rămân vulnerabile. Din acest motiv, măsurile Zero Trust trebuie să protejeze și datele, nu doar accesul la ele.
Mario Puras, vicepreședinte senior pentru inginerie și arhitectură de soluții globale la Netskope, a susținut că modelul trebuie să includă verificare continuă, limitarea rapidă a amenințărilor și protecție completă a informațiilor.
„Misiunea eșuează dacă accesul utilizatorului este securizat, dar datele sunt compromise”, a afirmat Puras.
Într-o astfel de arhitectură, deciziile de acces se pot schimba în funcție de identitate, starea dispozitivului, comportament, conținut și alți factori. Politicile sunt aplicate la nivelul datelor, folosind informații despre utilizatori, dispozitive, conexiuni de rețea și aplicații.
Controlul devine cu atât mai important pe măsură ce mediile militare folosesc servicii cloud, interfețe API, platforme de colaborare și trafic criptat. Transferurile de informații sensibile prin apeluri API, încărcări în cloud sau mesaje de chat sunt exemple de activități pe care sistemele Zero Trust ar putea fi nevoite să le analizeze și să le controleze.
Agenții AI aduc o nouă dimensiune riscului
Extinderea utilizării agenților AI complică administrarea identităților. Pentru Thompson, principiul de bază nu se schimbă atunci când entitatea care solicită accesul nu este umană: și agenții AI trebuie să aibă identități, drepturi limitate și acces restrâns la ceea ce le este necesar.
„Paradigma nu este diferită; este aceeași, dar trebuie să ne mișcăm mai repede”, a spus el. Automatizarea ar putea accelera activitățile ostile, de la câteva atacuri pe minut la sute sau chiar mii pe secundă.
Dukes a atras atenția și asupra agenților capabili să delege sarcini altor agenți. Organizațiile vor trebui să gestioneze relații de încredere între lanțuri de identități non-umane și să se pregătească pentru agenți neautorizați — așa-numiții „shadow agents” — sau pentru sisteme care se comportă imprevizibil ori sunt compromise.
Zero Trust ajunge și la marginea tactică
La nivel tactic, Armata se confruntă cu o altă constrângere: conectivitatea. Unitățile de la nivelul brigăzii și de deasupra acesteia pot conta, în general, pe acces la resursele cloud ale Armatei. Formațiunile aflate sub acest nivel trebuie însă să se pregătească pentru conexiuni întrerupte, degradate, intermitente sau limitate.
Prin urmare, ele au nevoie de suficiente capabilități E-ICAM locale pentru a-și continua misiunile când sunt deconectate și pentru a actualiza informațiile atunci când legătura revine.
Aceleași principii ar urma să se aplice și tehnologiilor operaționale, sistemelor industriale de control, dispozitivelor conectate la internet și componentelor individuale ale sistemelor de armament.
Thompson a dat exemplul unui elicopter: atributele identității ar putea stabili dacă o anumită persoană are dreptul să pornească aparatul.
„Dacă David Thompson urcă într-un elicopter, are el autoritatea de a-l porni?”, a întrebat el. Răspunsul depinde de identitatea persoanei, de atributele asociate acesteia și de acțiunile pe care are voie să le întreprindă.
Provocarea Zero Trust depășește astfel cu mult conectarea la o rețea. Armata trebuie să stabilească ce persoană, mașină, aplicație sau agent AI poate accesa o anumită resursă, ce poate face după obținerea accesului și cum trebuie schimbate permisiunile odată cu evoluția tehnologiei, a misiunii și a amenințărilor.
În cuvintele lui Thompson, în cazul tehnologiilor operaționale, Zero Trust „nu este o stare finală, ci o acțiune continuă”.
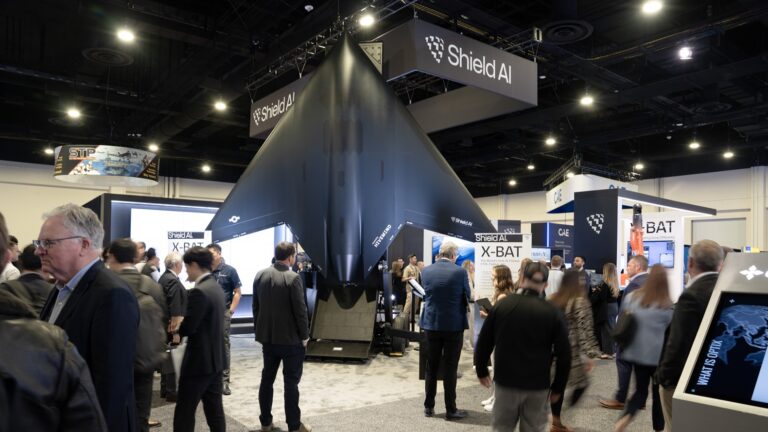
Shield AI și Marina Statelor Unite au anunțat o infuzie masivă de capital, totalizând 400 de milioane de dolari, destinată accelerării dezvoltării dronei X-BAT, un vehicul aerian fără pilot cu decolare și aterizare verticală (VTOL), capabil să redefinească proiecția forței navale.
Un angajament financiar strategic pentru tehnologie de vârf
Recent, a fost concretizată o nouă etapă de finanțare în valoare de 300 de milioane de dolari, structurată printr-o modificare a unui acord existent cu Pentagonul în valoare de 150 de milioane de dolari, sumă completată de o investiție echivalentă din capitalul propriu al Shield AI. Această injecție de capital vine în continuarea unei finanțări anterioare de 100 de milioane de dolari, consolidând astfel un efort financiar comun destinat transformării programului X-BAT dintr-un concept în realitate operațională.
Soluție pentru limitările logistice și operaționale navale
Programul se aliniază eforturilor de tip RIMES (Runway Independent Maritime Expeditionary Strike), care urmăresc dezvoltarea unei drone capabile să lanseze misiuni de lovire pe distanțe lungi fără a necesita infrastructură terestră sau punți de zbor extinse pe navele purtătoare. Această capabilitate este esențială pentru platforme navale precum distrugătoarele din clasa Arleigh Burke, care sunt limitate în prezent de capacitatea stocurilor de muniție și de posibilitățile reduse de reîncărcare pe mare.
X-BAT este proiectată pentru a opera autonom, cu o rază de acțiune ce depășește 2.000 de mile marine și o capacitate de transport a munițiilor de 1.000 de livre. Obiectivul este ca sistemul să crească puterea de luptă fără a compromite operațiunile curente ale grupurilor de luptă din cadrul portavioanelor.
Dezvoltare accelerată și perspective de testare
Compania a adoptat o strategie de dezvoltare paralelă – care include testarea componentelor, a sistemelor de misiune, a integrării pe nave și a producției – pentru a reduce riscurile și a accelera calendarul. Producția aeronavei va avea loc în zona Seattle, în timp ce testele operaționale sunt planificate să se desfășoare în Kansas în cursul acestui an. Marketată drept „primul avion de vânătoare VTOL pilotat prin AI din lume”, drona măsoară 26 de picioare în lungime și dispune de o anvergură a aripilor de 39 de picioare, reprezentând o schimbare de paradigmă în capacitatea de răspuns rapid a Marinei SUA.

Guvern demis, USR decis: austeritate la MEDAT, lux la IAR Brașov
Austeritate la minister, șampanie la consiliu – „Strângem cureaua la ghișeu, lărgim cureaua la consiliu” Pe 24 septembrie, Guvernul demis...

Polițist cu cântarul, la datorie: cât lemn bagi în sobă, atâta „ordine publică” ai!
Mintea odihnită produce hârtii obosite Acolo unde ar trebui să fie strategie, analiză de risc și planuri de combatere a...

Antena bate până în concediu: IGPR pierde recursul, nota de plată prinde dobândă
În administrația românească, drumul dintre un drept salarial și plata lui poate avea mai multe opriri decât un personal de...

La MAI, familia se întemeiază cu acordul șefului. Pentru reîntregire, aduceți un „indicator la schimb”!
În Poliția Română, infractorul poate traversa mai multe județe într-o singură noapte. Polițistul care vrea să se mute în județul...

Dosarul Antigrindină – Partea a X‑a – Republica rachetelor fără autorizație: cum au ajuns Diaconu (APM Prahova) și Garda de Mediu scutul mafiei antigrindină
Investigație proprie realizată în exclusivitate de ziarul de investigații Incisiv de Prahova Operațiunea Iodura: cum a transformat Statul Român Prahova...

Republica sinecurilor unite: Mega-tunul de la IAR Brașov și caracatița politică de la MEAT
Când un secretar general adjunct își face lege proprie, iar ministrul Irineu Darău transformă statul român în firmă de partid...
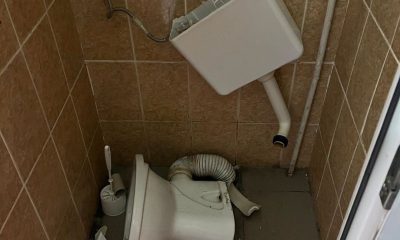

Nu este o glumă. Este toaleta polițiștilor!
Nu, nu este o toaletă dintr-o clădire părăsită, nici decor de film horror și nici vreun experiment vizual generat de...

Planul la amenzi: cum s-a transformat polițistul în vaca de muls a șefilor cu pix și Excel
Normă la amenzi, nu atribuții: polițist cu șapcă, șef cu abac Mesajul transmis de adjunctul IPJ Bacău, comisar-șef Giugariu Constantin,...

„BAYRAKTAR” LA SECRET. Cum s-a ales praful de plângerea împotriva ministrului, iar dosarul penal l-a luat sindicatul
Ministrul Predoiu n-a fost cercetat nici măcar o zi. Sindicatul Polițiștilor din România „Diamantul” a stat șapte luni cu dosar...

TASER PENTRU TOȚI, DAR NU CHIAR ACUM. Cronica unui șoc anunțat în Poliția Română
Polițiștii români ar putea, într-o bună zi, să vadă altceva la brâu în afară de un pix, un baston și...

Incompatibilități cu capul în nisip: Cum pasează M.A.I. cartoful fierbinte către ANI, iar polițiștii din Europol, CEPOL și Frontex stau agățați între două legi și zero răspunsuri
SIDEPOL trage semnalul de alarmă: din 31 august 2026 a intrat în vigoare Legea 180/2026, noul regim al incompatibilităților, dar...

M.A.I. – Statul vânează rațe, „Diamantul” vânează drepturi: trei procese, trei palme peste obrazul sistemului
Când „sezonul de vânătoare” se deschide în România, toată lumea se gândește la rațe, nu la drepturi salariale. Numai că,...

CATASTROFELE ECOLOGICE DIN PRAHOVA – Sub ocrotirea directorului–dictator Florin Diaconu (APM Prahova) și a „Gărzii lui” de Mediu – Florin Diaconu – Directorul din borcanul cu mercur. Episodul 5
O poveste (din păcate) reală despre cum se poate transforma o agenție de protecție a mediului într-un cartier general al...

Stația‑fantomă de la Corlătești își dă arama pe față: „ape uzuale” direct în Pârâul Dâmbu, sub nasul lui Diaconu și al Gărzii de Mediu adormite. Florin Diaconu – Directorul din borcanul cu mercur. Episodul 4
Incisiv de Prahova prezintă în exclusivitate imaginile (video) de ieri ale unei catastrofe ecologice „omologate” prin nepăsare oficială Ziarul de...

Dosarul Antigrindină – Partea a IX‑a – Republica rachetelor antigrindina: cum a fost însămânțată România cu minciuni, plumb și abuz de serviciu
Investigație proprie realizată în exclusivitate de ziarul de investigații Incisiv de Prahova Statul care dă cu racheta în nori și...
-
 Exclusivacum 4 zile
CASA DE PENSII A MAI, KNOCK-OUT LA CURTE: CUM A VRUT SĂ IA BANII UNUI POLIȚIST ȘI A PLECAT CU… CHELTUIELI DE JUDECATĂ
-
Exclusivacum 4 zile
Stația‑fantomă de la Corlătești își dă arama pe față: „ape uzuale” direct în Pârâul Dâmbu, sub nasul lui Diaconu și al Gărzii de Mediu adormite. Florin Diaconu – Directorul din borcanul cu mercur. Episodul 4
-
Exclusivacum 4 zile
Dosarul Antigrindină – Partea a IX‑a – Republica rachetelor antigrindina: cum a fost însămânțată România cu minciuni, plumb și abuz de serviciu
-
Exclusivacum 3 zile
CATASTROFELE ECOLOGICE DIN PRAHOVA – Sub ocrotirea directorului–dictator Florin Diaconu (APM Prahova) și a „Gărzii lui” de Mediu – Florin Diaconu – Directorul din borcanul cu mercur. Episodul 5
-
Exclusivacum 3 zile
Incompatibilități cu capul în nisip: Cum pasează M.A.I. cartoful fierbinte către ANI, iar polițiștii din Europol, CEPOL și Frontex stau agățați între două legi și zero răspunsuri
-
Exclusivacum 2 zile
Republica sinecurilor unite: Mega-tunul de la IAR Brașov și caracatița politică de la MEAT
-
 Featuredacum 4 zile
PULS își alege conducerea și își stabilește direcțiile politice la Alba Iulia – „România are PULS – în țară și în Diaspora”
-
Exclusivacum 2 zile
Dosarul Antigrindină – Partea a X‑a – Republica rachetelor fără autorizație: cum au ajuns Diaconu (APM Prahova) și Garda de Mediu scutul mafiei antigrindină